
NoSQL 与搜索 / 系统课时
角色与索引权限
角色与索引权限
本课实现一个订单报表账号:它只能查看指定租户的 orders-* 索引,只能读取允许展示的字段,并具有必要的集群监控权限。完成后将通过权限检查接口同时验证允许项和拒绝项,形成可复用的最小权限配置方法。
学习目标
- 理解用户、角色、集群权限与索引权限的授权关系
- 创建包含字段级和文档级限制的只读角色
- 使用权限检查接口验证授权边界
最小权限模型
Elasticsearch 使用基于角色的访问控制。用户被分配一个或多个角色,角色分别声明集群级、索引级和应用级权限;用户最终权限是所有角色权限的并集。因此,额外添加一个角色只会扩大或保持权限,不能用“拒绝角色”抵消已经授予的权限。
集群权限控制查看集群状态、管理快照或管理安全配置等操作;索引权限同时限定索引名称模式和可执行动作。字段级安全限制可读取的字段,文档级安全通过查询条件限制可读取的文档。两者适合只读账号,写入账号应通过独立角色和业务校验控制。
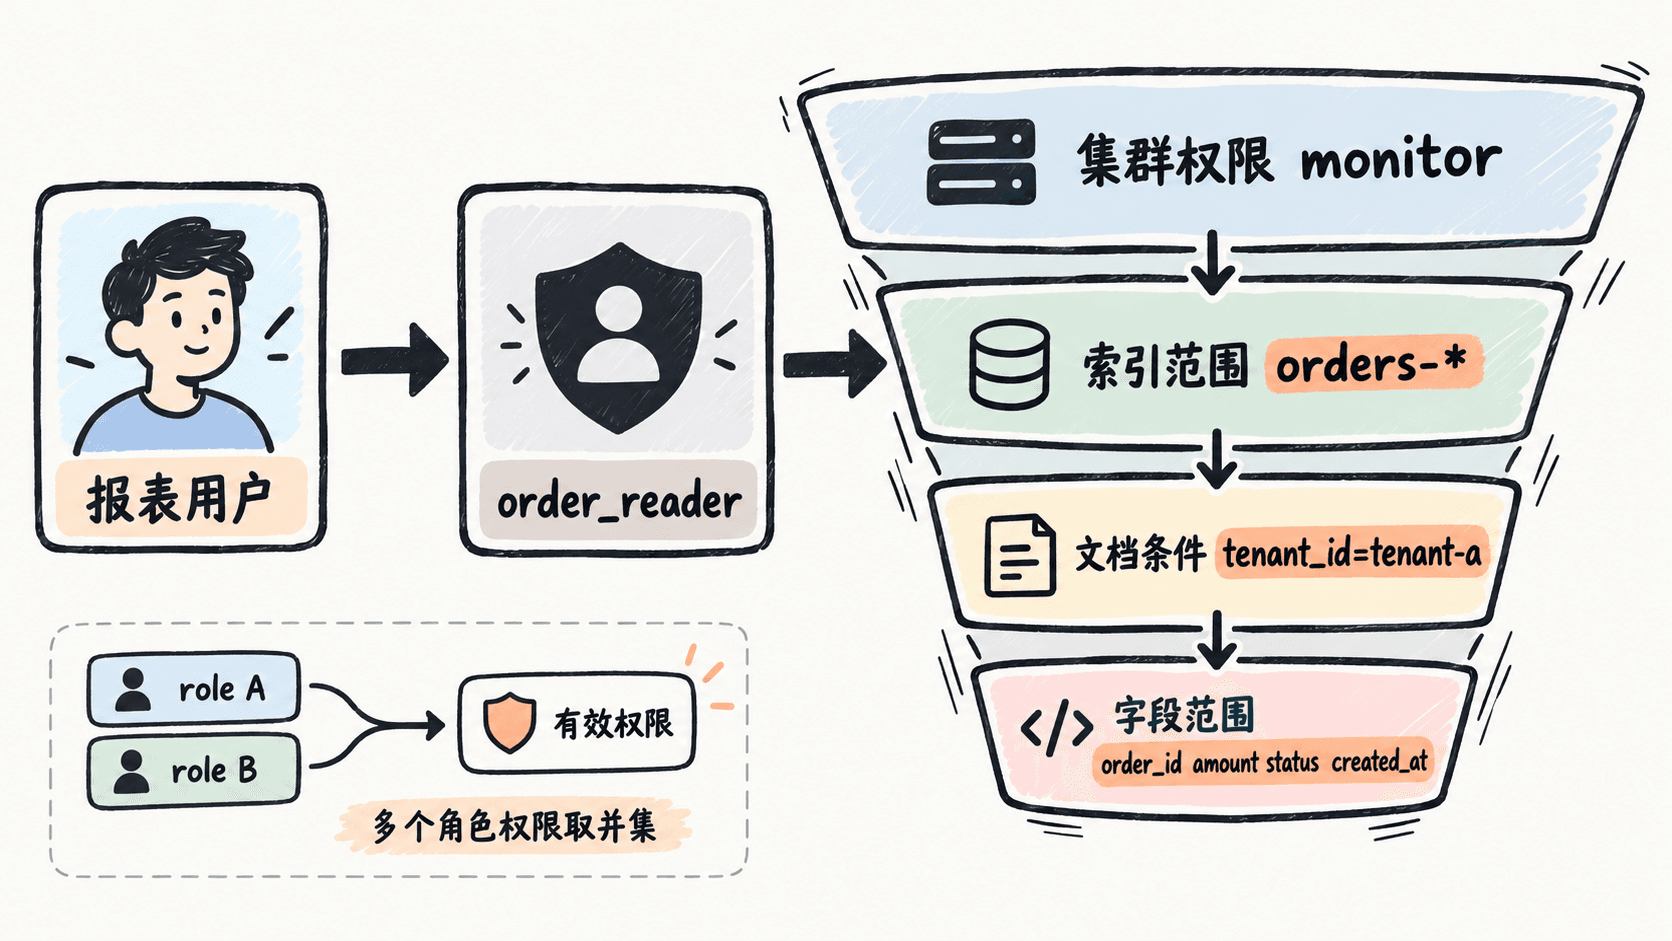
创建订单只读角色
下面的角色允许读取 orders-*,允许查看索引元数据,集群层面只授予 monitor。field_security.grant 限定返回字段,query 只放行 tenant-a 的文档。执行请求的管理员需要具备 manage_security 权限。
curl --fail --silent --show-error \
  --cacert "<ES_CONFIG>/certs/http_ca.crt" \
  -u elastic \
  -X PUT "https://localhost:9200/_security/role/order_reader" \
  -H "Content-Type: application/json" \
  -d '{
    "cluster": ["monitor"],
    "indices": [
      {
        "names": ["orders-*"],
        "privileges": ["read", "view_index_metadata"],
        "field_security": {
          "grant": ["order_id", "amount", "status", "created_at", "tenant_id"]
        },
        "query": {
          "term": {
            "tenant_id": "tenant-a"
          }
        }
      }
    ]
  }'
预期输出
{
  "role": {
    "created": true
  }
}
再次执行相同请求会更新角色,此时 created 为 false。索引模式应尽量具体,避免使用 *;字段清单也应从业务查询真实需要出发,而不是先全部开放再依赖应用隐藏。
创建用户并绑定角色
为报表程序创建独立用户,不复用管理员账号。示例密码仅用于说明,实际环境应替换为随机强密码,并通过安全渠道下发。
curl --fail --silent --show-error \
  --cacert "<ES_CONFIG>/certs/http_ca.crt" \
  -u elastic \
  -X PUT "https://localhost:9200/_security/user/report_user" \
  -H "Content-Type: application/json" \
  -d '{
    "password": "<STRONG_PASSWORD>",
    "roles": ["order_reader"],
    "full_name": "Order Report Service",
    "enabled": true
  }'
预期输出
{
  "created": true
}
若用户已经存在,接口会更新角色、名称或启用状态,并返回 created: false。业务服务连接时应使用该账号或基于该账号职责创建 API Key,避免持有能管理用户和角色的高权限凭据。
验证允许项与拒绝项
使用新用户调用自身权限检查接口,可以一次验证集群和索引动作。下面同时检查允许的 monitor、禁止的 manage、允许读取的订单索引,以及禁止写入和禁止访问薪资索引的边界。
curl --fail --silent --show-error \
  --cacert "<ES_CONFIG>/certs/http_ca.crt" \
  -u report_user \
  -X POST "https://localhost:9200/_security/user/_has_privileges" \
  -H "Content-Type: application/json" \
  -d '{
    "cluster": ["monitor", "manage"],
    "index": [
      {
        "names": ["orders-2026"],
        "privileges": ["read", "write"]
      },
      {
        "names": ["payroll-2026"],
        "privileges": ["read"]
      }
    ]
  }'
预期输出
{
  "username": "report_user",
  "has_all_requested": false,
  "cluster": {
    "monitor": true,
    "manage": false
  },
  "index": {
    "orders-2026": {
      "read": true,
      "write": false
    },
    "payroll-2026": {
      "read": false
    }
  },
  "application": {}
}
权限检查为 true 只说明动作被角色允许,不代表目标索引一定存在。字段级和文档级限制还应使用真实搜索请求验收:返回结果不得包含未授权字段,也不得出现其他租户文档。
易错边界
角色权限会取并集。若 report_user 还绑定了一个对 orders-* 拥有完整读取权限的角色,字段和文档限制可能被放宽,不能把受限角色当作覆盖规则。排查越权时必须查看用户的全部角色,而不是只检查新建角色。
字段级或文档级安全是否可用还取决于部署类型和当前许可。上线前应确认功能可用,并为角色变更建立审计与复核流程。权限命名建议按业务职责设计,例如 order_reader、order_writer,不要直接把超级权限包装成含义模糊的通用角色。
本课总结
- 用户权限是其全部角色权限的并集,最小权限必须从完整角色集合审查
- 索引模式、动作、文档条件和字段清单可以逐层收窄数据访问范围
- 创建角色后应使用权限检查和真实搜索双重验证允许项与拒绝项
下一课预告
下一课将进入集群监控,学习从健康状态、节点指标和分片分配信息中建立日常巡检基线,并识别需要立即处理的异常信号。