
NoSQL 与搜索 / 系统课时
身份认证与传输安全
身份认证与传输安全
本课完成一个可验证的安全连接:先为内置管理员设置密码,再区分客户端 HTTP TLS 与节点间 Transport TLS,最后使用受信任 CA 证书访问 Elasticsearch,并能根据 401、证书校验失败和节点无法组网快速定位问题。
学习目标
- 理解身份认证、HTTP TLS 与 Transport TLS 各自保护的边界
- 配置密码、证书路径和节点间加密通信
- 使用 CA 证书验证 HTTPS 连接并排查常见失败
安全边界:认证与两层 TLS
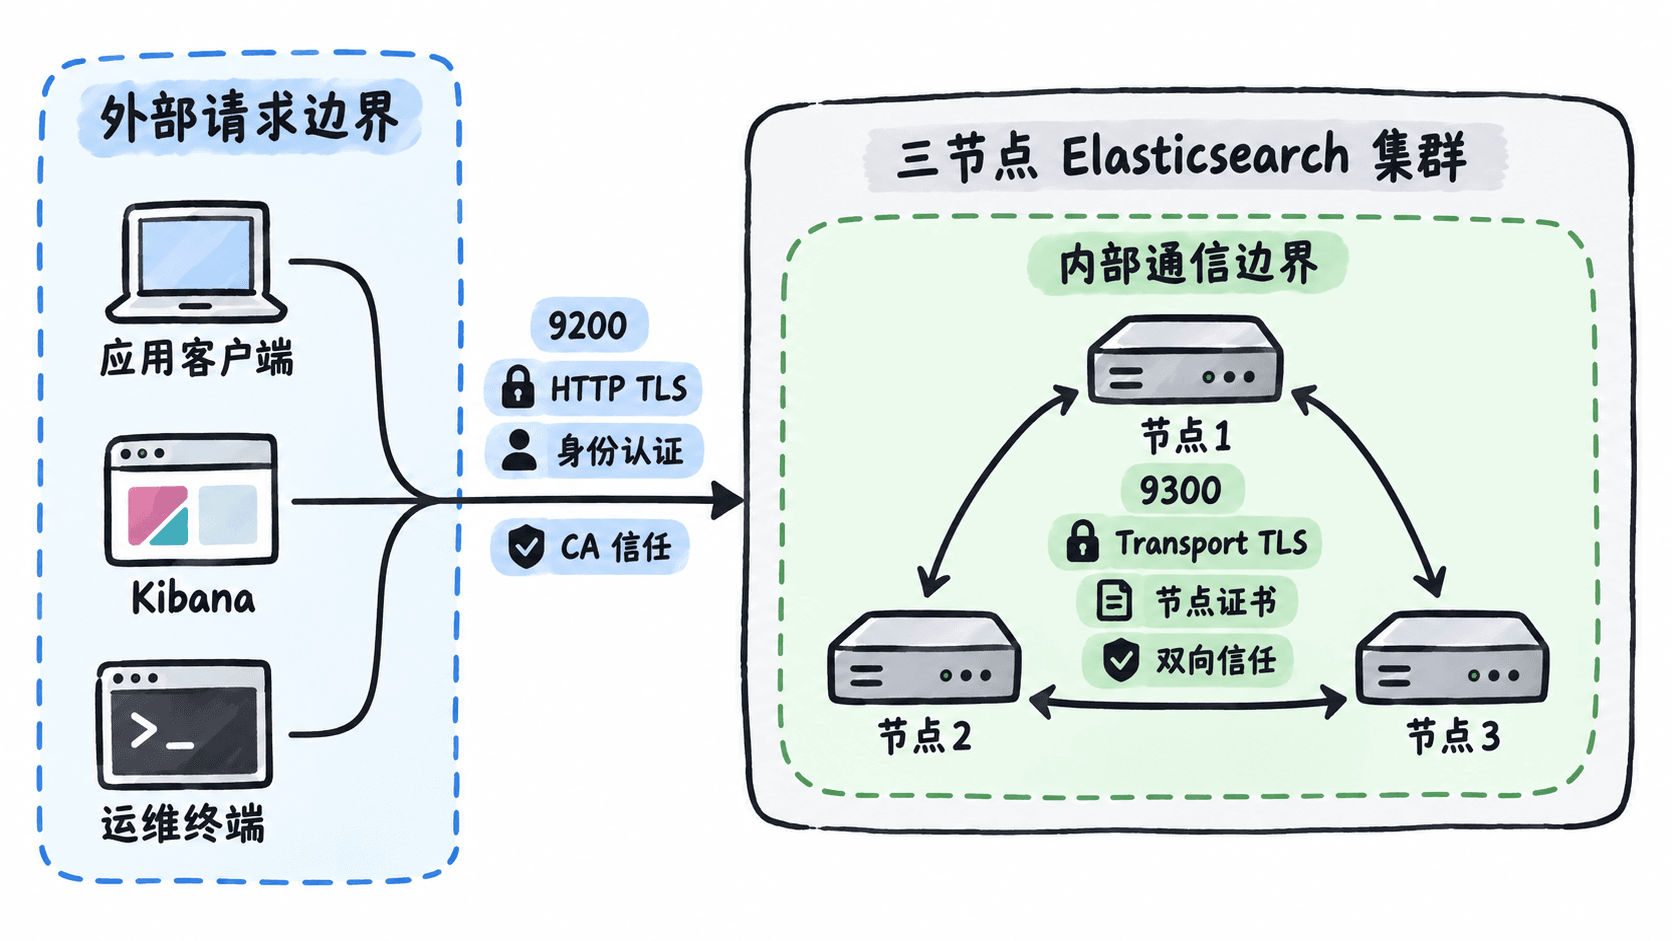
身份认证回答“请求者是谁”,常见方式包括用户名密码、API Key 和令牌。TLS 回答“通信是否被加密、对端是否可信”。二者缺一不可:只有认证没有 TLS,凭据可能在链路上暴露;只有 TLS 没有认证,任何能建立连接的客户端仍可能访问数据。
Elasticsearch 有两条需要分别保护的链路。HTTP 层连接应用、浏览器、Kibana 和运维工具;Transport 层用于节点发现、选主、分片复制等集群内部通信。多节点自建集群启用安全功能后,Transport TLS 必须在所有节点保持一致,否则节点无法加入同一集群。
初始化管理员密码
全新安装通常会自动启用安全配置;接手已有集群时,应先确认 xpack.security.enabled、证书文件和当前启动方式。下面的命令为 elastic 内置用户交互式重置密码,<PATH> 替换为实际安装目录。
export ES_HOME="<PATH>"
"$ES_HOME/bin/elasticsearch-reset-password" -u elastic -i
预期输出
Enter password for [elastic]:
Re-enter password for [elastic]:
Password for the [elastic] user successfully reset.
密码应存入密码管理器或密钥服务,不要写进 elasticsearch.yml、启动脚本、Git 仓库或命令历史。业务程序也不应长期使用 elastic 超级用户,而应创建权限受限的专用用户或 API Key。
配置 HTTP 与 Transport TLS
下面是自建集群使用 PKCS#12 证书时的核心配置片段。证书必须提前生成并放入配置目录;所有节点的 Transport 信任链必须兼容,HTTP 证书的主机名或 IP 还应与客户端访问地址匹配。
xpack.security.enabled: true

xpack.security.http.ssl:
  enabled: true
  keystore.path: certs/http.p12

xpack.security.transport.ssl:
  enabled: true
  verification_mode: certificate
  keystore.path: certs/transport.p12
  truststore.path: certs/transport.p12
配置生效后,HTTP 端口只接受 HTTPS;Transport 层会加密并认证节点通信。若证书文件带密码,应通过 elasticsearch-keystore 保存安全设置,而不是把口令明文写入 YAML。修改后逐台滚动重启,并观察节点是否重新加入集群。
建立可信客户端连接
客户端必须信任签发 HTTP 证书的 CA。下面使用 curl 访问根接口,<ES_CONFIG> 替换为实际配置目录;省略密码值可让终端交互输入,避免密码进入命令历史。
curl --fail --silent --show-error \
  --cacert "<ES_CONFIG>/certs/http_ca.crt" \
  -u elastic \
  https://localhost:9200
预期输出
Enter host password for user 'elastic':
{
  "name" : "<NODE_NAME>",
  "cluster_name" : "<CLUSTER_NAME>",
  "version" : {
    "number" : "<VERSION>"
  },
  "tagline" : "You Know, for Search"
}
实际响应还会包含构建信息和集群标识。不要用 -k 或 --insecure 作为长期方案,因为它会跳过证书校验,使客户端无法确认连接的服务器身份。
典型失败与验证顺序
收到 401 Unauthorized 时,先检查用户名、密码或 API Key,再确认请求是否发往正确集群。出现 certificate verify failed、unknown ca 或主机名不匹配时,依次核对 CA 文件、证书有效期、证书链和访问地址是否包含在证书 SAN 中。
节点启动后无法组成集群时,应优先检查 Transport 证书是否由受信任 CA 签发、各节点是否使用一致的 TLS 配置、证书文件权限是否允许 Elasticsearch 进程读取。修复后使用集群健康接口确认节点数量恢复,而不是只看单个进程是否存活。
本课总结
- 身份认证确认访问者身份,HTTP TLS 保护客户端链路,Transport TLS 保护节点间通信
- 客户端应显式信任 CA,生产环境不能依赖跳过证书校验
- 排障应按凭据、证书链、主机名、有效期和节点信任关系逐层验证
下一课预告
下一课将基于已经启用的身份认证继续配置角色、索引权限和字段访问范围,把“能够登录”进一步收敛为“只能访问工作所需的数据”。