
AI 内容创作 / 系统课时
身份标识、水印与内容安全
身份标识、水印与内容安全
本课把合成提示、文件标识、来源证明和安全审核串进数字人发布链路。先按服务角色和适用范围确定规则,再验证播放器、下载文件和传播平台各自能提供什么证据。
学习目标
- 能够区分可见标识、不可见水印和来源签名的作用边界。
- 能够设计生成前、生成中和发布后的内容安全检查。
- 能够验证合成内容元数据是否被篡改。
标识与水印分层
中国大陆的《人工智能生成合成内容标识办法》自 2025 年 9 月 1 日施行,第 2 条限定适用的网络信息服务提供者。第 4 条对属于深度合成规定第 17 条第一款情形的服务要求添加显式标识。显式提示可以用文字、声音或图形;视频要检查起始画面与播放周边适当位置,提供下载、复制或导出功能时还需核验文件中的显式标识。第 9 条允许在用户申请、协议明确标识义务和使用责任且依法留存相关日志至少六个月等条件下提供未加显式标识的内容。公开传播仍需核对第 6、10 条的平台核验提示与用户主动声明义务。人工智能生成合成内容标识办法 · 深度合成管理规定
第 5 条要求在文件元数据中添加隐式标识,其中包含生成合成属性、提供者名称或编码及内容编号等制作要素,并鼓励额外使用数字水印。隐式元数据和写进媒体信号的数字水印是不同载体。逐一测试目标格式的元数据读回、水印在裁剪或压缩后的检出以及播放器中的用户提示。具体方法按现行强制性国家标准 GB 45438-2025 验收。人工智能生成合成内容标识办法 · GB 45438-2025
来源凭证还可以将声明绑定到媒体内容,验证记录是否被替换,并按信任策略评估签署者。凭证验证只提供关于绑定、签署者和声明完整性的证据,事实真伪、人物授权和法定标识仍需分别检查。C2PA 技术规范
内容安全闭环
安全控制应从请求进入系统时开始。先验证调用者身份、授权范围和被模仿对象的同意状态,再检查文本、音频和素材是否包含诈骗、仇恨、违法指导或未经授权的身份冒用。生成过程中保留 trace_id 与 generation_id,生成后再次检查成品,最后添加标识、水印、签名和审计记录。
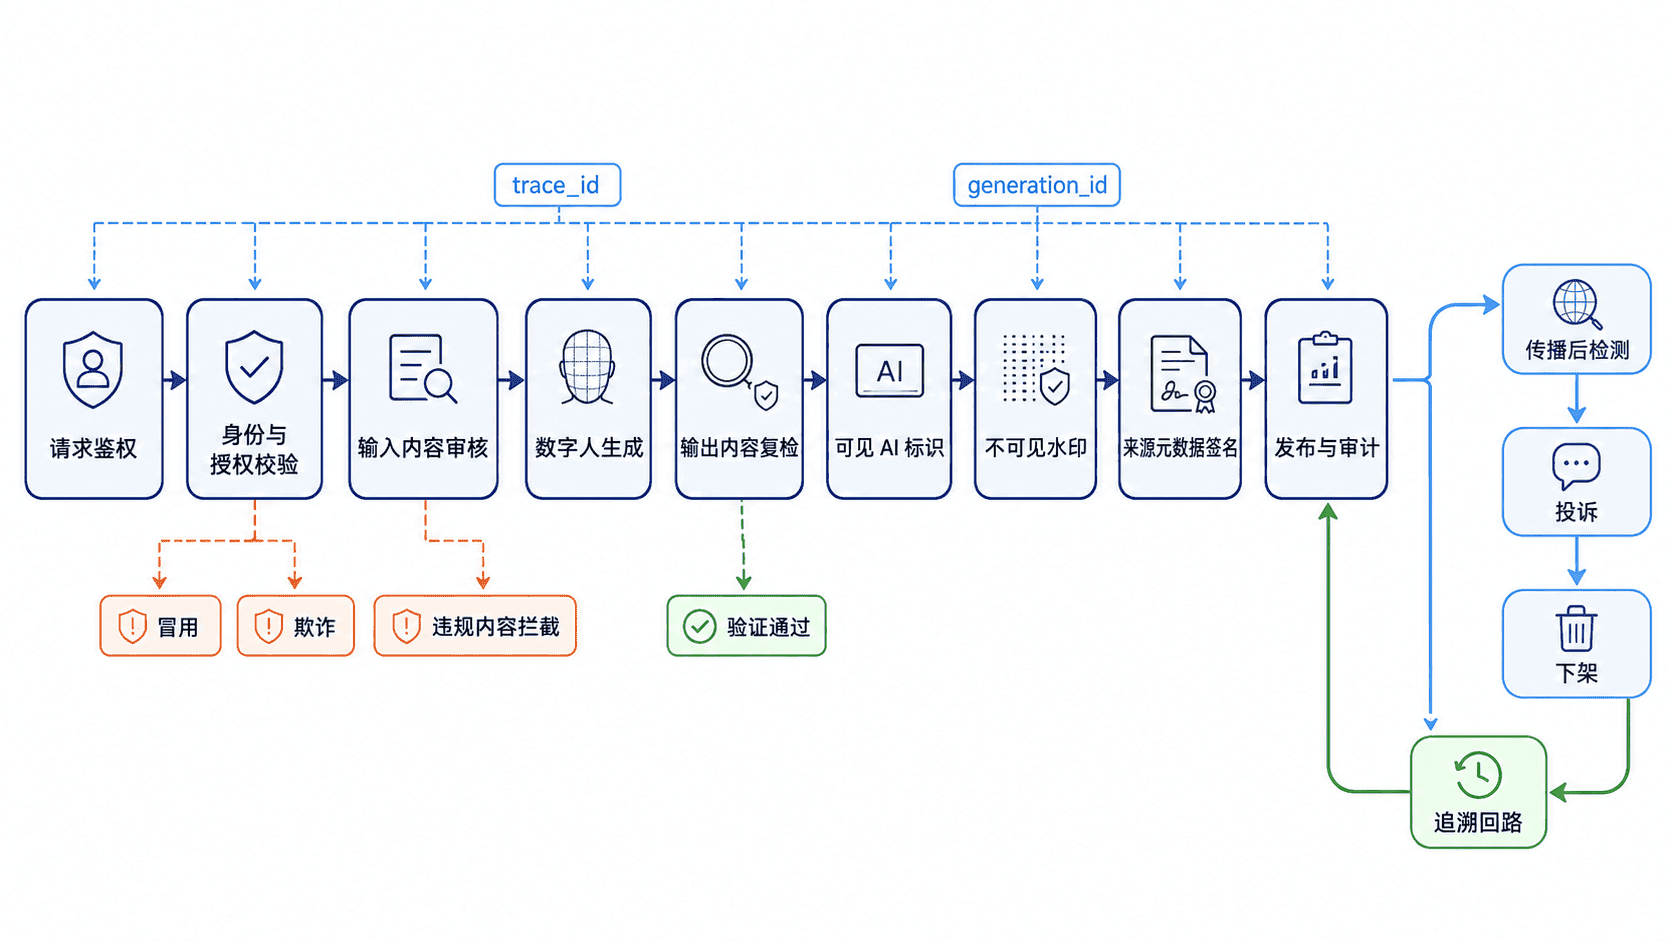
依据身份、授权证据、输入和成品风险决定通过、人工复核或拒绝。例如授权已确认过期则阻断;公众人物相似度触发时核对身份、授权、用途及成品;借相似身份诱导转账时阻断并保留必要证据。发布后配置投诉、下架、传播渠道通知和证据限制访问。
向境内公众提供模拟自然人特征的持续性情感互动服务时,还要核对自 2026 年 7 月 15 日施行的《人工智能拟人化互动服务管理暂行办法》。第 2 条明确区分这类服务和不涉及持续性情感互动的智能客服、知识问答等;适用时,第 18 条要求履行生成合成标识、提示用户正在与 AI 互动,并在过度依赖等情形及连续使用超过规定时长时提醒。人工智能拟人化互动服务管理暂行办法
验证来源记录与成品绑定
下面使用共享密钥生成 HMAC,将内容编号、策略版本和最终媒体 SHA-256 摘要共同认证。保存为 content_provenance_demo.py。这里用合成字节代表成品,函数只演示服务端验证;记录独立存放在媒体外部,发布步骤完成后计算摘要。共享密钥校验通过意味着持钥方生成的认证码匹配当前记录和字节;对外验证可采用支持数字签名、内容绑定和签署者信任策略的方案。法定文件标识仍按目标格式另做。
import hashlib
import hmac
import json
import re
import secrets


def record_for(media: bytes, content_id: str) -> dict:
    return {
        "schema": "provenance-demo-v1",
        "content_id": content_id,
        "synthetic": True,
        "policy": "publish-2026-v2",
        "media_sha256": hashlib.sha256(media).hexdigest(),
    }


def tag_for(record: dict, secret: bytes) -> str:
    payload = json.dumps(
        record, sort_keys=True, separators=(",", ":"), allow_nan=False,
    ).encode("utf-8")
    return hmac.digest(secret, payload, "sha256").hex()


def verify(media: bytes, record: dict, tag: str, secret: bytes) -> bool:
    if not isinstance(tag, str) or re.fullmatch(r"[0-9a-f]{64}", tag) is None:
        return False
    if not isinstance(record, dict) or set(record) != {
        "schema", "content_id", "synthetic", "policy", "media_sha256",
    }:
        return False
    if record["schema"] != "provenance-demo-v1" or record["synthetic"] is not True:
        return False
    if any(not isinstance(record[name], str) or not record[name] for name in ("content_id", "policy", "media_sha256")):
        return False
    if re.fullmatch(r"[0-9a-f]{64}", record["media_sha256"]) is None:
        return False
    return hmac.compare_digest(tag_for(record, secret), tag) and hmac.compare_digest(
        hashlib.sha256(media).hexdigest(), record["media_sha256"],
    )


if __name__ == "__main__":
    media = b"final approved sample"
    secret = secrets.token_bytes(32)
    record = record_for(media, "demo-001")
    tag = tag_for(record, secret)
    print("original:", verify(media, record, tag, secret))
    print("edited metadata:", verify(media, {**record, "synthetic": False}, tag, secret))
print("swapped media:", verify(b"different clip", record, tag, secret))python content_provenance_demo.pyoriginal: True
edited metadata: False
swapped media: False示例为受控固定字段定义了本地 JSON 字节编码。跨语言签名需统一序列化与字段格式,并通过互操作测试。转码后字节变化会使该摘要校验失败;受控转码流程可为派生成品重新生成绑定记录,保留来源引用。密钥由受控设施提供,配套版本、轮换、撤销和访问审计;公开凭证避免放入实名授权证据。Python HMAC 文档 · C2PA 技术规范
发布检查与练习
发布前应确认可见标识在常见画幅中不会被裁掉,水印经过目标编码参数后仍可检测,签名元数据与最终媒体摘要一致,审核记录能够关联到具体策略版本。对下载、转码、二次剪辑和平台分发场景,要分别测试标识保留与证据恢复能力。
练习:为“用户上传一段真人视频并生成同形象数字人口播”设计安全决策表。至少覆盖授权充分、授权过期、疑似公众人物、脚本包含转账诱导四种情况,并给出自动通过、人工复核或拒绝的结果及需要保存的审计证据。
本课总结
- 显式提示、法定隐式元数据、数字水印和来源凭证分别验收。
- 内容安全覆盖身份及授权校验、输出复检、传播和投诉处置。
- 验证记录与最终媒体字节的绑定,受控转码时为派生文件保存新的来源记录。
下一课预告
完成本章后,可以继续进入综合验收与上线治理阶段,把隐私策略、内容标识、安全审核和质量指标整合为可发布、可审计的数字人交付标准。