
AI 内容创作 / 系统课时
隐私保护与数据最小化
隐私保护与数据最小化
数字人系统会处理语音、文本、头像、设备信息和行为日志。本课聚焦如何把“能采就采”改造成“为明确目的只采必要数据”,并通过保留期、权限、加密和审计形成可验证的隐私控制闭环。
学习目标
- 能够按业务目的识别必要数据、可选数据和禁止采集数据。
- 能够为敏感数据设计传输、存储、访问和删除规则。
- 能够用可执行策略检查保留期、加密和权限配置。
最小化与生命周期控制
数据最小化不是简单地少保存字段,而是先写清处理目的,再证明每个字段对该目的不可缺少。实时口型驱动通常只需要短时音频帧或音素时间戳,不必长期保存原始录音;故障定位可以保存脱敏后的耗时、错误码和 trace_id,不应默认记录完整对话内容。
建立数据清单时,记录来源、用途、处理依据、敏感级别、接收方、保留期和删除方式。《个人信息保护法》第 6 条要求目的明确合理,收集限于最小范围;第 19 条原则上要求保存期限为实现处理目的所必要的最短时间,法律、行政法规另有规定的除外。第 28–30 条对敏感个人信息有专门要求,包括特定目的、充分必要性、严格保护措施,以及单独同意等要求。可用于身份识别的声纹、人脸特征属于生物识别信息。录音、转写、缓存应结合内容与处理用途分类,删除姓名或使用内部 ID 后若仍能识别个人,仍需按个人信息保护。个人信息保护法
第 51 条要求根据风险采取相应保护措施,第 55–56 条要求在处理敏感个人信息等情形下事前进行个人信息保护影响评估并留存记录。工程上可为对应链路设置传输加密、存储加密、用途约束和专用服务身份。受 2026 年 7 月 15 日起施行的拟人化互动办法约束的持续性情感互动服务,还需核对其第 16 条的交互数据安全、向第三方提供、复制删除和敏感交互数据训练限制。个人信息保护法 · 人工智能拟人化互动服务管理暂行办法
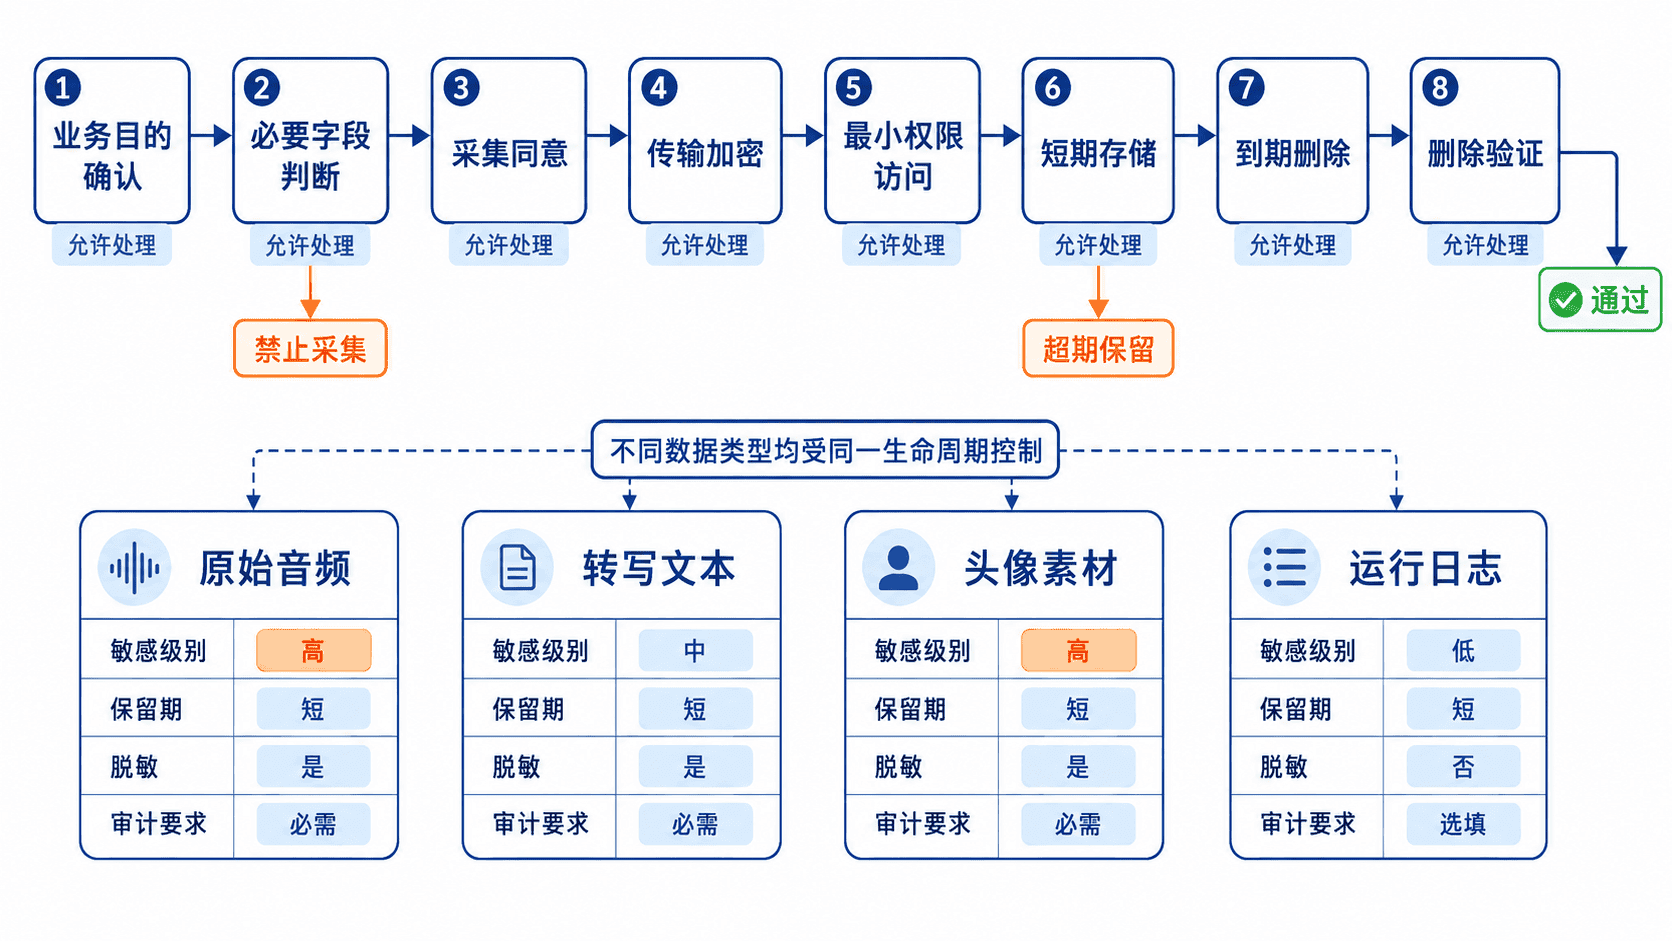
访问控制应围绕任务而不是职位名称设计。例如,渲染服务可以读取当前会话的驱动参数,但不需要读取用户身份资料;审计人员可以查看访问记录,却不应直接读取明文音频。对跨服务调用,应同时校验服务身份、会话范围和数据用途,避免仅凭内网地址放行。
策略代码与验证
下方标准库示例保存为 privacy_policy_demo.py。一份受审批的策略配置为每个“数据类别 × 处理目的”定义最长期限及最小访问角色。示例的 7 天、1 天均为这个项目的假设,时长由用途及适用规则决定。未经批准的用途默认拒绝;实时处理且不落盘的音频使用 ttl_hours=0。
from dataclasses import dataclass


@dataclass(frozen=True)
class Rule:
    max_hours: int
    roles: frozenset[str]


@dataclass(frozen=True)
class Policy:
    data: str
    purpose: str
    ttl_hours: int
    encrypted_at_rest: bool
    tls: bool
    roles: frozenset[str]


RULES = {
    ("audio_frames", "lip_sync"): Rule(0, frozenset({"driver"})),
    ("transcript", "session_restore"): Rule(24 * 7, frozenset({"session-service"})),
    ("render_cache", "resume"): Rule(24, frozenset({"renderer"})),
}


def validate(policy: Policy) -> list[str]:
    rule = RULES.get((policy.data, policy.purpose))
    if rule is None:
        return ["unapproved_data_purpose"]

    errors = []
    if type(policy.ttl_hours) is not int or not 0 <= policy.ttl_hours <= rule.max_hours:
        errors.append("retention")
    if type(policy.ttl_hours) is int and policy.ttl_hours > 0 and not policy.encrypted_at_rest:
        errors.append("storage_encryption")
    if not policy.tls:
        errors.append("transport_encryption")
    if not policy.roles or not policy.roles.issubset(rule.roles):
        errors.append("access_roles")
    return errors


if __name__ == "__main__":
    policies = [
        Policy("audio_frames", "lip_sync", 0, False, True, frozenset({"driver"})),
        Policy("transcript", "session_restore", 168, True, True, frozenset({"session-service"})),
        Policy("render_cache", "resume", 25, True, True, frozenset({"renderer", "auditor"})),
        Policy("audio_frames", "debug_export", 72, False, True, frozenset({"developer"})),
    ]
    for policy in policies:
        errors = validate(policy)
print(f"{policy.data}/{policy.purpose}: {', '.join(errors) or 'PASS'}")python privacy_policy_demo.pyaudio_frames/lip_sync: PASS
transcript/session_restore: PASS
render_cache/resume: retention, access_roles
audio_frames/debug_export: unapproved_data_purpose静态检查确认配置字段符合项目约束。端到端验收应实际验证访问隔离、日志不含原始输入、缓存和队列到期、密钥策略以及删除流程。用一个合成会话写入受控测试环境,触发删除后逐一验证主库、缓存、对象存储及受托方;恢复隔离备份时先重放删除清单,再允许对外服务。
风险检查与练习
检查调试日志、队列死信、备份、导出接口是否绕过最小化策略。审计保留访问时间、主体引用、受控用途与数据类别;保留期也应按审计用途确定。对《个人信息保护法》第 47 条列明应删但技术上难以删除或法定保留期未届满的数据,限制为存储及必要安全保护,单独留存处置记录。个人信息保护法
练习:为“用户上传头像生成数字人形象”设计一份最小数据清单。至少列出原始头像、裁剪结果、特征向量和生成成品的用途、敏感级别、访问角色与保留期,并说明用户撤回授权后各副本的删除顺序和验收方法。
本课总结
- 数据最小化必须从明确目的和字段必要性开始,而不是事后删减日志。
- 保留期、加密、最小权限和可验证删除要覆盖主存储及所有副本。
- 把隐私规则写成可执行检查,才能在配置变更和发布流程中持续发现偏差。
下一课预告
下一课将学习“身份标识、水印与内容安全”,把合成内容标识、来源证明和风险拦截加入数字人生成与发布链路。