
AI 内容创作 / 系统课时
监控、隐私与安全合规
监控、隐私与安全合规
数字人服务既要快速发现延迟、失败和资源异常,也要避免日志、追踪与训练数据泄露声音、肖像和身份信息。本课把日志、指标、链路追踪、告警与审计组合成统一闭环,并用最小化采集、授权校验、内容标识和可验证审计降低合规风险。
学习目标
- 区分日志、指标、链路追踪和审计记录的职责与边界。
- 设计声音与肖像授权、数据最小化、脱敏和内容标识流程。
- 实现结构化日志、指标计数和带独立检查点的审计完整性检测。
监控与合规闭环
可观测性解决“系统发生了什么”,审计解决“谁在何时基于什么授权做了什么”。两者可以共享 trace_id,但不应混用存储策略:运行日志强调检索和短期排障,指标强调聚合趋势,链路追踪强调跨服务耗时,审计记录强调证据完整性、访问控制和保留周期。
| 数据类型 | 最小必要字段 | 需要避免的内容 |
|---|---|---|
| 结构化日志 | trace_id、阶段、耗时、结果码、脱敏引用 |
原始音频、完整提示词、邮箱、手机号 |
| 指标 | 请求数、错误率、延迟分布、队列深度、GPU 利用率 | session_id、用户 ID 等高基数字段作为标签 |
| 链路追踪 | trace、span、父子关系、脱敏属性 | 把请求体和模型输出默认写入 span |
| 审计记录 | 主体引用、授权依据、操作、决策、时间、证据摘要 | 可被普通运维人员随意修改的普通日志 |
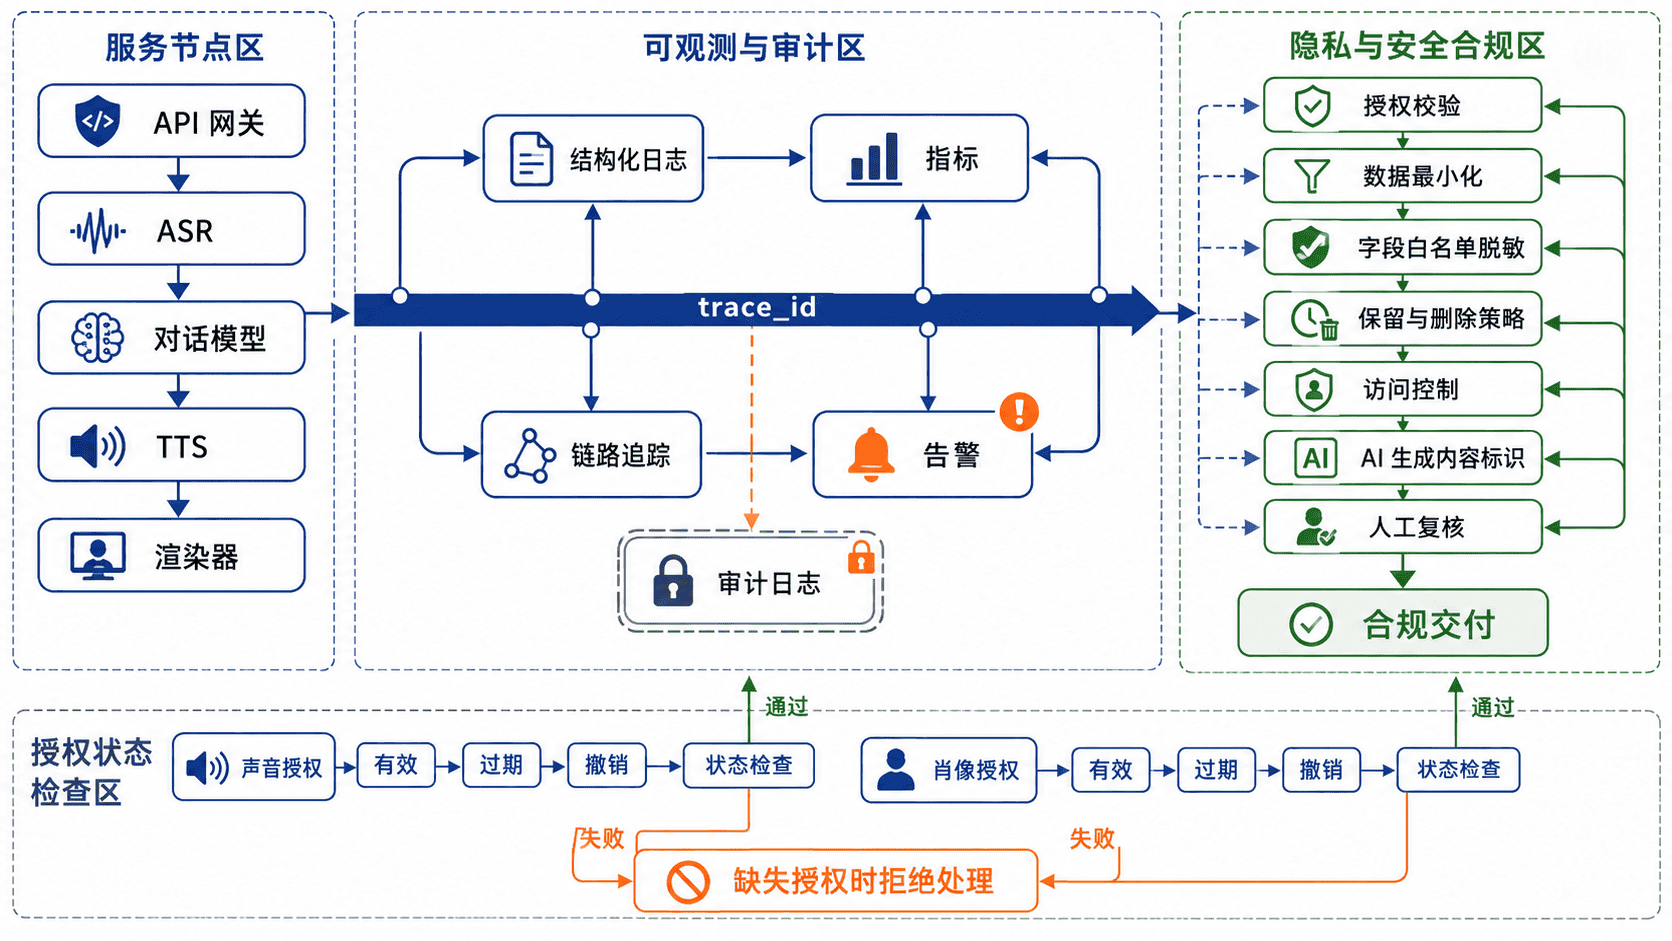
授权记录至少应包含权利主体、授权范围、使用目的、适用渠道、有效期、撤销状态和证据位置。每次生成前校验授权,而不是只在素材上传时校验一次。交付时按产品、地区和渠道规则附加并核验 AI 生成内容标识。可见提示、媒体元数据与可验证来源记录解决不同问题。并保留模型版本、素材版本和审核结论,便于问题追溯。
隐私保护应从采集入口开始:默认不记录原始音频和完整文本,日志采用字段白名单;必须留存的数据设置访问角色、加密、保留期限和删除任务。普通 SHA-256 摘要仍可能被关联识别,生产环境更适合使用带密钥的 HMAC 或独立映射服务。服务地区、行业和平台规则可能不同,上线前还应由合规或法律人员复核具体义务。
完整可运行示例
下面的 Python 3.11 示例只使用标准库和虚构授权。授权表属于受信服务端,调用方提供的编号只用于查询。审计事件用密钥化摘要串联;检查点应存到攻击者无法与日志一起修改的地方。
from dataclasses import dataclass, replace
import hmac
import json


def encode(value):
    return json.dumps(value, sort_keys=True, separators=(",", ":"), allow_nan=False).encode()


def tag(key, value):
    return hmac.digest(key, encode(value), "sha256").hex()


@dataclass(frozen=True)
class Grant:
    actor: str
    kind: str
    asset: str
    purpose: str
    channel: str
    expiry: int
    revoked: bool = False


def permits(store, grant_id, actor, kind, asset, purpose, channel, now):
    grant = store.get(grant_id) if isinstance(grant_id, str) else None
    return bool(
        grant and not grant.revoked and now < grant.expiry
        and (actor, kind, asset, purpose, channel) == (grant.actor, grant.kind, grant.asset, grant.purpose, grant.channel)
    )


class Audit:
    def __init__(self, key, chain_id):
        self.key = key
        self.chain_id = chain_id
        self.rows = []

    def checkpoint(self):
        return (self.chain_id, len(self.rows), self.rows[-1]["tag"] if self.rows else "GENESIS")

    def append(self, trace, at, decision, subject):
        _, count, previous = self.checkpoint()
        row = {
            "chain": self.chain_id, "index": count + 1, "trace": trace,
            "timestamp": at, "operation": "generation.request", "decision": decision,
            "subject": subject, "previous": previous,
        }
        self.rows.append({**row, "tag": tag(self.key, row)})

    def verify(self, trusted_checkpoint):
        previous = "GENESIS"
        for index, row in enumerate(self.rows, 1):
            payload = {key: value for key, value in row.items() if key != "tag"}
            if row.get("chain") != self.chain_id or row.get("index") != index or row.get("previous") != previous:
                return False
            value = row.get("tag")
            if not isinstance(value, str) or not value.isascii() or not hmac.compare_digest(value, tag(self.key, payload)):
                return False
            previous = value
        return (self.chain_id, len(self.rows), previous) == trusted_checkpoint


def handle(actor, request, store, audit, reference_key, trace, now, metrics):
    metrics["requests"] += 1
    decisions = [
        permits(store, request.get(kind + "_grant"), actor, kind,
                request.get(kind + "_asset"), "demo-generation", "local", now)
        for kind in ("voice", "portrait")
    ]
    state = "accepted" if all(decisions) else "denied"
    metrics[state] += 1
    subject = tag(reference_key, ["actor-v1", actor])[:24]
    audit.append(trace, now, state, subject)
    # 仅记录服务端生成的 trace 及有限状态。原始文本及个人信息不进入日志。
    return {"status": state, "trace": trace}


if __name__ == "__main__":
    store = {
        "v1": Grant("u1", "voice", "voice-asset-v2", "demo-generation", "local", 100),
        "p1": Grant("u1", "portrait", "portrait-asset-v4", "demo-generation", "local", 100),
    }
    request = {
        "voice_grant": "v1", "voice_asset": "voice-asset-v2",
        "portrait_grant": "p1", "portrait_asset": "portrait-asset-v4",
        "text": "synthetic text excluded from logs",
    }
    # 两把固定密钥只用于可复现测试。
    audit = Audit(b"audit-demo-key", "local-chain")
    metrics = {"requests": 0, "accepted": 0, "denied": 0}
    print(json.dumps(handle("u1", request, store, audit, b"ref-demo-key", "trace-1", 10, metrics)))
    store["v1"] = replace(store["v1"], revoked=True)
    print(json.dumps(handle("u1", request, store, audit, b"ref-demo-key", "trace-2", 11, metrics)))
    anchor = audit.checkpoint()
    print("指标:", metrics)
    print("完整链:", audit.verify(anchor))
    audit.rows.pop()
    print("截尾后:", audit.verify(anchor))
保存为 compliance_observability_demo.py,运行 python compliance_observability_demo.py。
{"status": "accepted", "trace": "trace-1"}
{"status": "denied", "trace": "trace-2"}
指标: {'requests': 2, 'accepted': 1, 'denied': 1}
完整链: True
截尾后: False
示例的受理状态未生成媒体。交付制品时再核对其真实标签和来源记录。生产审计需要受控追加、密钥轮换、独立检查点或签名、访问权限及保留策略。HMAC 引用仍可关联同一主体,应按受控标识管理。若攻击者能控制签名密钥和检查点,单独的链无法阻止其伪造。
告警、审计与上线检查
告警应建立在服务目标和持续窗口上,而不是单个瞬时峰值。常见信号包括请求错误率、端到端延迟分位数、队列等待时间、超时率、GPU 显存水位、音视频丢帧和授权校验失败率。指标标签只保留服务、区域、模型版本和结果码等低基数维度,用户或会话定位通过日志中的 trace_id 完成。
- 验证缺少声音或肖像授权时请求被拒绝,并产生拒绝审计事件。
- 篡改一条审计记录后运行校验,确认链校验返回失败;同时验证审计存储为追加写并限制删除权限。
- 在日志、追踪和错误报告中注入测试邮箱、手机号与文本,确认采集端、传输端和存储端均不会保留原值。
- 检查授权到期与撤销后的缓存失效、数据删除任务、内容标识缺失告警和人工复核入口。
本课总结
- 日志、指标、追踪和审计需要共享关联标识,但承担不同目的并采用不同保留与访问策略。
- 隐私保护应优先采用最小化采集、字段白名单、密钥化引用和可执行的删除流程。
- 声音与肖像授权、AI 内容标识、审计证据和异常告警必须贯穿生成前、生成中与交付后。
下一课预告
下一阶段可继续进行容量压测、故障演练与上线验收,把本章的调度、监控和合规机制放入多实例环境中验证,并形成可重复执行的发布与回滚清单。