
NoSQL 与搜索 / 系统课时
验证 TLS 与访问认证
验证 TLS 与访问认证
本课把“能访问 Elasticsearch”拆成三项独立证据:HTTP 证书链可信、匿名请求被拒绝、正确身份可以认证;同时再确认三节点集群是在 Transport TLS 开启的条件下完成节点通信。这样可以避免把 401、证书错误和节点间 TLS 故障混为一谈。
学习目标
- 验证 HTTP 证书链、SAN 与主机名校验是否正确
- 区分 TLS 握手失败、401 未认证与成功身份认证
- 确认三节点 Transport TLS 配置已经在运行集群中生效
区分客户端与节点间 TLS
Elasticsearch 有两条需要分别检查的安全链路。客户端访问 REST API 默认走 9200,本实验要求客户端信任签发 HTTP 证书的 CA;节点发现、集群状态发布与分片通信走 9300 Transport 层,多节点安全集群要求节点之间使用证书完成双向 TLS。
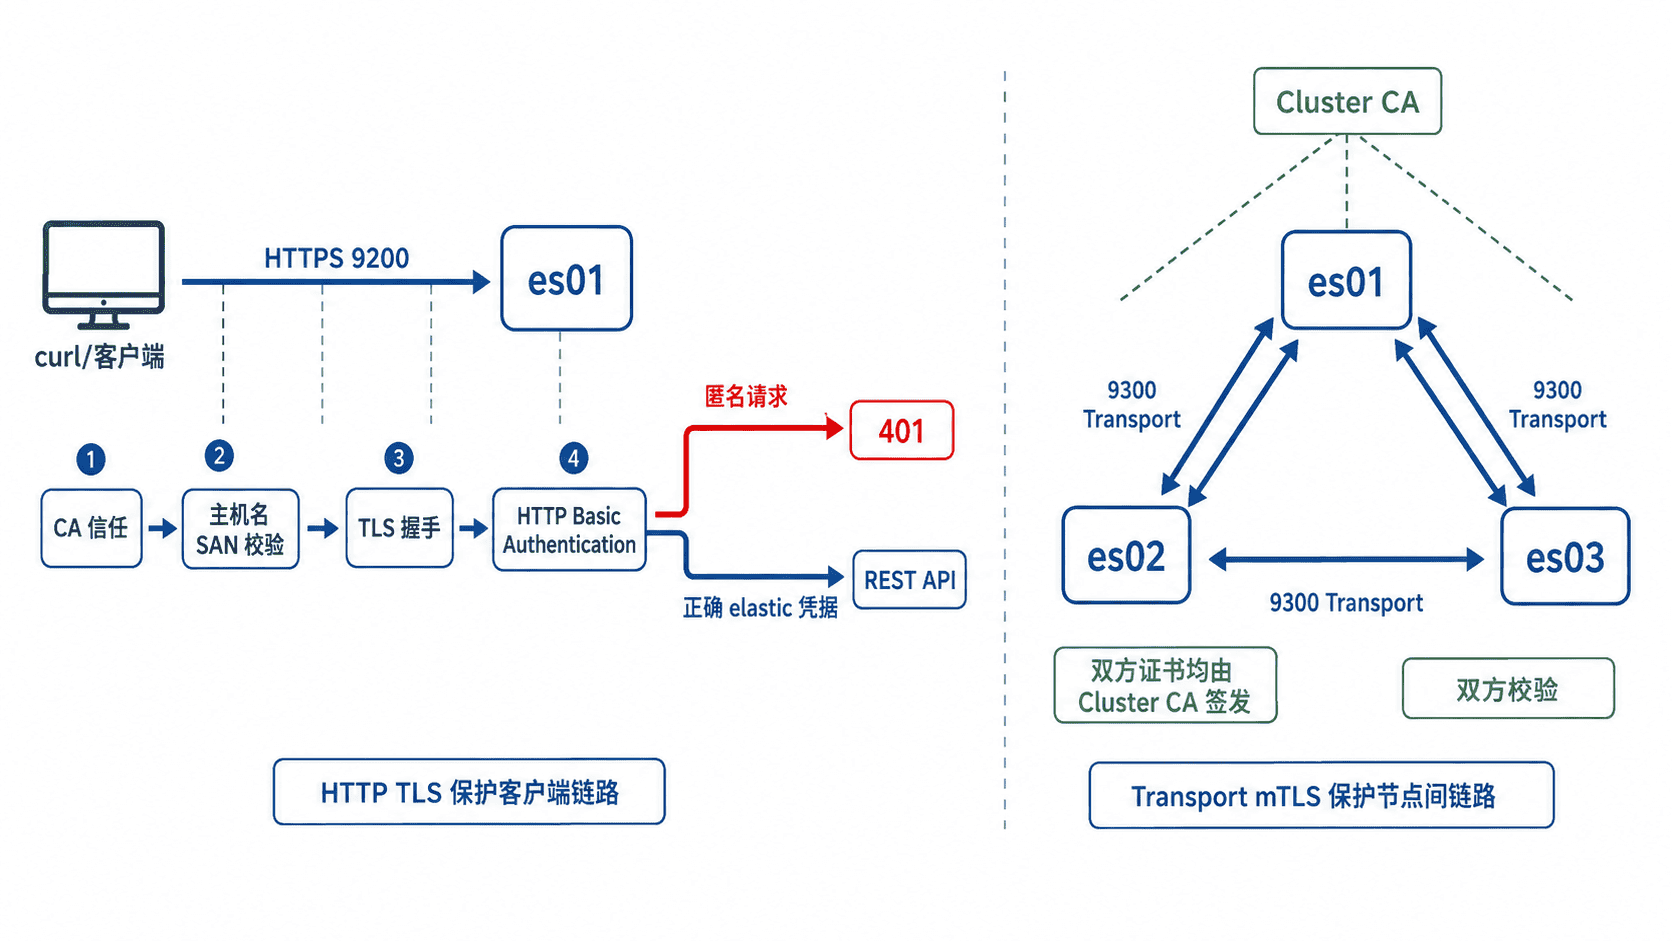
本实验的 HTTP 侧执行完整主机名校验;Transport 侧沿用 Docker 实验配置的 verification_mode=certificate,验证受信 CA 但不校验动态容器 IP 对应的主机名。不要把这两个验证模式混为一谈。
本课的前置条件是已有一个正在运行的 Elasticsearch 9.3 多节点安全集群,并且你持有 HTTP CA 证书与可用账号。命令中的 certs/ca/ca.crt、certs/es01/es01.crt 和 localhost:9200 是本实验约定;验证其他集群时替换为实际路径与地址。
检查 HTTP 证书链与 SAN
下面假定你位于三节点实验目录,CA 为 certs/ca/ca.crt,es01 的 HTTP 证书为 certs/es01/es01.crt。先让 OpenSSL 连接 localhost:9200 并要求验证失败立即退出。
openssl s_client \
  -connect localhost:9200 \
  -servername localhost \
  -CAfile certs/ca/ca.crt \
  -verify_return_error \
  </dev/null 2>&1 | grep "Verify return code"
预期输出:
Verify return code: 0 (ok)再检查证书主体、签发者、有效期和 SAN。时间会随实际签发时间变化,因此以 <TIME> 表示。
openssl x509 \
  -in certs/es01/es01.crt \
  -noout \
  -subject \
  -issuer \
  -dates \
  -ext subjectAltName
预期输出:
subject=CN = es01
issuer=CN = Elastic Certificate Tool Autogenerated CA
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
    DNS:es01, DNS:localhost, IP Address:127.0.0.1
如果第一条命令报 certificate verify failed,先检查 CA 是否拿错;如果报主机名不匹配,则检查请求地址是否存在于证书 SAN。只更新证书文件而不更新 SAN 设计,无法解决主机名校验问题。
验证匿名拒绝与正确身份
先把 <PASSWORD> 替换为当前 elastic 用户的真实密码。在未启用匿名访问的本课基线中,第一条请求故意不携带认证信息,只验证“TLS 成功后安全层是否拒绝匿名访问”;第二条请求使用 Basic Authentication,并让认证 API 只返回用户名和认证类型。
export ELASTIC_PASSWORD='<PASSWORD>'

curl -sS -o /dev/null \
  -w "anonymous=%{http_code}\n" \
  --cacert certs/ca/ca.crt \
  https://localhost:9200/

curl -sS \
  --cacert certs/ca/ca.crt \
  -u "elastic:$ELASTIC_PASSWORD" \
  "https://localhost:9200/_security/_authenticate?filter_path=username,authentication_type"
预期输出:
anonymous=401
{"username":"elastic","authentication_type":"realm"}
这里的 401 不是 TLS 失败:它说明 HTTPS 已经完成握手,请求进入了 Elasticsearch,但没有可接受的身份凭据。相反,CA 不可信、证书过期或 SAN 不匹配通常会让 curl 在收到 HTTP 状态码之前就终止。
确认 Transport TLS 随三节点集群生效
Transport TLS 不能只看配置文件,还要结合“节点确实形成了同一个集群”来验收。下面同时查询三个节点显式加载的 Transport TLS 设置与当前节点数;节点 ID 属于动态值,以下用 <ID1>、<ID2>、<ID3> 表示。
curl -sS \
  --cacert certs/ca/ca.crt \
  -u "elastic:$ELASTIC_PASSWORD" \
  "https://localhost:9200/_nodes/settings?flat_settings=true&filter_path=nodes.*.settings.xpack.security.transport.ssl.enabled,nodes.*.settings.xpack.security.transport.ssl.verification_mode"

echo
curl -sS \
  --cacert certs/ca/ca.crt \
  -u "elastic:$ELASTIC_PASSWORD" \
  "https://localhost:9200/_cluster/health?filter_path=number_of_nodes"
预期结果的节点 ID 和字段顺序可能不同,但三个节点都应显示 Transport TLS 已启用,且集群节点数为 3:
{"nodes":{"<ID1>":{"settings":{"xpack.security.transport.ssl.enabled":"true","xpack.security.transport.ssl.verification_mode":"certificate"}},"<ID2>":{"settings":{"xpack.security.transport.ssl.enabled":"true","xpack.security.transport.ssl.verification_mode":"certificate"}},"<ID3>":{"settings":{"xpack.security.transport.ssl.enabled":"true","xpack.security.transport.ssl.verification_mode":"certificate"}}}}
{"number_of_nodes":3}
在这套配置中,三个节点都启用了 Transport TLS 且使用同一受信 CA 签发的节点证书;如果节点间证书无法完成 TLS 校验,它们就不能正常组成这个三节点集群。若节点数小于 3,应立即查看缺失节点日志中的 SSLHandshakeException、certificate_unknown、SAN 或 CA 相关信息。
用失败类型决定排查方向
看到 401 时检查用户名、密码、API Key 或 Token,而不是换 CA;看到证书验证错误时检查 CA、有效期、SAN 和访问主机名,而不是重置用户密码;看到 master not discovered 且日志伴随 TLS handshake 错误时,重点检查 9300 Transport 证书、CA 与节点网络。把这三类失败分开,才能让安全验收具备可重复的证据链。