
NoSQL 与搜索 / 系统课时
轮换 TLS 证书与密钥
轮换 TLS 证书与密钥
TLS 轮换真正危险的不是替换文件,而是让“旧证书仍被信任、新证书已经可用、所有新连接都已验证”三个条件按正确顺序成立。本课给出同 CA 续期与更换 CA 两种路径,并把传输层和 HTTP 层的验证拆开执行。
学习目标
- 判断同 CA 续期与更换 CA 时需要改变哪些证书、密钥和信任项
- 按双信任窗口完成节点证书轮换,避免 transport 节点失联
- 用集群健康、SSL 证书 API 和新建连接验证轮换结果
先判定轮换类型
如果只是叶子证书即将过期,而原 CA 仍可信,优先使用原 CA 签发新证书;此时信任链不变,主要检查 SAN、有效期、私钥和文件密码是否一致。若 CA 本身过期、被撤销或组织迁移到新 PKI,则必须先建立“旧 CA + 新 CA”双信任窗口,再逐步切换叶子证书。
还要把两条 TLS 链路分开看:xpack.security.transport.ssl.* 保护节点间通信,任何节点不再被其他节点信任都可能导致其无法加入集群;xpack.security.http.ssl.* 面向客户端、负载均衡器和 Kibana,服务端证书切换前应先让这些客户端信任新 CA。
把信任链切换做成可逆过程
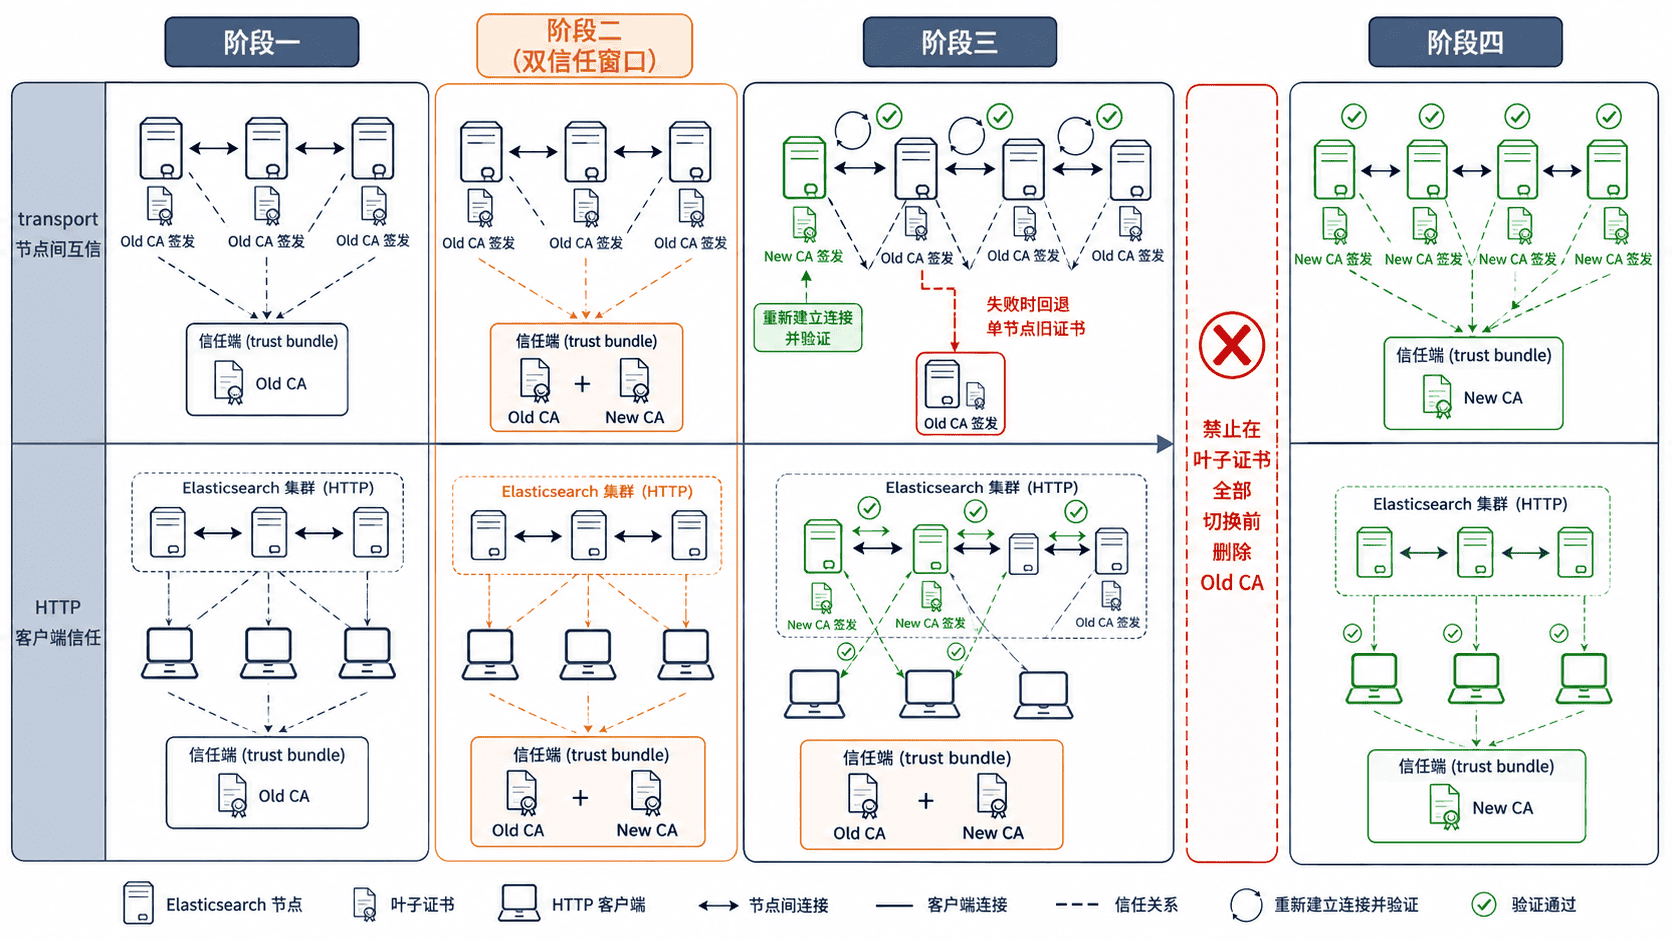
更换 CA 时按以下顺序执行:先把新 CA 加到所有节点的 transport 信任配置,再更新 Kibana、代理和业务客户端的 HTTP 信任;确认旧证书在双信任环境中仍能正常通信后,才开始逐节点替换叶子证书。每换一个节点,就强制产生新连接并检查其重新加入集群;全部节点完成后,观察一个稳定窗口,最后才删除旧 CA。
Elasticsearch 会监视 TLS 配置引用的证书、密钥、keystore 和 truststore 文件;如果文件路径和名称保持不变,可检测变更并重新加载。实际生产仍应优先采用滚动重启,因为修改 elasticsearch.yml、证书密钥密码或安全 keystore 中的密码时必须重启,而且旧连接不会因为证书文件已更新就自动重建。
轮换前记录可回退基线
先在变更前记录集群健康和当前节点加载的证书。GET /_ssl/certificates 返回当前节点 TLS 上下文使用的证书信息,因此滚动到每个节点时都应对目标节点直接检查,而不是只查询一次协调节点。
export ES_URL="https://<NODE_HOST>:9200"
export ES_API_KEY="<API_KEY>"
export CA_FILE="<PATH>/http-ca.crt"

curl --fail --silent --show-error   --cacert "$CA_FILE"   -H "Authorization: ApiKey $ES_API_KEY"   "$ES_URL/_cluster/health?pretty"

curl --fail --silent --show-error   --cacert "$CA_FILE"   -H "Authorization: ApiKey $ES_API_KEY"   "$ES_URL/_ssl/certificates?pretty"
预期结果
两个请求均返回 HTTP 200。
_cluster/health 中记录当前 status 与节点数量。
_ssl/certificates 返回当前节点证书列表,可核对 path、format、subject_dn、serial_number、has_private_key 与 expiry。
实际节点名、证书序列号和时间值会不同。
生成新叶子证书时要保留实际访问所需的 DNS/IP SAN,并确认私钥与证书匹配。不要通过把 verification_mode 改成 none 来“绕过”主机名或信任错误;这会失去 TLS 身份校验,应该修正证书或信任链本身。
逐节点切换并验证新连接
同 CA 续期可以直接进入逐节点替换;更换 CA 则必须已经完成双信任。对 transport 证书,最稳妥的做法是一次只处理一个节点:停止节点、替换该节点证书与密钥、启动节点,等待它重新加入并使集群恢复到变更前可接受状态后再处理下一台。这样启动过程天然会建立新的 transport 连接,可以暴露错误的 CA、SAN、密码或私钥。
HTTP 证书则从每个节点或负载均衡器入口新建 TLS 连接验证。检查客户端使用的是新 CA 信任文件,并观察证书主题、颁发者和到期时间;如果使用双向 TLS,还要同时验证客户端证书的信任链。自动重载虽然能减少重启,但不能把“旧连接仍然活着”当作成功证据。
什么时候才能删除旧 CA
只有在所有 transport 节点都已用新证书重新建立连接、所有 HTTP 入口均能被新信任链客户端访问、_ssl/certificates 不再显示需要保留的旧叶子证书,并且监控窗口内没有 TLS 握手或节点离群错误时,才移除旧 CA。
若某个节点切换后无法重新加入,保持双信任不动,先把该节点回退到已知可用的旧叶子证书并重启,再检查证书链、SAN、私钥匹配、文件权限和密码。双信任窗口的价值就在于失败只影响当前节点,而不是把整个集群锁在不可恢复的单向切换中。