
容器与云原生 / 系统课时
证书续期与检查
证书续期与检查
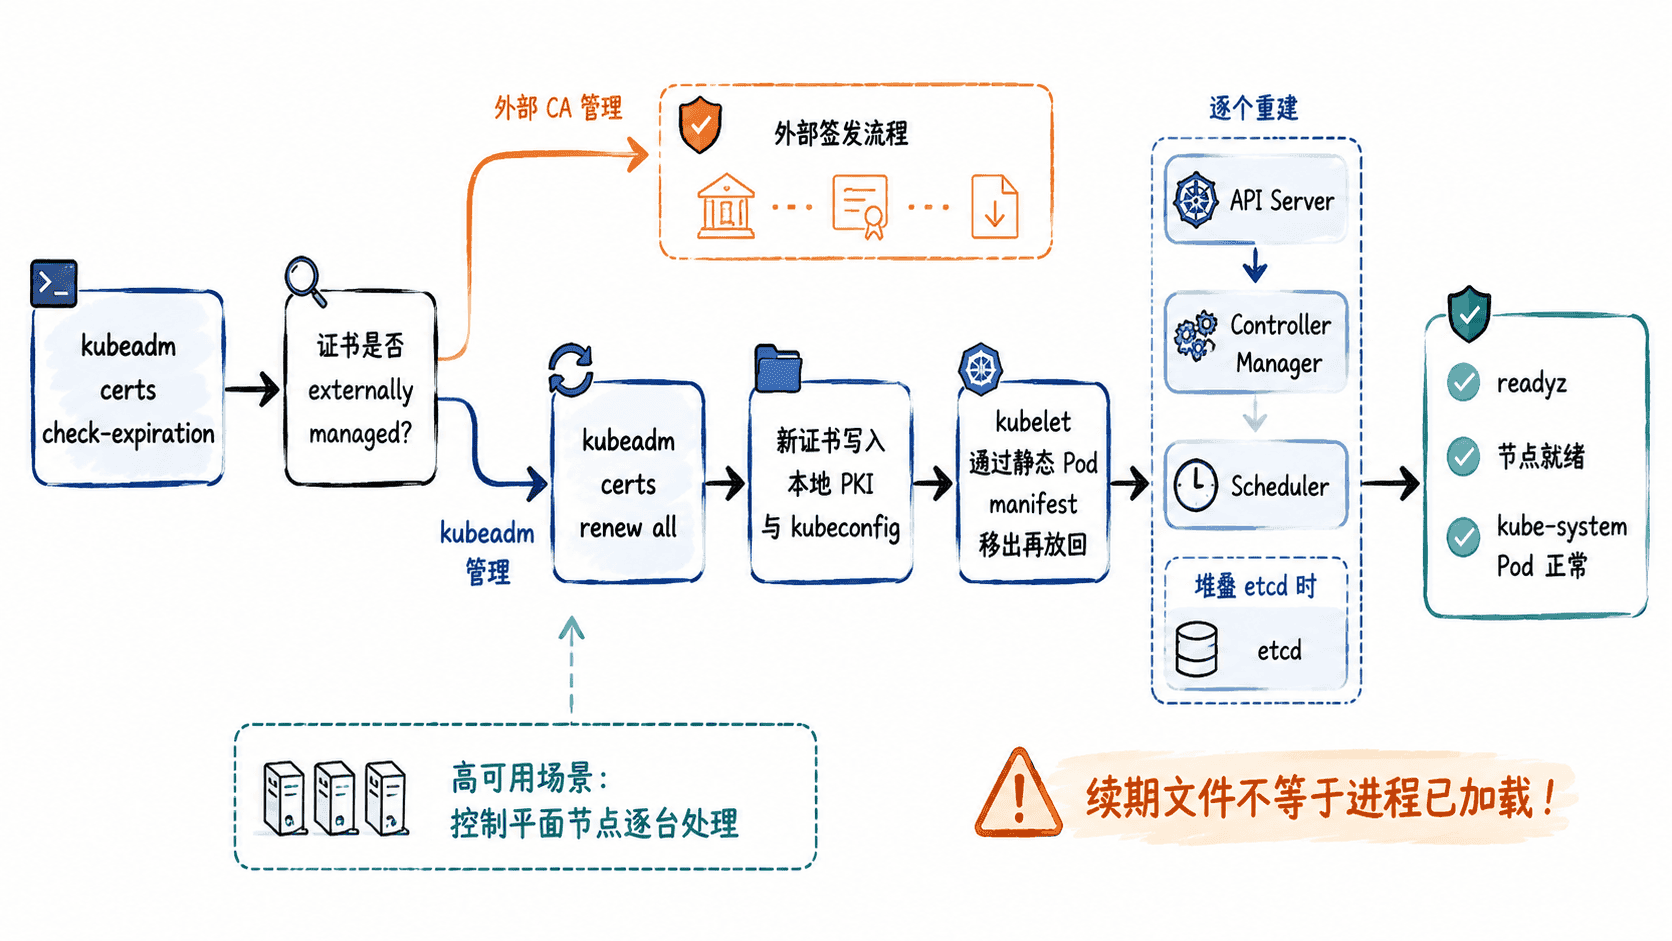
kubeadm 管理的控制平面依赖多组服务端和客户端证书。证书接近到期时,不能只替换文件,还要确认托管责任、执行续期并让控制平面进程重新读取新证书。本节完成有效期检查、证书续期、静态 Pod 重启和连通性验证。
学习目标
- 能使用 kubeadm 检查本地控制平面证书的有效期和托管方式。
- 能续期 kubeadm 管理的证书,并识别不应由 kubeadm 覆盖的外部 CA 证书。
- 能让控制平面重新加载证书,并验证 API Server 与节点通信正常。
先确认哪些证书需要处理
在每个 kubeadm 控制平面节点上执行到期检查。结果会显示证书的到期时间、剩余有效期、签发 CA 和是否由外部系统管理;多控制平面集群需要逐台检查本地证书。
sudo kubeadm certs check-expiration预期结果
CERTIFICATE                EXPIRES   RESIDUAL TIME   CERTIFICATE AUTHORITY   EXTERNALLY MANAGED
admin.conf                 <TIME>    <TIME>          ca                      no
apiserver                  <TIME>    <TIME>          ca                      no
apiserver-etcd-client      <TIME>    <TIME>          etcd-ca                 no
<other certificates>
如果某项的 EXTERNALLY MANAGED 为 yes,续期责任属于外部 CA 流程,不应直接使用 kubeadm 覆盖。还要确认正在操作的是正确控制平面节点以及预期的 kubeadm 证书目录。
续期 kubeadm 管理的证书
确认托管关系后,可以一次续期该节点上由 kubeadm 管理的全部证书。续期使用现有 CA 重新签发,因此不会自动替换外部 CA,也不会让已经运行的控制平面进程立即热加载新文件。
sudo kubeadm certs renew all
sudo kubeadm certs check-expiration
预期结果
<renewal confirmation for kubeadm-managed certificates>

CERTIFICATE                EXPIRES      RESIDUAL TIME   CERTIFICATE AUTHORITY   EXTERNALLY MANAGED
admin.conf                 <NEW_TIME>   <NEW_DURATION>  ca                      no
apiserver                  <NEW_TIME>   <NEW_DURATION>  ca                      no
<other renewed certificates>
不要只根据文件修改时间判断成功。再次运行 check-expiration 后看到新的到期时间,才说明对应证书已经重新签发。如果某项没有变化,应检查它是否由外部 CA 管理以及当前节点是否实际持有该证书。
让静态 Pod 读取新证书
kubeadm 默认把 API Server、Controller Manager、Scheduler,以及使用堆叠 etcd 时的 etcd 作为静态 Pod 运行。静态 Pod 不受 Deployment 管理,删除 API Server 中看到的 mirror Pod 不能可靠触发所需的重建。
应让 kubelet 观察到静态 Pod manifest 被移出,再放回原目录。下面脚本在一个控制平面节点上逐个处理存在的 manifest;高可用集群一次只处理一个控制平面节点,单控制平面集群执行时会出现短暂 API 不可用。
set -e

for component in kube-apiserver kube-controller-manager kube-scheduler etcd; do
  manifest="/etc/kubernetes/manifests/${component}.yaml"
  backup="/etc/kubernetes/${component}.yaml"

  if [ -f "$manifest" ]; then
    echo "restart ${component}"
    sudo mv "$manifest" "$backup"
    sleep 25
    sudo mv "$backup" "$manifest"
    sleep 25
  fi
done
预期结果
restart kube-apiserver
restart kube-controller-manager
restart kube-scheduler
restart etcd
如果使用外部 etcd,本机通常没有 etcd.yaml,脚本会自动跳过,因此最后一行可能不存在。等待时间需要覆盖 kubelet 的静态 Pod 检测周期;生产环境可以同时观察容器运行时状态,确认旧实例退出、新实例已经创建后再处理下一个组件。
检查 kubeconfig 和控制平面
kubeadm certs renew all 会更新 kubeadm 管理的 kubeconfig 中嵌入的证书,但不会自动替换以前复制到用户目录中的独立 ~/.kube/config。如果管理员配置是旧 /etc/kubernetes/admin.conf 的副本,应按本地权限策略刷新,否则仍可能使用已经过期的客户端证书。
完成组件重启后,使用续期后的管理员 kubeconfig 检查 API Server readiness、节点和系统 Pod。
export KUBECONFIG=/etc/kubernetes/admin.conf

kubectl get --raw='/readyz'
kubectl get nodes
kubectl -n kube-system get pods
预期结果
ok

NAME             STATUS   ROLES           AGE      VERSION
<CONTROL_PLANE>  Ready    control-plane   <TIME>   v<VERSION>
<WORKER_NODE>    Ready    <none>          <TIME>   v<VERSION>

<kube-system Pods are Running or Completed>
如果 /readyz 不是 ok,应先检查新启动的控制平面容器日志、证书路径和 kubeconfig,再继续处理其他控制平面节点。证书维护只有在新证书已经签发、相关进程已经重新加载且管理员与节点通信正常时才算完成。