
容器与云原生 / 系统课时
使用 ConfigMap 管理配置
使用 ConfigMap 管理配置
ConfigMap 用来把非敏感配置从容器镜像中拆出来。本节会创建一份配置,并分别通过环境变量、命令参数和挂载文件注入到 Pod 中,再验证三种方式的生效结果与更新边界。
学习目标
- 能创建包含简单键值和配置文件内容的 ConfigMap
- 能通过环境变量、容器参数和 Volume 挂载三种方式消费配置
- 能判断运行中更新 ConfigMap 后哪些配置会自动刷新
把配置和应用声明写清楚
下面的清单把 APP_MODE、LOG_LEVEL 作为简单键值,同时保存一段 config.yaml。Pod 既读取环境变量,也把 APP_MODE 作为容器命令参数,并把整个 ConfigMap 投射到 /etc/app。
apiVersion: v1
kind: ConfigMap
metadata:
  name: app-config
data:
  APP_MODE: "production"
  LOG_LEVEL: "info"
  config.yaml: |
    server:
      port: 8080
    feature:
      cache: true
---
apiVersion: v1
kind: Pod
metadata:
  name: configmap-demo
spec:
  restartPolicy: Never
  containers:
    - name: demo
      image: busybox:1.36
      env:
        - name: APP_MODE
          valueFrom:
            configMapKeyRef:
              name: app-config
              key: APP_MODE
        - name: LOG_LEVEL
          valueFrom:
            configMapKeyRef:
              name: app-config
              key: LOG_LEVEL
      command: ["/bin/sh", "-c"]
      args:
        - |
          echo "env:$APP_MODE/$LOG_LEVEL"
          echo "arg:$0"
          echo "file:"
          cat /etc/app/config.yaml
          sleep 3600
        - "$(APP_MODE)"
      volumeMounts:
        - name: app-config-volume
          mountPath: /etc/app
          readOnly: true
  volumes:
    - name: app-config-volume
      configMap:
        name: app-config
保存为 configmap-demo.yaml 后即可应用。这里没有把密码、令牌或证书放进 ConfigMap;这类敏感值应使用 Secret 或外部密钥系统。
理解三种注入方式的生命周期
环境变量和命令参数都是在容器启动时确定的。ConfigMap 后续发生变化,已经运行的容器不会自动得到新的环境变量,也不会重新计算 args。如果必须使用新值,需要让工作负载创建新 Pod。
通过 ConfigMap Volume 挂载的文件不同:Kubernetes 会把配置投射为文件,并在后续同步周期中更新内容,因此运行中的 Pod 有机会看到新文件。应用本身仍需重新读取文件;如果应用只在启动时加载一次配置,文件更新也不会自动改变应用行为。
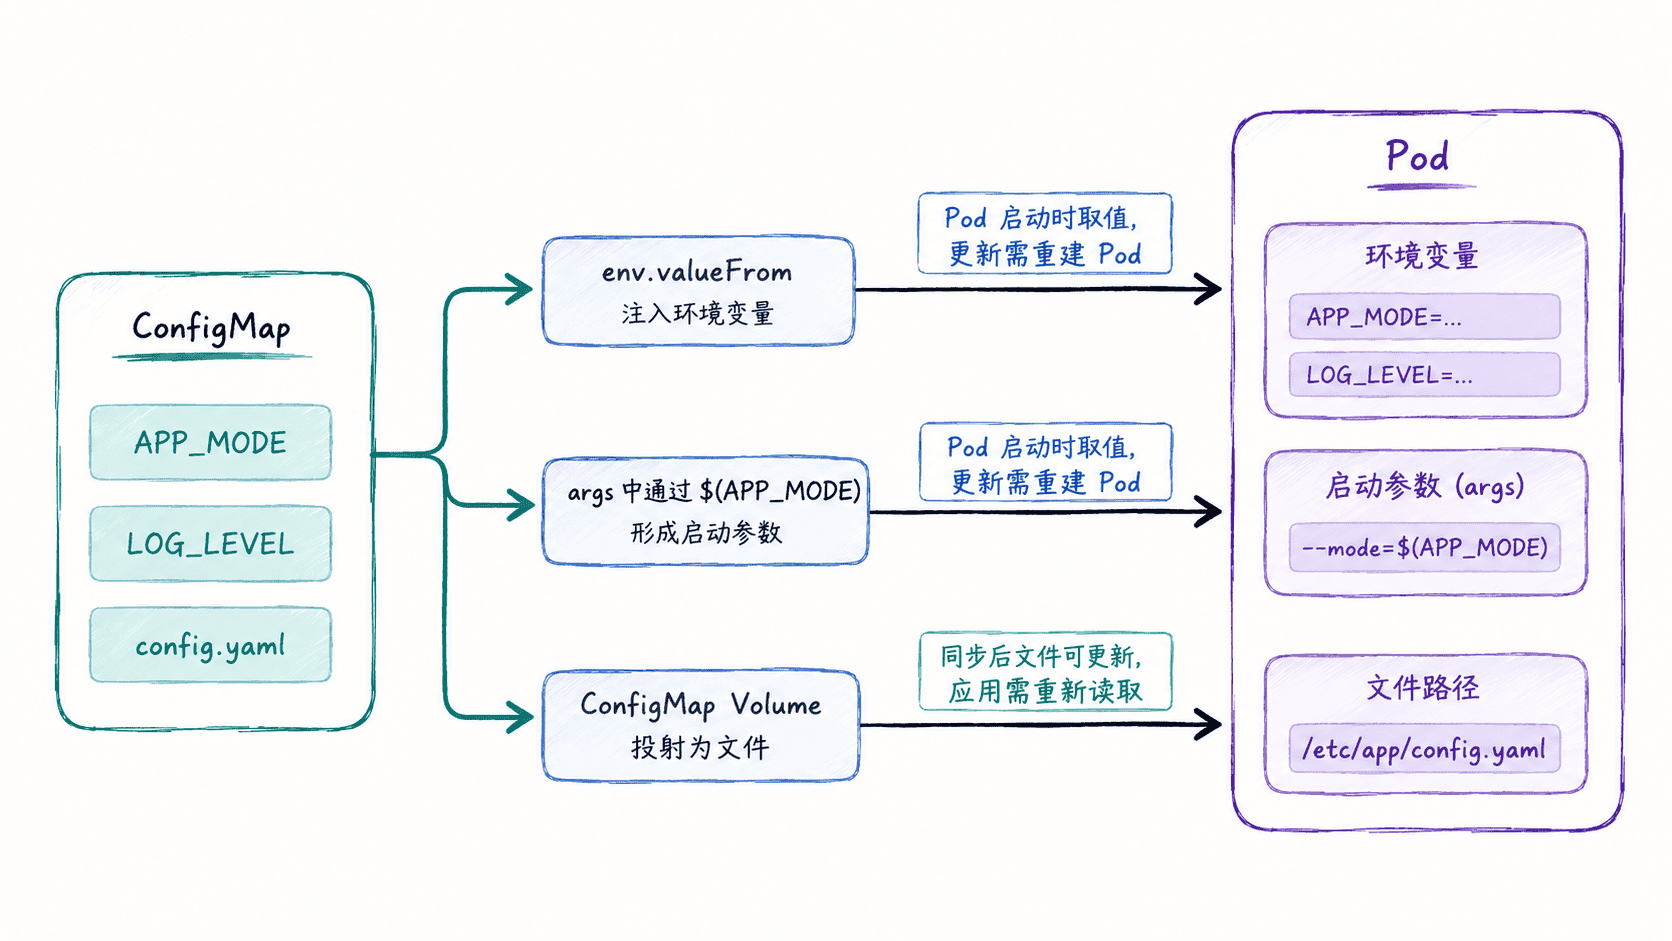
还有一个常见边界:如果只用 subPath 挂载 ConfigMap 中的单个文件,运行中的挂载不会收到后续自动更新。需要动态刷新配置时,应优先理解应用的重载能力,再决定挂载方式和发布策略。
应用并验证三种读取结果
执行下面的命令创建资源,等待 Pod 就绪,然后查看日志。把 kubectl apply 的常规提示重定向掉,便于只观察应用真正读取到的配置。
kubectl apply -f configmap-demo.yaml >/dev/null
kubectl wait --for=condition=Ready pod/configmap-demo --timeout=60s
kubectl logs configmap-demo
预期输出如下:
pod/configmap-demo condition met
env:production/info
arg:production
file:
server:
  port: 8080
feature:
  cache: true
环境变量来自 configMapKeyRef,arg:production 说明 $(APP_MODE) 在容器启动参数中完成了变量展开,文件内容则来自 ConfigMap Volume。三条路径都指向同一个 ConfigMap,但它们的更新语义并不相同。
选择注入方式而不是全部都用
少量、扁平且启动后不需要变化的配置适合环境变量;应用本身以启动参数控制行为时,可以让参数引用由 ConfigMap 注入的环境变量;结构化配置文件、需要保留层级或希望运行中刷新文件内容时,更适合 Volume 挂载。
不要为了“统一”把所有配置都塞进一个巨大 ConfigMap。更稳妥的做法是按应用职责拆分配置对象,并让工作负载显式引用所需键。这样配置缺失时能更早暴露问题,变更范围也更容易审计和回滚。