
容器与云原生 / 系统课时
验证访问权限
验证访问权限
RBAC 配置看起来正确,不代表目标身份真的能完成操作。本节用 kubectl auth can-i 直接验证“谁、在什么命名空间、能对什么资源做什么”,再通过身份模拟缩小权限拒绝的排查范围。
学习目标
- 使用
kubectl auth can-i验证资源、动作和命名空间组合 - 使用
--as与--as-group模拟用户或 ServiceAccount - 按身份、绑定和规则的顺序定位常见 RBAC 拒绝
先验证具体动作
kubectl auth can-i 不会真正创建、删除或修改资源,它只询问 API Server:当前身份是否被允许执行指定动作。排查时先把问题收敛为一个明确四元组:verb、resource、namespace、name 或 subresource。
例如,验证当前身份是否能在 dev 命名空间读取 Pod:
kubectl auth can-i get pods --namespace=dev预期输出:
<VALUE><VALUE> 实际为 yes 或 no。因此看到应用报 Forbidden 时,不要先改 Role;先用与失败请求一致的动词和资源复现授权判断。例如读取日志应验证 Pod 的 log 子资源:
kubectl auth can-i get pods --subresource=log --namespace=dev预期输出:
<VALUE><VALUE> 实际为 yes 或 no,它直接反映当前身份对 pods/log 的授权结论。
模拟真实访问身份
很多 RBAC 问题发生在“管理员测试成功,但应用失败”的场景,因为二者使用的身份不同。ServiceAccount 的用户名格式是 system:serviceaccount:<namespace>:<name>,可以通过 --as 模拟目标身份。
下面检查 dev 命名空间的 ci-bot 是否能在 prod 中列出 Pod:
kubectl auth can-i list pods --namespace=prod --as=system:serviceaccount:dev:ci-bot预期输出:
<VALUE><VALUE> 实际为 yes 或 no。执行者自身还必须拥有 impersonate(身份模拟)权限,否则命令会被 API Server 拒绝,此时不能把该错误误判为 ci-bot 没有目标资源权限。
需要模拟用户所属组时,可以重复传入 --as-group。例如验证用户 alice 作为 developers 组成员能否创建 Deployment:
kubectl auth can-i create deployments.apps --namespace=dev --as=alice --as-group=developers预期输出:
<VALUE>同样,<VALUE> 为 yes 或 no;若出现 impersonate 相关 Forbidden,应先补齐或改用具备模拟权限的管理员身份执行验证。
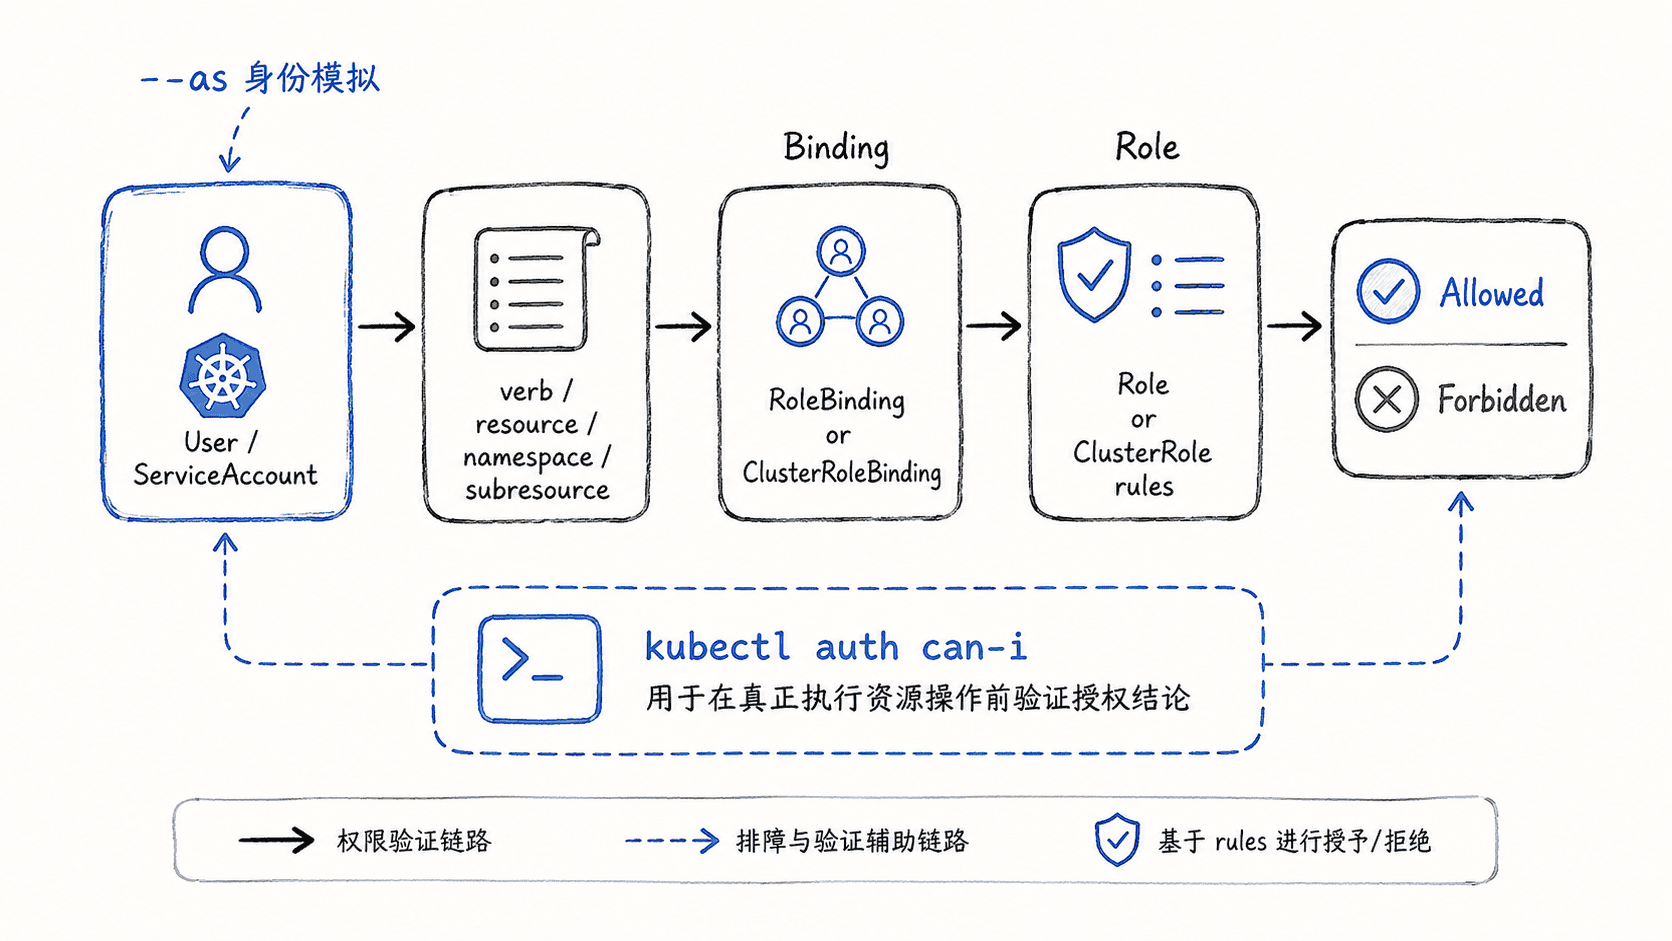
从拒绝结果定位 RBAC
当 can-i 返回 no,按授权链路从左到右检查,比盲目扩大权限更安全。
- 确认身份是否正确,尤其是应用 Pod 实际使用的
serviceAccountName。 - 确认 verb、API Group、resource、subresource 和 namespace 是否与失败请求一致。
- 查找绑定到该用户、组或 ServiceAccount 的 RoleBinding 与 ClusterRoleBinding。
- 检查绑定引用的 Role 或 ClusterRole 是否真的包含所需规则。
- 修改后重新运行同一条
kubectl auth can-i,确认结果从no变为yes。
可以先列出目标命名空间中当前身份可执行的动作,快速发现规则缺口:
kubectl auth can-i --list --namespace=dev预期输出:
Resources                                       Non-Resource URLs   Resource Names   Verbs
<VALUE>                                         <VALUE>             <VALUE>          <VALUE>
具体行数和资源集合取决于集群中的 RBAC 配置。--list 适合找范围,最终仍应回到一条具体的 can-i 验证,避免把“拥有某个近似权限”误当成“失败请求已经被允许”。
避免用管理员视角代替应用视角
最常见的误区是用 cluster-admin 身份验证应用权限;这种测试几乎总会得到 yes,却不能说明业务工作负载可用。真正可靠的做法是复制失败请求的身份与请求属性,再逐层核对 Binding 和 Role 规则。只有同一身份、同一资源、同一命名空间的 can-i 结果变为 yes,才算完成权限修复验证。