
容器与云原生 / 系统课时
Ingress 流量控制
Ingress 流量控制
这一节以 ingress-nginx 为例,把常见的入口策略集中到一个 Ingress:重写请求路径、限制请求体大小、按客户端限速,并通过 Cookie 保持会话。重点是先确认控制器能力,再验证注解确实落到目标 Ingress。
学习目标
- 区分 Kubernetes Ingress 标准字段与控制器专有注解。
- 为路径重写、请求体限制、访问限速和会话保持配置 ingress-nginx 注解。
- 通过对象查询检查配置,并理解这些策略的生效边界。
先确认控制器能力
Ingress API 只定义主机、路径和后端等通用路由能力,重写、限速、粘性会话等通常由具体控制器扩展。下面的注解属于 ingress-nginx;如果你的 IngressClass 指向其他控制器,不能直接照搬。
kubectl get ingressclass nginx -o jsonpath='{.spec.controller}{"\n"}'预期输出:
k8s.io/ingress-nginx如果输出不是这个控制器标识,应查阅当前控制器的配置文档,换成它支持的字段或注解,而不是假设 Kubernetes 会统一解释这些键。
配置四类入口策略
示例假设 demo 命名空间已有 web Service,端口为 80。客户端访问 /api/... 时,正则捕获剩余路径并重写为后端的根路径;请求体上限设为 1m;单个客户端限制为每秒 5 个请求;会话保持使用名为 route 的 Cookie。
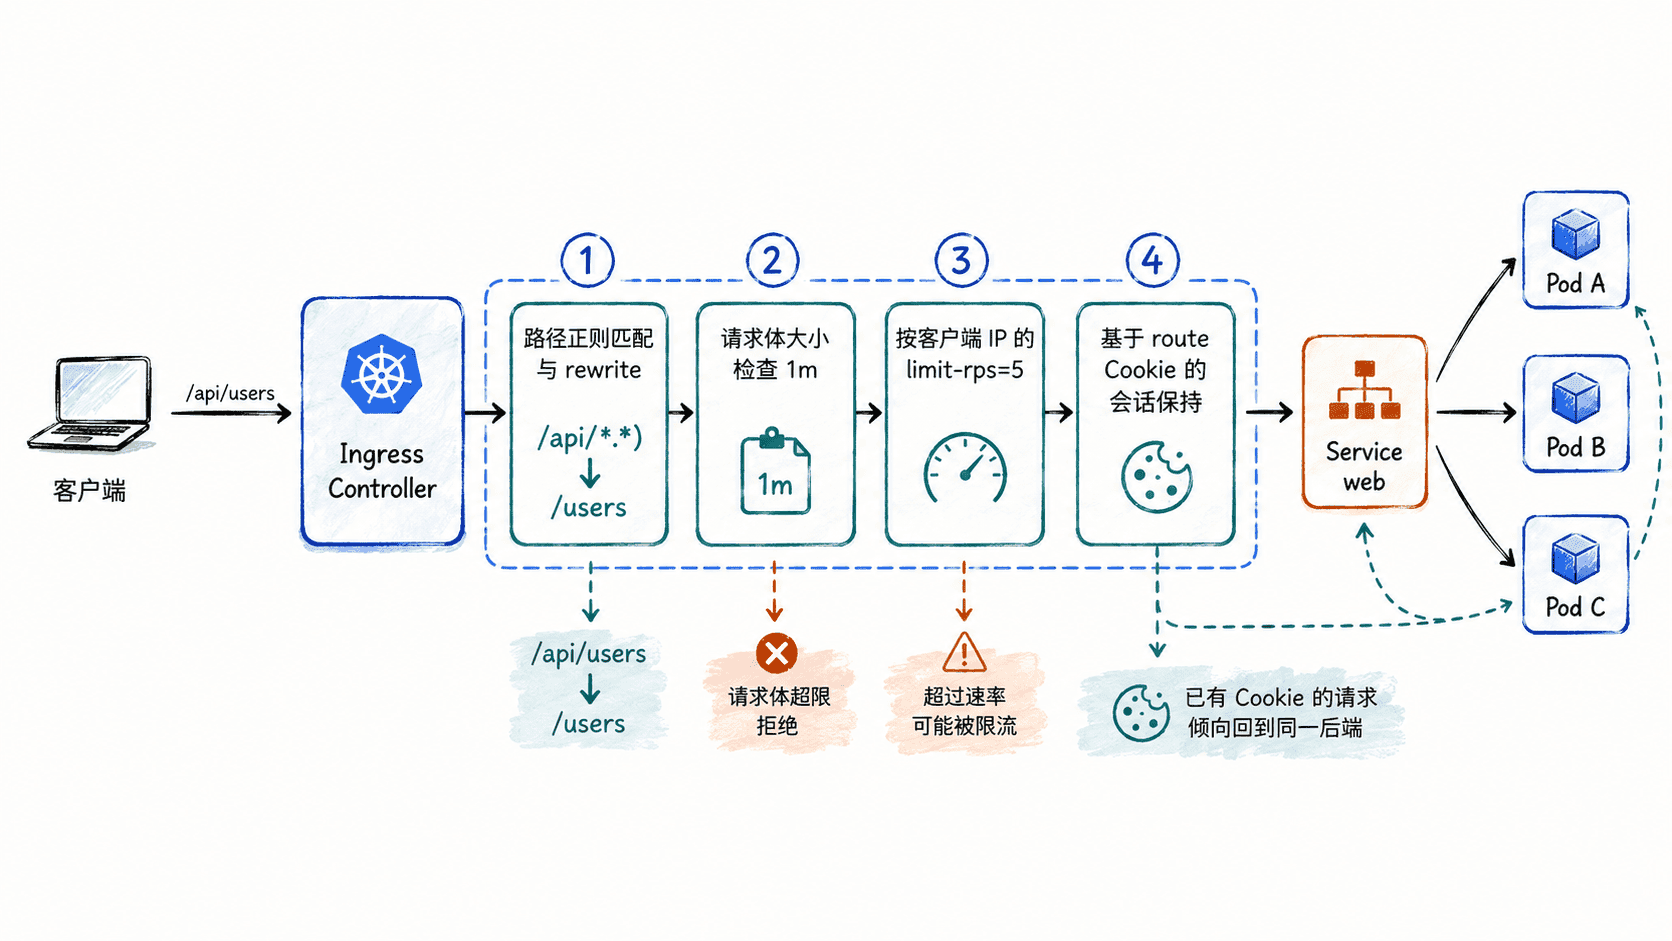
创建 ingress-control.yaml:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: web-control
  namespace: demo
  annotations:
    nginx.ingress.kubernetes.io/use-regex: "true"
    nginx.ingress.kubernetes.io/rewrite-target: "/$2"
    nginx.ingress.kubernetes.io/proxy-body-size: "1m"
    nginx.ingress.kubernetes.io/limit-rps: "5"
    nginx.ingress.kubernetes.io/affinity: "cookie"
    nginx.ingress.kubernetes.io/session-cookie-name: "route"
spec:
  ingressClassName: nginx
  rules:
    - host: app.example.com
      http:
        paths:
          - path: /api(/|$)(.*)
            pathType: ImplementationSpecific
            backend:
              service:
                name: web
                port:
                  number: 80
这些配置分别承担不同职责:
| 能力 | 关键配置 | 生效含义 |
|---|---|---|
| 路径重写 | use-regex、rewrite-target |
/api/users 转发给后端时使用 /users |
| 请求体限制 | proxy-body-size: "1m" |
控制器拒绝超过约 1 MiB 的请求体 |
| 访问限速 | limit-rps: "5" |
ingress-nginx 按客户端来源进行速率限制 |
| 会话保持 | affinity: "cookie" |
控制器通过 Cookie 让后续请求尽量回到同一后端 |
应用并检查注解
应用配置:
kubectl apply -f ingress-control.yaml
kubectl get ingress web-control -n demo
预期输出:
ingress.networking.k8s.io/web-control created
NAME          CLASS   HOSTS             ADDRESS   PORTS   AGE
web-control   nginx   app.example.com   <IP>      80      <TIME>
随后读取实际保存到对象中的四类核心注解:
kubectl get ingress web-control -n demo -o jsonpath='{.metadata.annotations.nginx\.ingress\.kubernetes\.io/rewrite-target}{"\n"}{.metadata.annotations.nginx\.ingress\.kubernetes\.io/proxy-body-size}{"\n"}{.metadata.annotations.nginx\.ingress\.kubernetes\.io/limit-rps}{"\n"}{.metadata.annotations.nginx\.ingress\.kubernetes\.io/affinity}{"\n"}'预期输出:
/$2
1m
5
cookie
这一步只能证明 API 对象保存了配置;如果控制器不兼容这些注解,还需要查看控制器事件或实际请求行为。
验证流量行为
先验证重写和会话 Cookie。把 <IP> 替换为 Ingress 入口地址;后端需要能返回请求路径或提供可识别的业务响应。
curl -i --resolve app.example.com:80:<IP> http://app.example.com/api/health预期输出:
HTTP/1.1 200 OK
Set-Cookie: route=<VALUE>
<BACKEND_RESPONSE><VALUE>、响应头细节和正文取决于控制器版本与后端实现。若后端会回显请求路径,应观察到它收到的是 /health,而不是 /api/health。
请求体限制和速率限制更适合用受控测试验证:先在测试环境发送略大于 1 MiB 的请求体,再以稳定并发逐步提高请求速率,同时观察控制器返回码、访问日志和后端实际收到的请求数。不要直接在生产入口用突发压测验证限速。
配置边界与排错顺序
出现“注解写了但没效果”时,按控制器归属、注解拼写、路径匹配、最终生成配置的顺序检查。尤其要注意正则重写中的捕获组:这里的 /$2 依赖路径 /api(/|$)(.*) 的第二个捕获组,改了正则却没有同步修改重写目标,会把请求改写到错误路径。