
容器与云原生 / 系统课时
认证与授权流程
认证与授权流程
访问 Kubernetes 的每个请求都要经过 API Server 的访问控制链路。理解这条链路后,遇到 Unauthorized、Forbidden 或准入策略拒绝时,就能判断问题发生在“身份是谁”“有没有权限”还是“请求是否符合集群策略”,而不是盲目修改 RBAC。
学习目标
- 说清认证、授权与准入控制的先后关系和职责边界
- 根据请求身份、动作和资源理解授权判断依据
- 用
kubectl auth can-i验证当前身份是否具备某项权限
一条 API 请求经历什么
客户端通过 HTTPS 把请求发送给 kube-apiserver。访问控制的核心顺序是:认证先确定请求者身份;授权再判断这个身份能否执行指定动作;对需要准入处理的写请求,还会继续经过准入控制,最后才进入对象持久化和后续控制器处理。
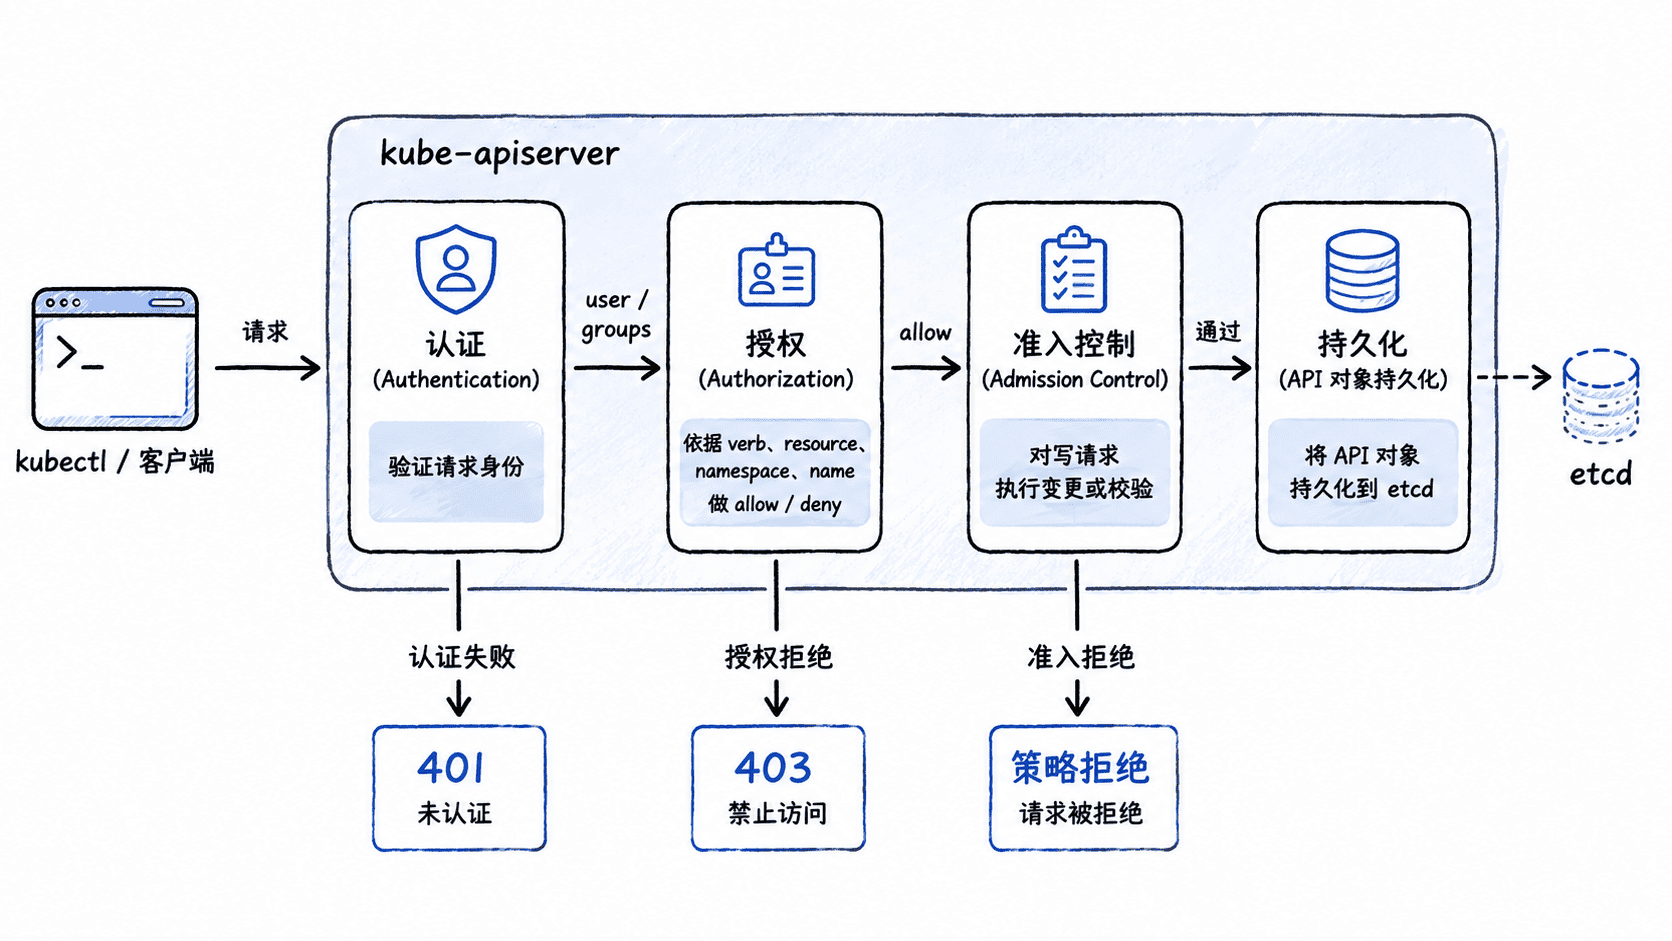
这三层不是同义词。认证回答“你是谁”,授权回答“你能不能做”,准入控制回答“即使你有权限,这个写请求是否满足集群策略”。
认证确定请求身份
认证阶段读取客户端证书、Bearer Token、OIDC 身份或其他已配置的认证来源,并把成功结果转换为用户名、用户组等身份信息。Kubernetes 本身并不保存一个传统意义上的“用户对象”供认证查表,API Server 依赖已启用的认证机制确认身份。
认证失败时,请求通常无法进入正常授权判断。若集群允许匿名访问,请求可能以匿名身份继续,但后续仍然必须通过授权。
授权判断能否执行动作
授权阶段根据请求属性做决策,常见属性包括用户、用户组、HTTP 对应的操作语义、API 资源、命名空间以及资源名称。RBAC 是最常见的授权方式,但“认证成功”绝不意味着“自动拥有权限”。
例如,一个身份可能被允许读取 default 命名空间里的 Pod,却没有删除 Pod 或读取 Secret 的权限。授权不通过时,API Server 会拒绝请求,常见结果是 403 Forbidden。
可以直接让 API Server 按当前身份和现有策略判断某个动作:
kubectl auth can-i get pods -n default预期输出:
<VALUE><VALUE> 的实际值只会是 yes 或 no,由当前 kubeconfig 身份和集群授权策略决定。若要检查其他命名空间,把 default 换成目标命名空间即可。这个命令适合验证“是否有权限”,但它不会证明某个写请求一定能创建成功,因为后面还可能被准入策略拒绝。
准入控制检查写请求是否合规
授权允许后,创建、更新等写请求还可能进入准入控制。准入控制器可以补充对象字段,也可以根据策略拒绝请求。例如默认 ServiceAccount、资源默认值、Pod Security Admission 以及自定义 Admission Webhook 都位于这一阶段。
因此,“我有 create pods 权限”只表示授权层允许创建 Pod,不代表任意 Pod 规格都能被接受。若镜像、资源、标签或安全上下文违反准入策略,请求仍会失败。
用错误类型判断排查入口
排查访问失败时,不要先改 RoleBinding,而应沿请求链路判断失败位置:
| 现象 | 优先检查 |
|---|---|
401 Unauthorized |
凭证是否有效、证书或 Token 是否被 API Server 接受 |
403 Forbidden |
当前 user/groups 是否命中允许该 verb/resource 的授权规则 |
| 已有权限但创建仍被策略拒绝 | Admission Controller、Validating/Mutating Webhook 或策略对象 |
kubectl auth can-i 为 yes,实际写请求失败 |
请求字段、准入策略、资源配额等授权之后的检查 |
认证、授权和准入控制构成一条连续的门禁链:前一层通过,只说明请求有资格进入下一层。把错误放回正确阶段,才能用最小范围修改证书、RBAC 或准入策略,避免用扩大权限来掩盖真正的策略问题。