
容器与云原生 / 系统课时
Secret 安全加固
Secret 安全加固
本节从“Secret 已经创建”继续向生产级防护推进:让敏感数据在 etcd 中静态加密,只把读取权限交给必要主体,必要时把根密钥或业务密钥放到集群外,并建立可验证的轮换流程,降低单点泄露后的影响。
学习目标
- 理解 Secret 的 Base64 表示与静态加密是两件不同的事
- 用 RBAC、KMS 或外部密钥系统缩小 Secret 的暴露面
- 设计“生成新版本、切换消费者、验证、撤销旧版本”的轮换流程
建立分层防护而不是只保护 YAML
Secret 的 data 字段使用 Base64 编码,这只是表示方式,不等于加密。真正的防护要同时覆盖存储、API 访问、工作负载消费和密钥生命周期:攻击者不应该仅凭读取 etcd、拥有宽泛的 namespace 权限或拿到旧凭据,就长期访问敏感数据。
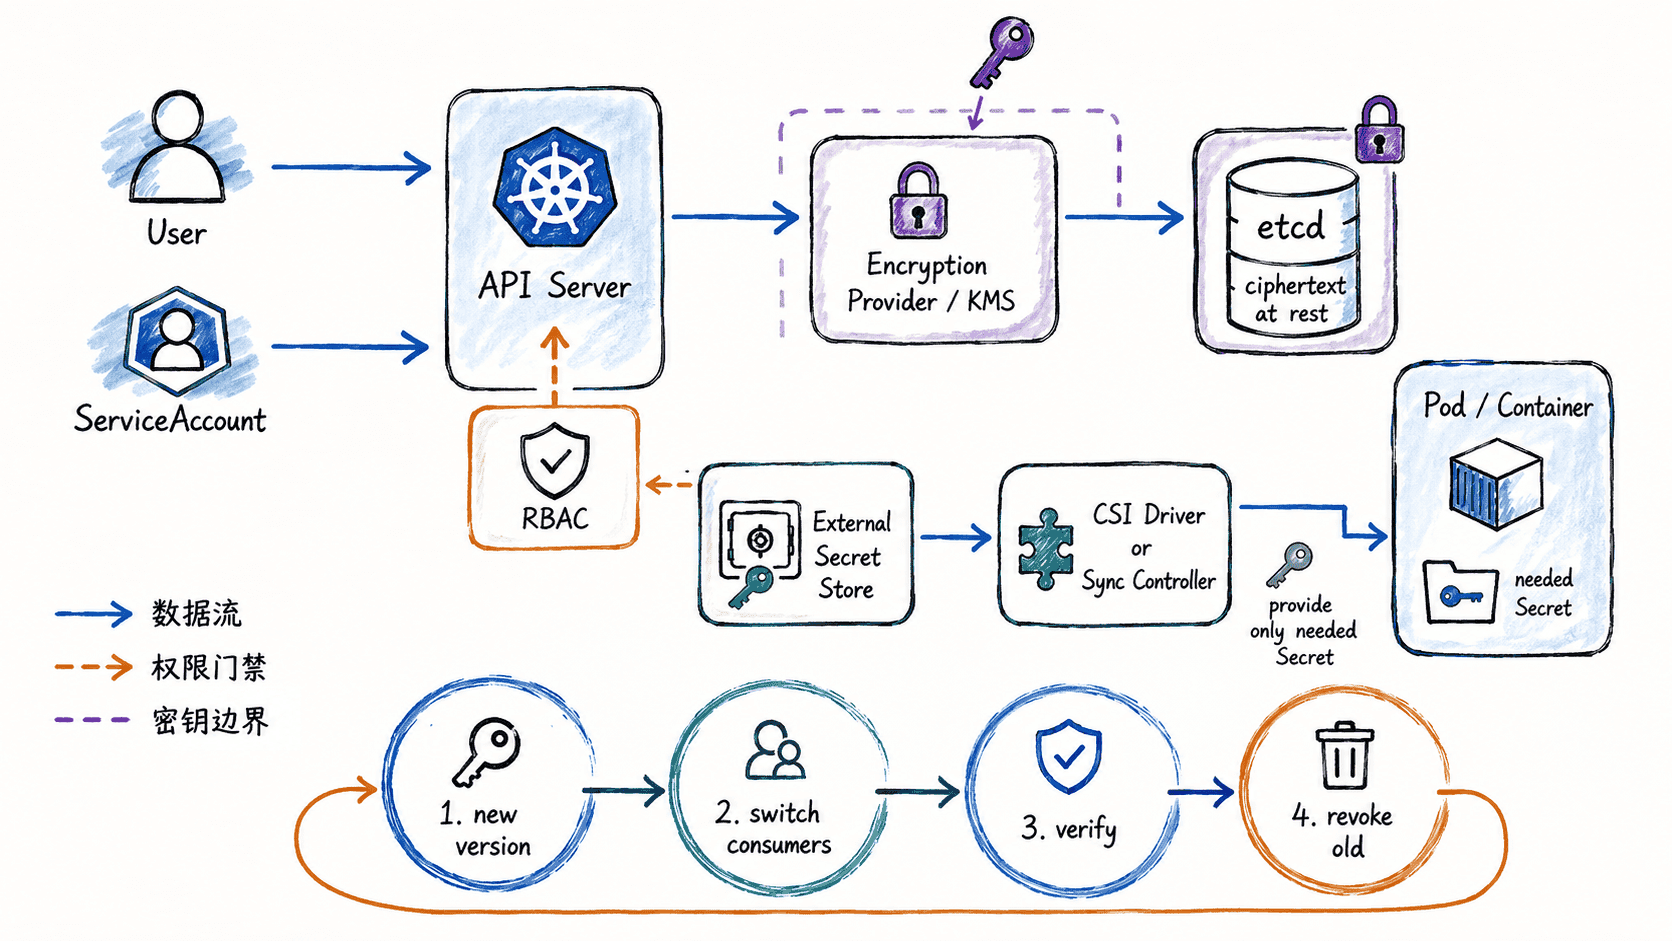
第一层是 API 授权。对 Secret 来说,get、list、watch 都可能暴露内容,因此工作负载通常只需要对指定 Secret 的 get 权限。还要注意:在同一 namespace 中拥有创建 Pod 或工作负载的权限,也可能通过挂载 Secret 间接读取数据,所以不能只审查“谁有 secret/get”。
第二层是静态加密。启用 API Server 的加密配置后,新写入的 Secret 才会以加密形式落到 etcd。若使用本地加密密钥,密钥文件仍位于控制平面主机;要求更强隔离时,应优先考虑 KMS v2 这类信封加密方案,把关键加密密钥保留在集群之外。
用最小 RBAC 限制读取范围
下面的 Role 只允许 app-reader ServiceAccount 读取名为 app-db 的一个 Secret,没有 list、watch、create 或 update 权限。RoleBinding 也只绑定到同一 namespace 的这个 ServiceAccount。
apiVersion: v1
kind: ServiceAccount
metadata:
  name: app-reader
  namespace: secure-demo
---
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: app-db-secret-reader
  namespace: secure-demo
rules:
  - apiGroups: [""]
    resources: ["secrets"]
    resourceNames: ["app-db"]
    verbs: ["get"]
---
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: app-db-secret-reader
  namespace: secure-demo
subjects:
  - kind: ServiceAccount
    name: app-reader
    namespace: secure-demo
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: Role
  name: app-db-secret-reader
将文件保存为 secret-rbac.yaml 后执行验证。这里先创建 namespace,再应用授权对象;kubectl auth can-i 只检查授权决策,不需要事先创建 app-db Secret。
kubectl create namespace secure-demo
kubectl apply -f secret-rbac.yaml
kubectl auth can-i --as=system:serviceaccount:secure-demo:app-reader get secret/app-db -n secure-demo
kubectl auth can-i --as=system:serviceaccount:secure-demo:app-reader list secrets -n secure-demo
预期输出
namespace/secure-demo created
serviceaccount/app-reader created
role.rbac.authorization.k8s.io/app-db-secret-reader created
rolebinding.rbac.authorization.k8s.io/app-db-secret-reader created
yes
no
如果 namespace 或资源已经存在,创建与应用阶段的文字可能变成 AlreadyExists、configured 或 unchanged;授权检查仍应保持“指定 Secret 可读、Secret 列表不可读”。
配置静态加密与外部密钥边界
控制平面能够接入 KMS 时,可以让 API Server 通过 KMS v2 插件完成 Secret 的信封加密。下面是片段示例,依赖已经部署并可用的 KMS v2 插件;endpoint 必须改成该插件实际暴露的 Unix Socket。
apiVersion: apiserver.config.k8s.io/v1
kind: EncryptionConfiguration
resources:
  - resources:
      - secrets
    providers:
      - kms:
          apiVersion: v2
          name: external-kms
          endpoint: unix:///var/run/kmsplugin/socket.sock
      - identity: {}
把该文件通过 kube-apiserver 的 --encryption-provider-config 参数加载后,新的 Secret 写入会优先使用列表中的第一个 provider。迁移期保留 identity 可以兼容读取历史明文对象;完成全部重写与验证后,再根据集群的回退方案决定是否移除明文读取能力。
验证不能只看 kubectl get secret,因为 API Server 会在返回前解密。可靠做法是在控制平面侧确认 API Server 已加载目标配置,并抽样检查 etcd 中对应记录不是可直接识别的 Secret 明文;托管集群则应使用云平台提供的 KMS/etcd 加密状态检查能力。
若业务希望让源密钥根本不进入 Kubernetes API,可使用外部 Secret Store,通过 CSI 挂载或受控同步方式把密钥交给 Pod。要明确区分两种目标:KMS provider 主要保护 Kubernetes API 数据的静态存储,外部 Secret Store 主要改变业务密钥的保管与分发边界。
让轮换真正完成闭环
安全轮换不是“更新一次 Secret”就结束。稳妥流程是先生成新版本,让应用短时间同时接受新旧凭据;随后切换 Secret 或外部密钥引用并确认新实例工作正常;再验证旧凭据不再被使用;最后撤销旧版本并保留审计记录。
如果应用通过环境变量读取 Secret,Pod 启动后环境变量不会随着 Secret 更新自动变化,因此通常需要滚动重启工作负载。若通过 Secret volume 挂载文件,更新可以传播到挂载内容,但应用仍需要重新读取文件;使用 subPath 的挂载不能依赖这种自动更新行为。
轮换验收至少要验证三件事:新凭据能完成真实业务请求,旧凭据已被撤销且无法继续使用,业务日志和审计日志中没有持续出现旧版本。只有这三项同时成立,Secret 轮换才算从“配置变化”变成了“风险真正收敛”。