
容器与云原生 / 系统课时
集群 DNS 服务发现
集群 DNS 服务发现
本节解决集群内应用如何用稳定名称找到 Service 与 Pod 的问题。完成后,你能判断短名称、跨命名空间名称和完整域名的解析范围,并用 Pod 内的解析器配置与 nslookup 验证 DNS 链路。
学习目标
- 掌握 Service 与可稳定寻址 Pod 的 DNS 名称规则
- 理解命名空间、搜索域与集群域如何影响名称展开
- 能从 Pod 内验证解析结果并定位常见 DNS 问题
Service 名称怎样组成
集群 DNS 通常由 CoreDNS 等组件提供。普通 Service 会获得形如 <service>.<namespace>.svc.<cluster-domain> 的 DNS 名称,并解析到 Service 的 ClusterIP。集群域常见为 cluster.local,但它是集群配置,不应在应用中假定永远固定。
同一命名空间内访问 echo 时,Pod 的解析器会利用搜索域补全名称;跨命名空间访问时,应至少写成 echo.dns-lab,需要避免搜索域歧义时则直接使用完整域名。
| 写法 | 典型使用位置 | 含义 |
|---|---|---|
echo |
与 Service 同命名空间 | 依赖当前 Pod 的搜索域补全 |
echo.dns-lab |
跨命名空间 | 明确 Service 与命名空间 |
echo.dns-lab.svc.<cluster-domain> |
需要明确完整名称 | Service 的 FQDN |
普通 Service 的 A/AAAA 记录返回 ClusterIP;Headless Service 的 clusterIP 为 None,DNS 则返回后端就绪端点的 IP 集合。后者常用于 StatefulSet、数据库副本等需要直接识别实例的场景。
Pod 名称什么时候稳定
不要把“每个 Pod 都天然有一个适合业务依赖的固定 DNS 名称”当成规则。Pod 经重建后 IP 可能变化,基于 Pod IP 派生出的记录也不适合作为应用契约。
如果 Pod 配置了 spec.hostname 与 spec.subdomain,并且同命名空间存在与 subdomain 同名的 Headless Service,集群 DNS 可以为该 Pod 提供稳定格式的记录:
<hostname>.<subdomain>.<namespace>.svc.<cluster-domain>
例如 hostname: db-0、subdomain: db、命名空间为 prod 时,名称可为 db-0.db.prod.svc.<cluster-domain>。这里的稳定性来自“受控主机名 + 子域 + Headless Service”的组合,而不是 Pod IP 本身。
搜索域如何参与解析
kubelet 会为 Pod 生成 DNS 配置。Linux Pod 的 /etc/resolv.conf 通常包含当前命名空间、svc 域和集群域等搜索后缀,因此查询 echo 时,解析器可以尝试把它扩展为当前命名空间下的 Service 名称。
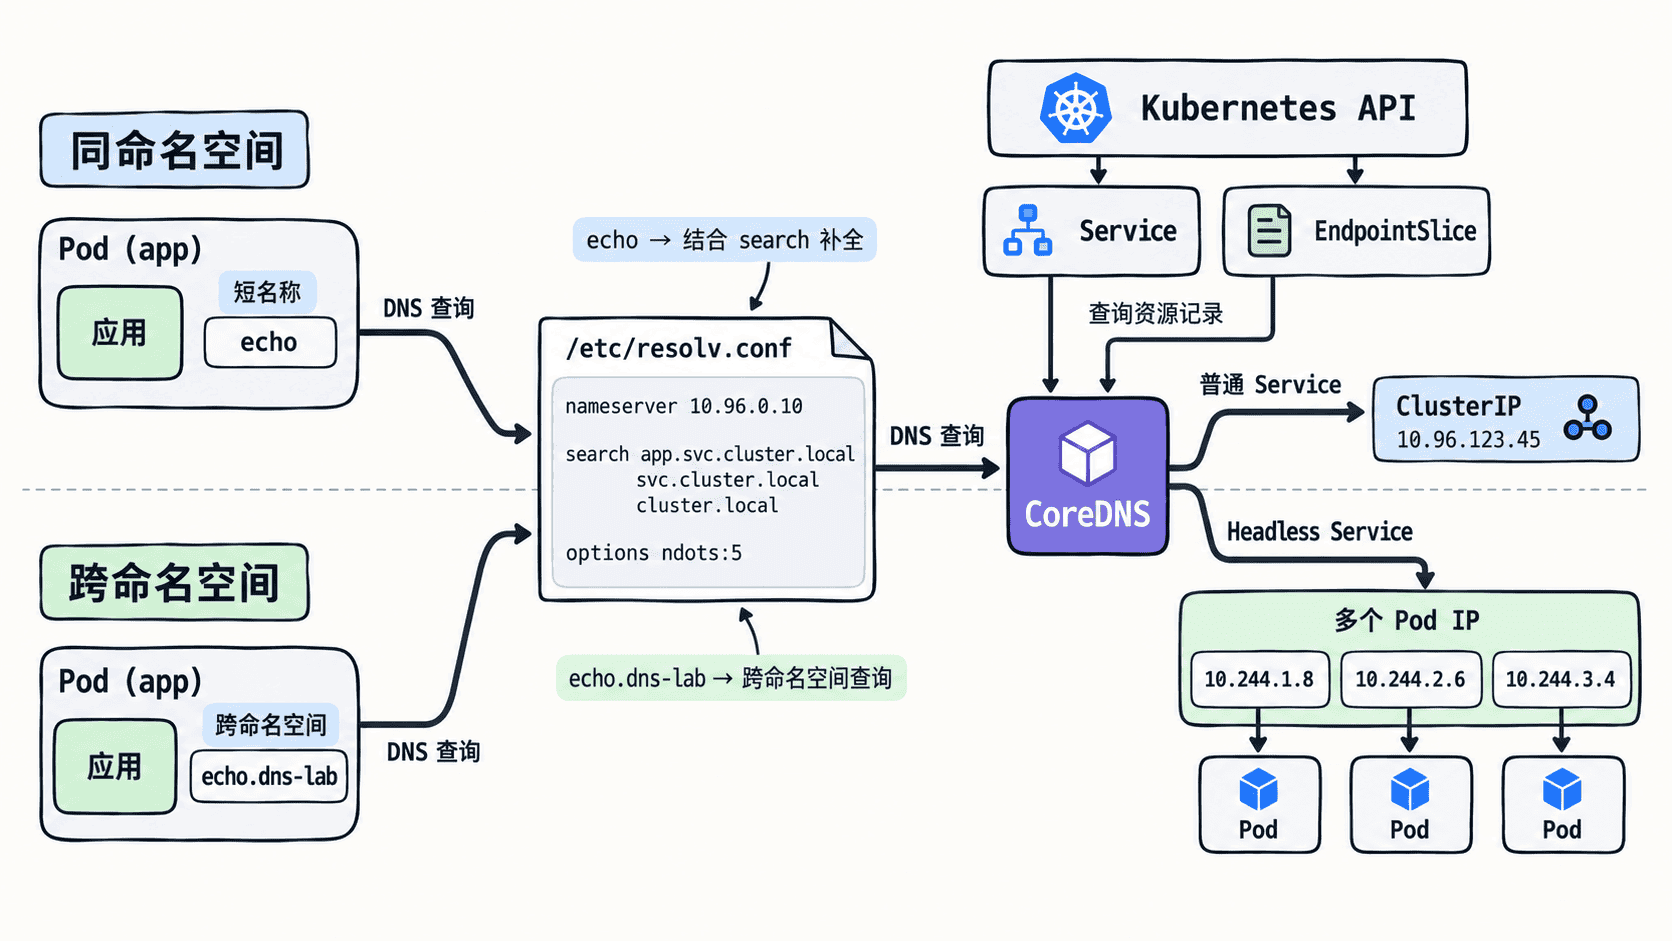
search 决定会尝试哪些后缀,ndots 会影响解析器先尝试搜索域还是先按绝对名称查询。应用若频繁访问集群外域名,应理解这一机制,否则较短的外部名称可能产生额外的集群 DNS 查询。
在 Pod 内验证解析
下面创建一个命名空间、一个 Nginx Deployment、对应 Service 和一个 BusyBox 客户端,再从客户端解析 Service,并查看真实的解析器配置。示例要求集群已可用且 kubectl 已连接到目标集群。
kubectl create namespace dns-lab
kubectl create deployment echo --image=nginx:1.27 -n dns-lab
kubectl expose deployment echo --port=80 --target-port=80 -n dns-lab
kubectl run dns-client --image=busybox:1.36 --restart=Never -n dns-lab -- sleep 3600
kubectl wait --for=condition=Ready pod/dns-client -n dns-lab --timeout=60s
kubectl exec -n dns-lab dns-client -- nslookup echo
kubectl exec -n dns-lab dns-client -- cat /etc/resolv.conf
预期输出
namespace/dns-lab created
deployment.apps/echo created
service/echo exposed
pod/dns-client created
pod/dns-client condition met
Server:    <IP>
Address:   <IP>:53

Name:      echo.dns-lab.svc.<CLUSTER_DOMAIN>
Address:   <IP>

nameserver <IP>
search dns-lab.svc.<CLUSTER_DOMAIN> svc.<CLUSTER_DOMAIN> <CLUSTER_DOMAIN>
options ndots:<VALUE>
实际 DNS 服务器地址、Service IP、集群域和 ndots 值可能不同。验证重点不是记住具体 IP,而是确认短名称能解析、完整名称落在正确命名空间,并且 Pod 的 nameserver 指向集群 DNS 服务。
解析失败时按链路排查
先确认名称本身是否写对:同命名空间可用短名称,跨命名空间要补命名空间。再检查目标 Service 是否存在、是否有正确的 ClusterIP 或 EndpointSlice;若对象正常,再检查客户端 Pod 的 /etc/resolv.conf、CoreDNS Pod 状态和网络策略是否允许 UDP/TCP 53 流量。
当 DNS 名称规则、搜索域和实际后端对象能够一一对应时,服务发现问题就能从“猜网络”变成沿着名称展开、DNS 响应和端点状态逐层验证。