
容器与云原生 / 系统课时
发布外部访问入口
发布外部访问入口
集群内的 Service 只解决服务发现,外部用户还需要统一入口。本节用 Ingress 完成域名、路径和 TLS 发布,并说明何时改用 Gateway API,最终能从入口对象一路验证到外部访问地址。
学习目标
- 能根据场景选择 Ingress 或 Gateway API。
- 能配置主机名、路径路由与 TLS 证书引用。
- 能验证入口对象是否生效,并定位 DNS、控制器和后端 Service 之间的边界。
选择 Ingress 还是 Gateway API
Ingress 适合已有 Ingress Controller、路由规则较简单的项目;Gateway API 把入口监听、路由规则和实现类型拆成 GatewayClass、Gateway、HTTPRoute 等对象,更适合多团队协作、复杂流量治理或需要清晰职责边界的场景。
| 方案 | 核心对象 | 更适合的场景 |
|---|---|---|
| Ingress | Ingress + Ingress Controller | 简单域名与路径路由、已有成熟控制器 |
| Gateway API | GatewayClass + Gateway + HTTPRoute | 多监听器、多团队、精细化路由职责分离 |
无论选择哪一种,声明 API 对象本身都不会自动暴露流量,集群中必须存在对应的控制器实现。下面以 Ingress 为主示例,假设命名空间中已经存在 web:80 和 api:80 两个 Service。
准备域名与 TLS
先把 demo.example.com 的 DNS 记录指向入口控制器的外部地址,并准备证书文件。使用 Kubernetes TLS Secret 保存证书与私钥,其中 <PATH> 替换为实际证书目录。
kubectl create secret tls demo-tls --cert=<PATH>/tls.crt --key=<PATH>/tls.key预期输出:
secret/demo-tls created证书中的主机名必须覆盖 demo.example.com。如果证书与域名不匹配,即使路由规则正确,客户端也会在 TLS 握手阶段报错,流量还没有到达后端 Service。
配置域名与路径路由
以下片段示例依赖已安装的 Ingress Controller,以及前述 web、api Service。把 ingressClassName 改成集群实际的 IngressClass,例如 nginx,再保存为 ingress.yaml。
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: app-ingress
spec:
  ingressClassName: nginx
  tls:
    - hosts:
        - demo.example.com
      secretName: demo-tls
  rules:
    - host: demo.example.com
      http:
        paths:
          - path: /api
            pathType: Prefix
            backend:
              service:
                name: api
                port:
                  number: 80
          - path: /
            pathType: Prefix
            backend:
              service:
                name: web
                port:
                  number: 80
这组规则会让 /api 前缀流量进入 api Service,其余以 / 开头的请求进入 web Service;TLS 在入口控制器处终止,控制器从 demo-tls 读取证书。
kubectl apply -f ingress.yaml预期结果(首次创建):
ingress.networking.k8s.io/app-ingress created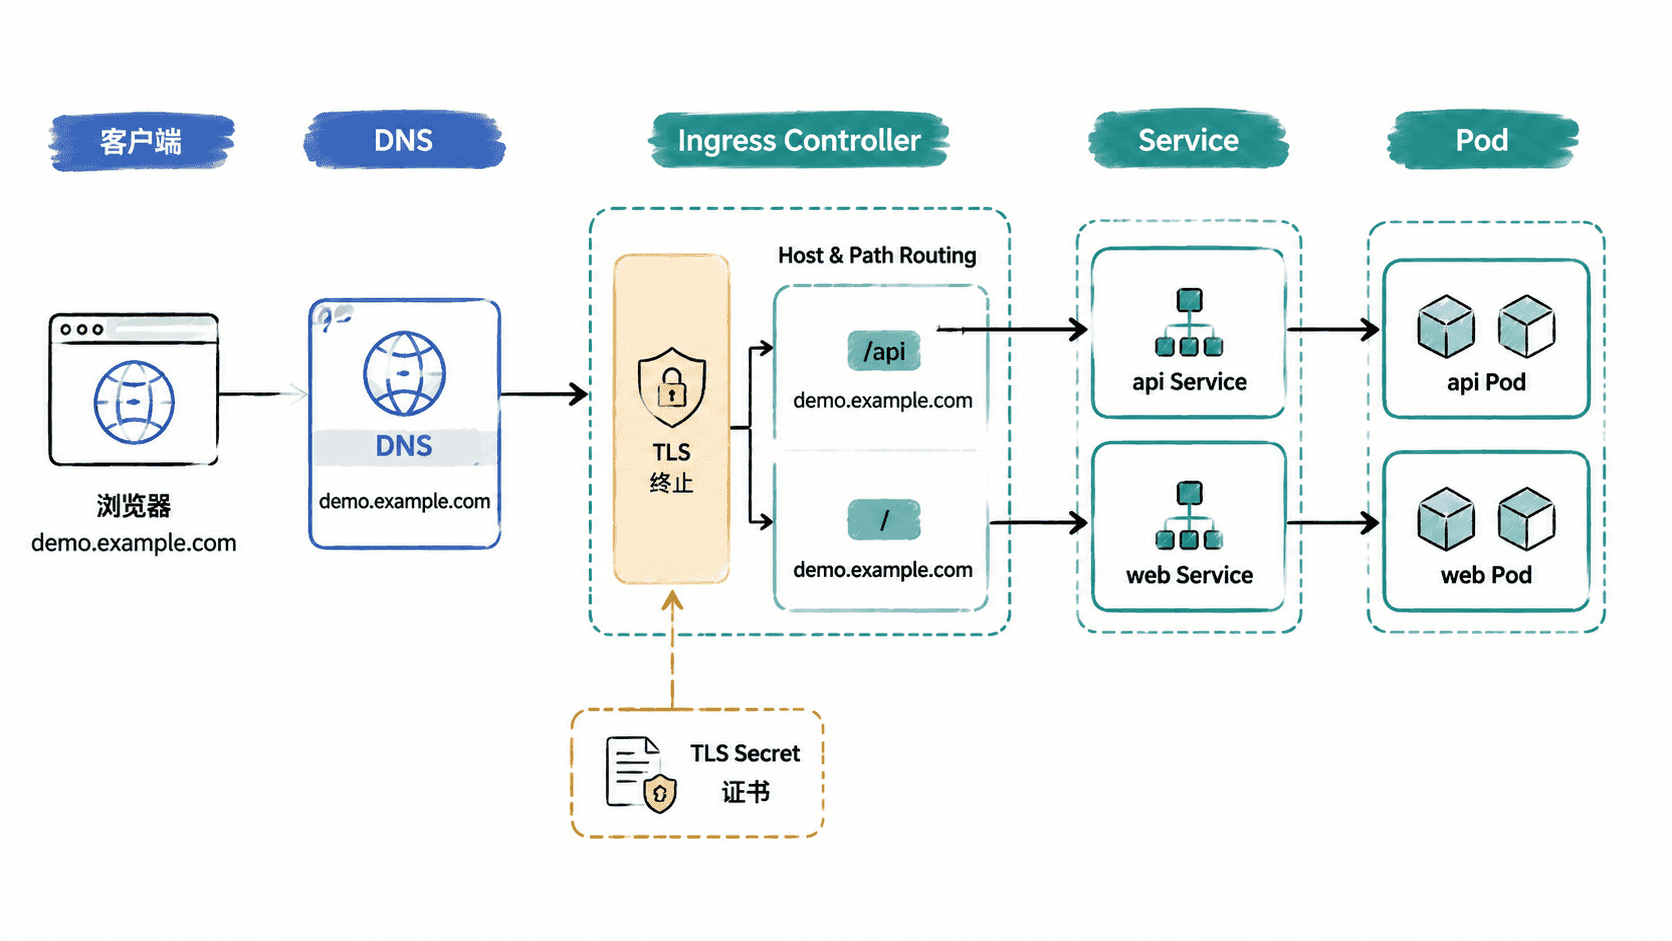
验证入口是否就绪
先检查规则与 TLS Secret 是否已经写入对象,避免直接从外网排查时把配置错误误判成 DNS 或网络问题。
kubectl get ingress app-ingress -o jsonpath='{.spec.rules[0].host}{"\n"}{.spec.tls[0].secretName}{"\n"}'预期输出:
demo.example.com
demo-tls
再查看控制器是否已经给 Ingress 写入外部地址:
kubectl get ingress app-ingress预期结果示例:
NAME          CLASS   HOSTS              ADDRESS   PORTS     AGE
app-ingress nginx demo.example.com <IP> 80, 443 <TIME><IP>、<TIME> 以及实际 IngressClass 会随集群环境变化。如果 ADDRESS 长时间为空,优先检查 Ingress Controller 是否安装、ingressClassName 是否匹配以及云负载均衡器是否创建成功。
当 web 根路径本身能够返回 HTTP 200 时,可用入口地址做最终连通性验证;测试环境若使用未受信任证书,可临时加 -k,生产验证不应忽略证书校验。
curl -k -sS -o /dev/null -w '%{http_code}\n' --resolve demo.example.com:443:<IP> https://demo.example.com/预期输出:
200如果采用 Gateway API,保持同样的验收思路即可:Gateway 负责监听器与 TLS,HTTPRoute 负责主机名、路径和后端 Service;排障时仍按“DNS → 控制器 → 入口状态 → 路由规则 → Service → Pod”的顺序逐层验证。