
容器与云原生 / 系统课时
加入工作节点
加入工作节点
工作节点加入 kubeadm 集群的核心不是复制配置文件,而是让新节点验证控制平面身份,再通过 TLS bootstrap 获得 kubelet 客户端证书并注册 Node。本课完成加入命令生成、工作节点接入,以及 Node、kubelet、kube-proxy 和 CNI 组件的联合验证。
学习目标
- 在控制平面生成新的
kubeadm join命令并理解令牌与 CA 哈希的作用 - 在工作节点完成 preflight、发现、TLS bootstrap 和 kubelet 启动
- 从控制平面确认 Node 已注册,并检查该节点上的系统组件是否正常运行
加入前检查工作节点
工作节点应已经安装与集群兼容的 kubeadm、kubelet 和容器运行时,并能访问 API Server 地址与端口。还要确认主机名和地址不会与现有节点冲突;如果机器曾加入过其他 kubeadm 集群,应先清理旧状态再重试。
在工作节点执行基础检查:
# swap 正常应无输出,容器运行时应处于 active
sudo swapon --show
sudo systemctl is-active containerd

# 记录节点实际安装的 kubeadm 与 kubelet 版本
kubeadm version -o short
kubelet --version
预期结果
active
kubeadm version: v<VERSION>
Kubernetes v<VERSION>第一条命令正常情况下不输出任何交换分区;containerd 应为 active。kubeadm 与 kubelet 的版本值以实际安装版本为准,并应满足 Kubernetes 的版本偏差策略。
生成并执行 join 命令
在控制平面节点生成一个当前可用的加入命令。这样可以避免继续使用已经过期的 bootstrap token。
# 在控制平面生成新的 bootstrap token 并打印完整加入命令
sudo kubeadm token create --print-join-command
预期输出
kubeadm join <CONTROL_PLANE_ENDPOINT>:6443 --token <TOKEN> --discovery-token-ca-cert-hash sha256:<HASH>把完整输出复制到工作节点,并把其中三个动态值填入变量后执行:
CONTROL_PLANE_ENDPOINT="<CONTROL_PLANE_ENDPOINT>"
TOKEN="<TOKEN>"
HASH="<HASH>"

# 三个值都应逐字来自控制平面刚生成的 join 命令
sudo kubeadm join "${CONTROL_PLANE_ENDPOINT}:6443" \
  --token "${TOKEN}" \
  --discovery-token-ca-cert-hash "sha256:${HASH}"
预期输出
[preflight] Running pre-flight checks
[kubelet-start] Starting the kubelet
This node has joined the cluster: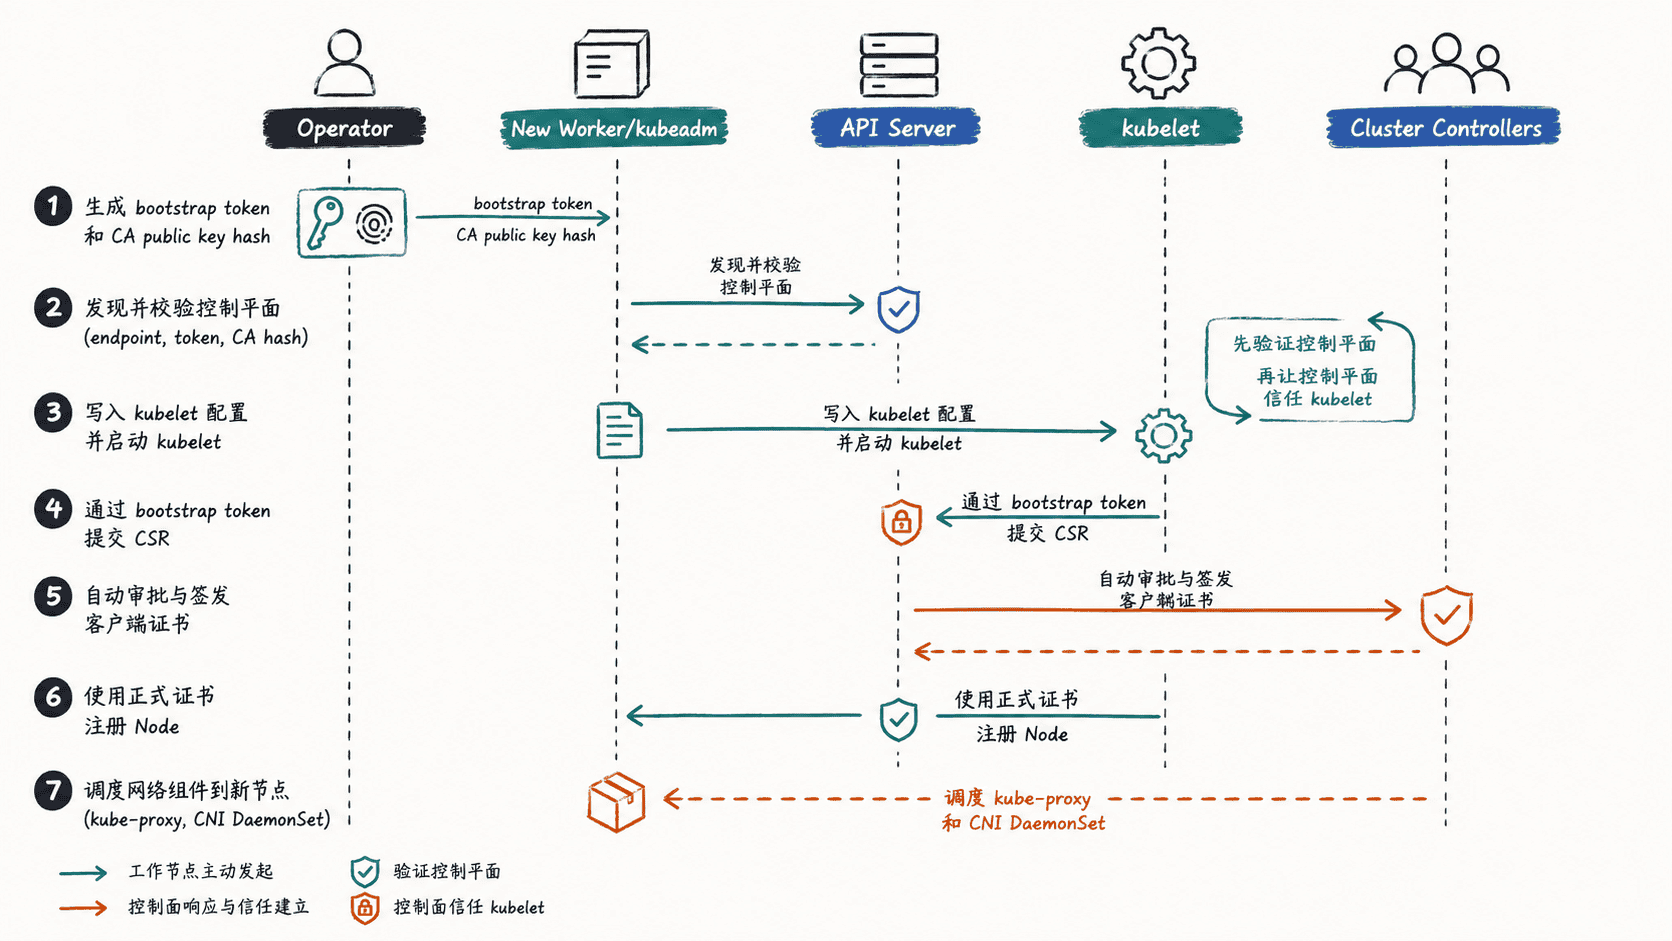
--discovery-token-ca-cert-hash 用于固定控制平面根 CA 公钥摘要,避免新节点只凭网络地址和共享令牌就信任错误的 API Server。随后 kubelet 使用 bootstrap 身份申请证书,完成后才以正式节点身份持续连接控制平面。
验证节点注册与系统组件
回到控制平面,等待新节点进入 Ready,再检查系统 Pod 是否已经落到这个节点。将 <WORKER_NAME> 替换为工作节点真实名称。
WORKER_NAME="<WORKER_NAME>"

# Ready 之后再检查该节点承载的节点级系统组件
kubectl wait --for=condition=Ready "node/${WORKER_NAME}" --timeout=180s
kubectl get node "${WORKER_NAME}" -o wide

kubectl get pods -A -o wide \
  --field-selector "spec.nodeName=${WORKER_NAME}"
预期结果
node/<WORKER_NAME> condition met

NAME            STATUS   ROLES    AGE    VERSION   INTERNAL-IP
<WORKER_NAME>   Ready    <none>   <TIME> <VALUE>   <IP>

NAMESPACE      NAME               READY   STATUS    RESTARTS   AGE    NODE
kube-system    kube-proxy-<ID>    1/1     Running   0          <TIME> <WORKER_NAME>
<NAMESPACE>    <CNI_POD>-<ID>     1/1     Running   0          <TIME> <WORKER_NAME>
实际列值、CNI 命名空间和 Pod 名称取决于集群配置。节点已经注册但长期 NotReady 时,先看 kubectl describe node <WORKER_NAME> 的 Conditions 和事件;如果提示网络未就绪,应优先修复 CNI,而不是反复执行 kubeadm join。
常见加入失败怎么处理
kubeadm join 在真正修改节点前会执行 preflight。最常见的失败可以按错误位置快速归类:无法连接 <CONTROL_PLANE_ENDPOINT>:6443 时检查路由、防火墙和 API Server 地址;提示 token 无效或过期时重新运行 kubeadm token create --print-join-command;容器运行时检测失败时确认 CRI 服务与 socket;若机器存在旧 kubeadm 状态,确认不再需要旧集群后再执行 kubeadm reset 并重新加入。
加入成功的最终判据不是命令退出码,而是控制平面能够持续看到该节点为 Ready,并且 kube-proxy 与所选 CNI 的节点级组件都在新工作节点上稳定运行。