
容器与云原生 / 系统课时
配置域名与路径路由
配置域名与路径路由
本节用两个最小后端验证 Host 与 Path 路由:同一个入口既能按域名区分流量,也能在同一域名下按路径分流,并通过真实请求确认每条规则命中了预期 Service。
学习目标
- 配置基于主机名和路径前缀的 Ingress 规则
- 让多个 Service 共享同一个 Ingress Controller 入口
- 在 DNS 尚未生效时用
Host请求头验证路由
设计共享入口规则
示例使用两个后端:web 和 api。portal.example.test/ 进入 Web 服务,portal.example.test/backend 进入 API 服务;api.example.test/ 也进入同一个 API 服务。这样可以同时观察同主机路径分流和不同主机分流。
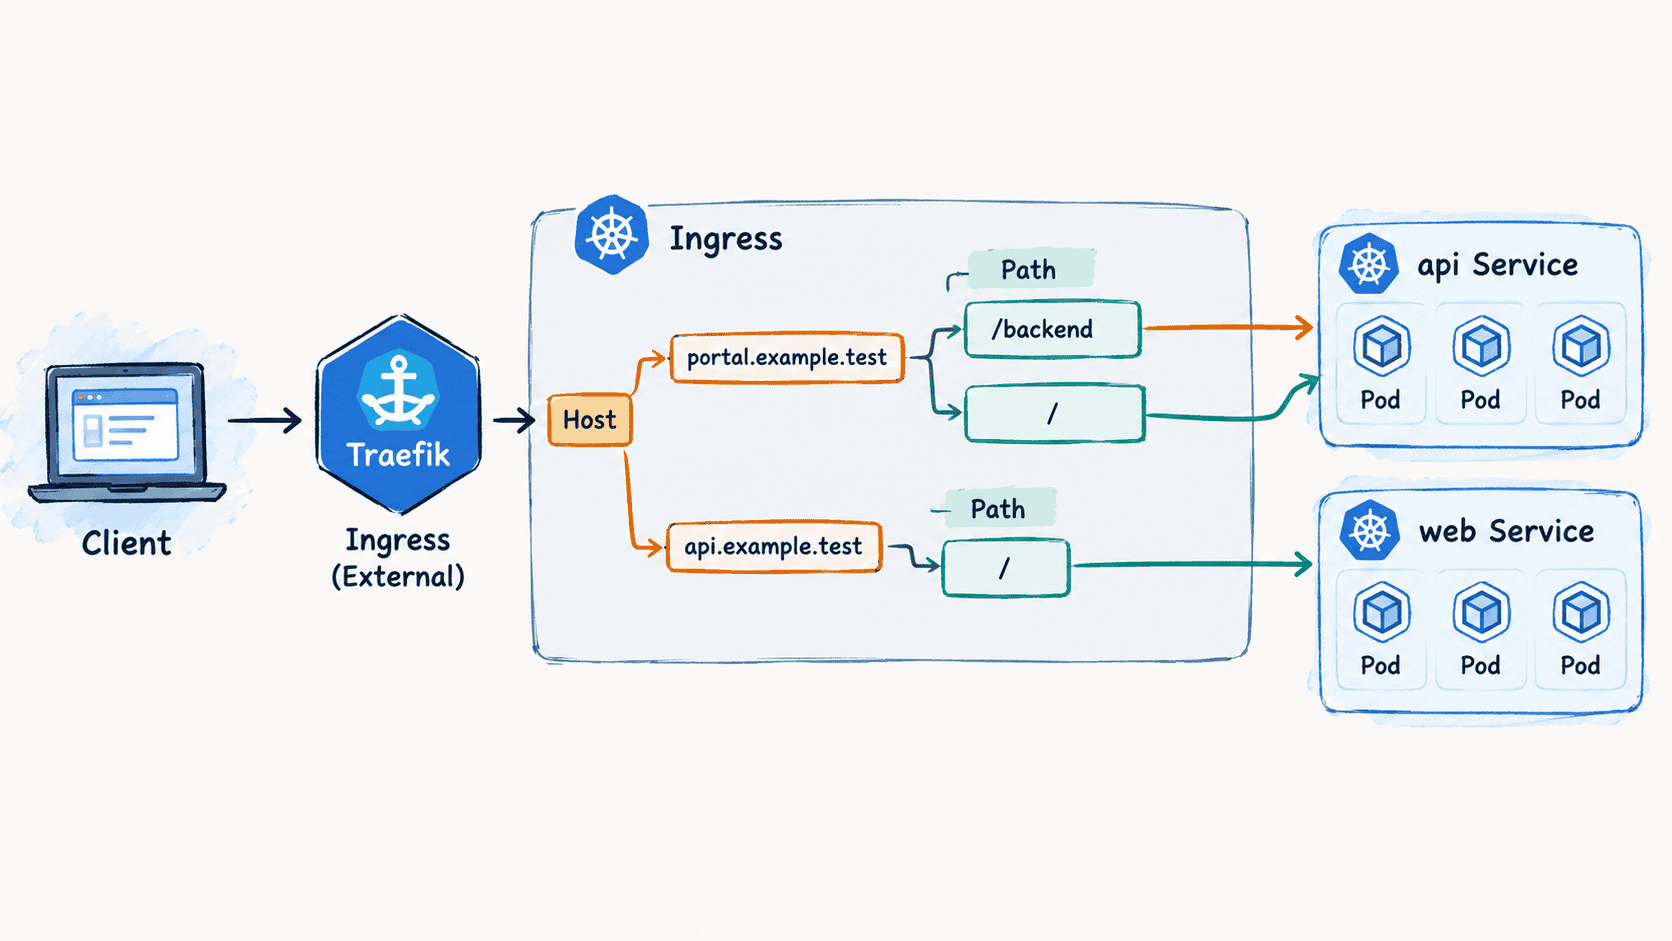
同一 Host 下同时存在 /backend 和 / 时,更具体的路径应承担 API 流量,而 / 作为其余请求的兜底。Ingress 只负责匹配和转发;标准 Prefix 匹配并不等于自动删除路径前缀,后端若只能处理根路径,需要额外设计重写策略。
部署两个后端与 Ingress
下面的 routing-demo.yaml 是完整示例。两个后端都使用 traefik/whoami:v1.11.0,通过 WHOAMI_NAME 区分响应来源;Ingress 明确绑定上一节创建的 traefik IngressClass。
apiVersion: v1
kind: List
items:
  - apiVersion: v1
    kind: Namespace
    metadata:
      name: traffic-demo
  - apiVersion: apps/v1
    kind: Deployment
    metadata:
      name: web
      namespace: traffic-demo
    spec:
      replicas: 1
      selector:
        matchLabels:
          app: web
      template:
        metadata:
          labels:
            app: web
        spec:
          containers:
            - name: whoami
              image: traefik/whoami:v1.11.0
              env:
                - name: WHOAMI_NAME
                  value: web-app
              ports:
                - containerPort: 80
  - apiVersion: v1
    kind: Service
    metadata:
      name: web
      namespace: traffic-demo
    spec:
      selector:
        app: web
      ports:
        - port: 80
          targetPort: 80
  - apiVersion: apps/v1
    kind: Deployment
    metadata:
      name: api
      namespace: traffic-demo
    spec:
      replicas: 1
      selector:
        matchLabels:
          app: api
      template:
        metadata:
          labels:
            app: api
        spec:
          containers:
            - name: whoami
              image: traefik/whoami:v1.11.0
              env:
                - name: WHOAMI_NAME
                  value: api-app
              ports:
                - containerPort: 80
  - apiVersion: v1
    kind: Service
    metadata:
      name: api
      namespace: traffic-demo
    spec:
      selector:
        app: api
      ports:
        - port: 80
          targetPort: 80
  - apiVersion: networking.k8s.io/v1
    kind: Ingress
    metadata:
      name: shared-entry
      namespace: traffic-demo
    spec:
      ingressClassName: traefik
      rules:
        - host: portal.example.test
          http:
            paths:
              - path: /backend
                pathType: Prefix
                backend:
                  service:
                    name: api
                    port:
                      number: 80
              - path: /
                pathType: Prefix
                backend:
                  service:
                    name: web
                    port:
                      number: 80
        - host: api.example.test
          http:
            paths:
              - path: /
                pathType: Prefix
                backend:
                  service:
                    name: api
                    port:
                      number: 80
保存文件后应用配置。
kubectl apply -f routing-demo.yaml预期输出
namespace/traffic-demo created
deployment.apps/web created
service/web created
deployment.apps/api created
service/api created
ingress.networking.k8s.io/shared-entry created
重复执行时资源可能显示 configured 或 unchanged,这同样表示声明式配置已被接受。
检查规则是否被集群接受
先直接读取 Ingress 的类和 Host,确认对象没有因为字段错误而被 API Server 拒绝。
kubectl get ingress shared-entry -n traffic-demo -o jsonpath='class={.spec.ingressClassName}{"\n"}hosts={range .spec.rules[*]}{.host}{" "}{end}{"\n"}'预期输出
class=traefik
hosts=portal.example.test api.example.test
这里的 ADDRESS 是否已经写回并不是路由逻辑唯一判断条件;控制器需要先正常运行,同时入口 Service 也必须能被测试端访问。
用真实请求验证三条路由
为了不依赖本地 DNS 或云负载均衡,本实验临时把 Traefik Service 的 80 端口转发到本机 8080,然后通过不同 Host 与 Path 发请求。grep 只保留后端名称,便于直接判断命中结果。
kubectl wait --for=condition=available deployment/web deployment/api -n traffic-demo --timeout=120s >/dev/null
kubectl -n ingress-system port-forward service/traefik 8080:80 >/tmp/traefik-port-forward.log 2>&1 &
PF_PID=$!
sleep 2
curl -s -H 'Host: portal.example.test' http://127.0.0.1:8080/ | grep '^Name:'
curl -s -H 'Host: portal.example.test' http://127.0.0.1:8080/backend | grep '^Name:'
curl -s -H 'Host: api.example.test' http://127.0.0.1:8080/ | grep '^Name:'
kill "$PF_PID"
预期输出
Name: web-app
Name: api-app
Name: api-app
三行分别证明根路径进入 Web、同域名的 /backend 进入 API、另一个域名也能复用 API Service。若出现 404,先核对请求 Host 是否与规则完全一致;若出现 503,再检查目标 Service 是否有可用 Endpoint。
接入真实域名时的边界
生产环境应把真实域名的 DNS 记录指向 Ingress Controller 的外部地址,而不是某个业务 Pod。域名变化通常只改 DNS 和 Ingress 规则,业务 Service 仍保持集群内访问。
当 Host、Path、IngressClass 和后端 Service 四个维度都能被独立验证时,共享入口的路由配置才算真正可控;后续增加 TLS 或更多域名时,也应保持同样的逐条验收方式。