
容器与云原生 / 系统课时
升级 Kubernetes 集群
升级 Kubernetes 集群
Kubernetes 集群升级的关键不是一次性替换所有组件,而是先确认版本兼容和集群健康,再按控制平面、节点组件、工作节点的顺序滚动推进。本节以 kubeadm 管理的集群为例,完成升级前检查、分阶段操作和最终验收。
学习目标
- 能在升级前确认版本跨度、集群健康和工作负载可迁移性。
- 能按首个控制平面、其余控制平面和工作节点的顺序执行 kubeadm 升级。
- 能通过节点版本、系统 Pod 和业务工作负载确认升级结果。
升级前建立门禁
先确认当前版本与目标版本符合 Kubernetes 的版本偏差策略,并阅读目标版本的 release notes。生产环境通常按支持的次版本路径逐级升级,同时确认 CNI、CSI、Ingress Controller、监控等关键扩展支持目标版本。
先检查节点与系统组件状态,再让 kubeadm 计算可接受的升级目标。<TARGET_VERSION> 表示计划升级到的 Kubernetes 版本。
kubectl get nodes
kubectl -n kube-system get pods
kubeadm version -o short
sudo kubeadm upgrade plan
预期结果
NAME             STATUS   ROLES           AGE      VERSION
<CONTROL_PLANE>  Ready    control-plane   <TIME>   v<CURRENT_VERSION>
<WORKER_NODE>    Ready    <none>          <TIME>   v<CURRENT_VERSION>

<kube-system Pods are Running or Completed>
kubeadm version: v<CURRENT_VERSION>
<upgrade plan lists v<TARGET_VERSION> as an available target>
如果节点不是 Ready、核心系统 Pod 持续重启,或 kubeadm upgrade plan 不接受目标版本,应先解决现有故障。升级前还应准备可恢复的 etcd 备份,并检查 PodDisruptionBudget 是否允许节点排空。
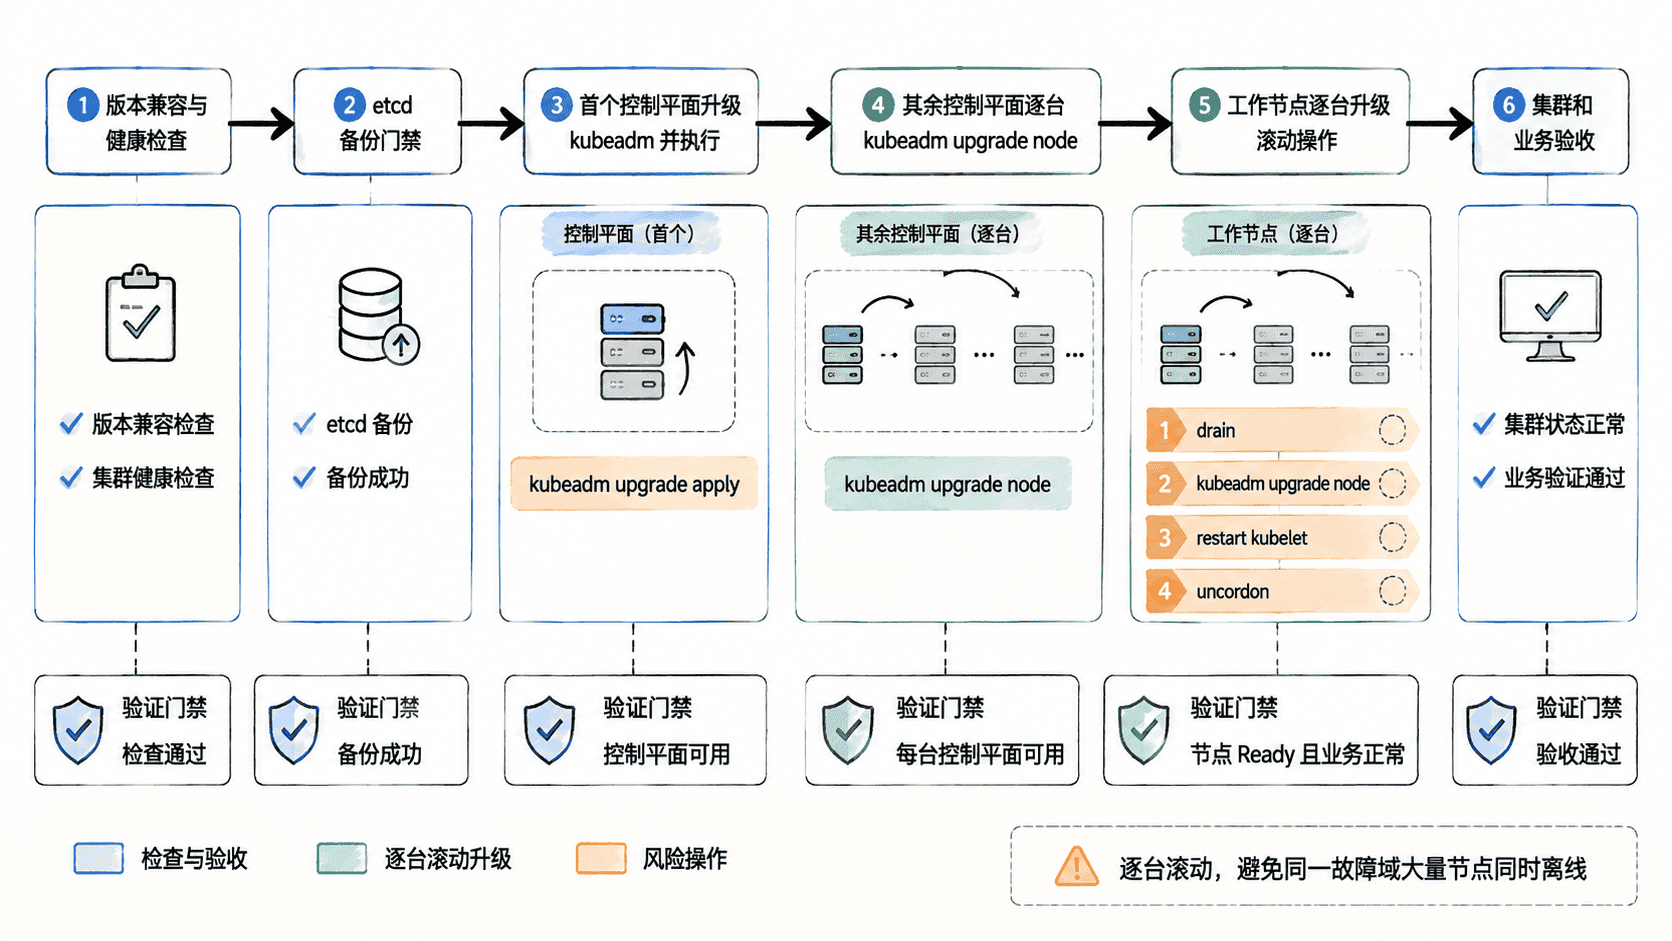
先升级控制平面
第一个控制平面节点先升级 kubeadm 软件包,再执行集群级升级。下面以 Debian/Ubuntu 为例,<PACKAGE_VERSION> 是软件仓库中的完整包版本,可能与 v<TARGET_VERSION> 的字符串形式不同。
sudo apt-mark unhold kubeadm
sudo apt-get update
sudo apt-get install -y kubeadm=<PACKAGE_VERSION>
sudo apt-mark hold kubeadm

kubeadm version -o short
sudo kubeadm upgrade plan
sudo kubeadm upgrade apply v<TARGET_VERSION>
预期结果(仅列关键结果,包管理器输出因环境而异)
kubeadm version: v<TARGET_VERSION>
<upgrade plan accepts v<TARGET_VERSION>>
[upgrade/successful] SUCCESS! Your cluster was upgraded to "v<TARGET_VERSION>".
kubeadm upgrade apply 只在首个控制平面节点执行。其余控制平面节点升级自己的 kubeadm 后执行 sudo kubeadm upgrade node,不要再次运行 upgrade apply。
首个控制平面完成集群级升级后,再排空节点并升级 kubelet 与 kubectl。以下命令假定在该控制平面节点上使用 /etc/kubernetes/admin.conf。
export KUBECONFIG=/etc/kubernetes/admin.conf
kubectl drain <CONTROL_PLANE> --ignore-daemonsets --delete-emptydir-data

sudo apt-mark unhold kubelet kubectl
sudo apt-get install -y kubelet=<PACKAGE_VERSION> kubectl=<PACKAGE_VERSION>
sudo apt-mark hold kubelet kubectl
sudo systemctl daemon-reload
sudo systemctl restart kubelet

kubectl uncordon <CONTROL_PLANE>
预期结果
node/<CONTROL_PLANE> cordoned
node/<CONTROL_PLANE> drained
node/<CONTROL_PLANE> uncordoned滚动升级工作节点
工作节点一次处理一台。先从具备管理员 kubeconfig 的运维终端排空目标节点,使普通业务 Pod 迁移到其他可用节点。
kubectl drain <WORKER_NODE> --ignore-daemonsets --delete-emptydir-data预期结果
node/<WORKER_NODE> cordoned
node/<WORKER_NODE> drained
然后登录 <WORKER_NODE>,升级该节点上的 kubeadm、kubelet 和 kubectl,并让 kubeadm 更新节点侧配置。
sudo apt-mark unhold kubeadm kubelet kubectl
sudo apt-get update
sudo apt-get install -y kubeadm=<PACKAGE_VERSION> kubelet=<PACKAGE_VERSION> kubectl=<PACKAGE_VERSION>
sudo apt-mark hold kubeadm kubelet kubectl

sudo kubeadm upgrade node
sudo systemctl daemon-reload
sudo systemctl restart kubelet
预期结果(仅列关键结果)
<kubeadm upgrade node completes successfully>
<kubelet service restarts successfully>
确认节点侧升级完成后,在管理员终端恢复调度。
kubectl uncordon <WORKER_NODE>预期结果
node/<WORKER_NODE> uncordoned如果使用 RPM 系列发行版,应把 APT 操作替换为相应的 dnf 或 yum 软件包升级方式,但 kubeadm 的阶段顺序不变。节点较多时可以分批处理,但每批都要限制故障域,避免同一可用区或同一关键业务的全部副本同时离线。
用集群状态完成验收
全部节点处理完成后,确认节点已经恢复 Ready,版本符合本次升级目标,系统 Pod 正常,同时检查业务 Deployment 的可用副本。
kubectl get nodes
kubectl -n kube-system get pods
kubectl get deployments -A
预期结果
NAME             STATUS   ROLES           AGE      VERSION
<CONTROL_PLANE>  Ready    control-plane   <TIME>   v<TARGET_VERSION>
<WORKER_NODE>    Ready    <none>          <TIME>   v<TARGET_VERSION>

<kube-system Pods are Running or Completed>
<business Deployments have their expected available replicas>只有版本兼容、控制平面健康、节点恢复调度且业务副本正常,才能结束维护窗口。kubectl get nodes 出现新版本只是升级证据之一,不能替代对系统组件和实际工作负载的验收。