
容器与云原生 / 系统课时
GitOps 工作模式
GitOps 工作模式
GitOps 把 Git 仓库中的声明式配置当作期望状态,由集群内的控制器持续比较 Git 与实际集群;发现差异后按策略同步,并把每次配置变化留在提交历史中。掌握这条闭环后,就能理解自动部署、漂移修复、审计和回滚为何可以建立在同一套机制上。
学习目标
- 能说明 Git 仓库、GitOps 控制器和 Kubernetes 集群之间的职责。
- 能区分“提交配置”和“控制器完成同步”两个动作。
- 能用提交历史和同步状态完成审计与回滚判断。
GitOps 的核心闭环
传统脚本常由 CI 直接执行命令修改集群;GitOps 更强调“提交期望状态”,再由控制器拉取仓库并执行调和。控制器会周期性或基于事件读取目标 revision,比较期望状态与集群实际状态,然后决定创建、更新、删除或报告差异。
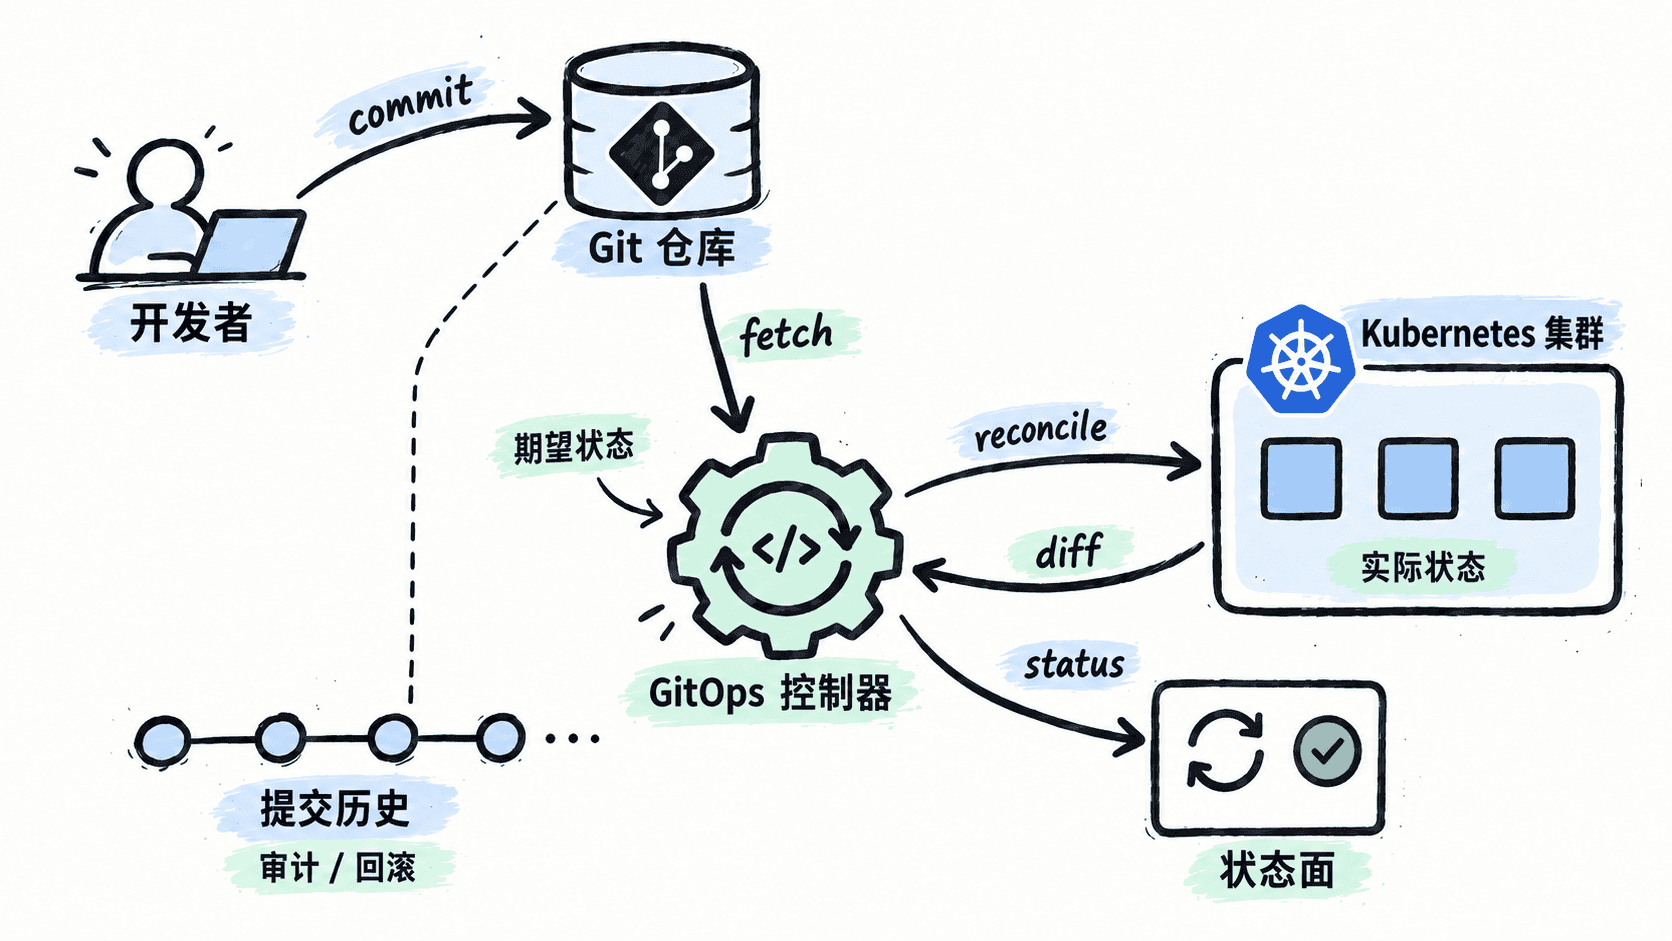
这套模式的关键约束是:Git 中的声明是期望状态来源,控制器负责持续收敛,人工临时修改集群只会形成漂移。如果开启自愈,手工把 Deployment 副本改成 9,而 Git 仍声明 4,控制器最终会把实际状态重新调整回 4。
用声明式对象描述同步来源
以 Argo CD 为例,集群已安装 Argo CD CRD 后,可以用 Application 指定仓库、目录和目标命名空间。下面是配置示例,其中 <REPO_URL> 需要替换为实际 Git 仓库地址,仓库中的 overlays/prod 应包含可渲染的 Kubernetes 配置。
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: web-prod
  namespace: argocd
spec:
  project: default
  source:
    repoURL: <REPO_URL>
    targetRevision: main
    path: overlays/prod
  destination:
    server: https://kubernetes.default.svc
    namespace: web-prod
  syncPolicy:
    automated:
      prune: true
      selfHeal: true
    syncOptions:
      - CreateNamespace=true
prune: true 表示 Git 已删除的受管资源可以从集群删除,selfHeal: true 表示实际状态被人工改动后会尝试恢复到 Git 声明。替换 <REPO_URL> 并保存为 application.yaml 后,可以创建这个 GitOps 应用对象。
kubectl apply -f application.yaml预期输出
application.argoproj.io/web-prod created对象已存在时可能显示 configured 或 unchanged;这表示创建步骤已经变成更新或无变更,并不代表同步一定完成。
差异检测和自动同步不是一回事
差异检测回答“Git 与集群是否一致”,自动同步回答“发现不一致后是否立即执行调和”。生产环境可以允许控制器持续检测差异,但通过审批窗口再触发同步;也可以开启自动同步,让合并到受保护分支的变更直接进入集群。
控制器完成一次成功调和后,可以读取 Application 的同步状态。
kubectl -n argocd get application web-prod -o jsonpath='{.status.sync.status}{"\n"}'预期输出
Synced刚创建对象、仓库不可访问或目标资源存在错误时,状态可能暂时不是 Synced。若看到 OutOfSync,应先检查目标 revision、路径和实际差异,再决定等待自动同步、人工批准同步或撤销有问题的提交。不要只在集群里“改到能跑”,否则 Git 仍保存旧期望状态,下一次调和可能覆盖现场修改。
审计与回滚落在 Git 历史上
GitOps 的审计链来自提交记录:谁修改了什么、为什么修改、经过了哪次评审,都可以与最终部署状态关联。出现错误版本时,优先通过新的提交恢复期望状态,而不是直接在集群中长期保留手工补丁。
一种常见做法是为错误提交生成反向提交,并把它像普通变更一样经过评审后合并。控制器检测到主分支的新状态后,再把集群调和到回滚后的声明。这样“回滚”本身也是一次可审计的配置变更,而不是脱离仓库的临时操作。
落地时守住单一来源
GitOps 最容易失效的情况,是同一资源同时被人工、CI 脚本和 GitOps 控制器修改。应明确哪些目录和资源由控制器负责,并把密钥管理、审批策略和分支保护纳入同一流程。对生产集群尤其要避免绕过 Git 长期执行命令式修改。
当仓库承担期望状态、控制器承担持续调和、提交历史承担审计后,部署、漂移修复和回滚就形成统一闭环。真正需要关注的不是“用了哪一个 GitOps 工具”,而是是否始终保持期望状态可追踪、实际状态可比较、变更过程可恢复。