
容器与云原生 / 系统课时
节点核心组件
节点核心组件
Pod 真正落到某个 Node 后,节点侧组件才开始承担运行职责。本课围绕“接收 Pod 期望状态、创建容器、维护本机网络访问”这条链路,理解 kubelet、容器运行时和 kube-proxy 的分工。
学习目标
- 说明 kubelet、容器运行时与 kube-proxy 在节点上的职责边界
- 按 Pod 创建到运行的顺序描述 kubelet 与容器运行时的协作
- 理解 kube-proxy 解决的是 Service 转发,而不是容器生命周期管理
kubelet 负责把 Pod 变成节点上的现实
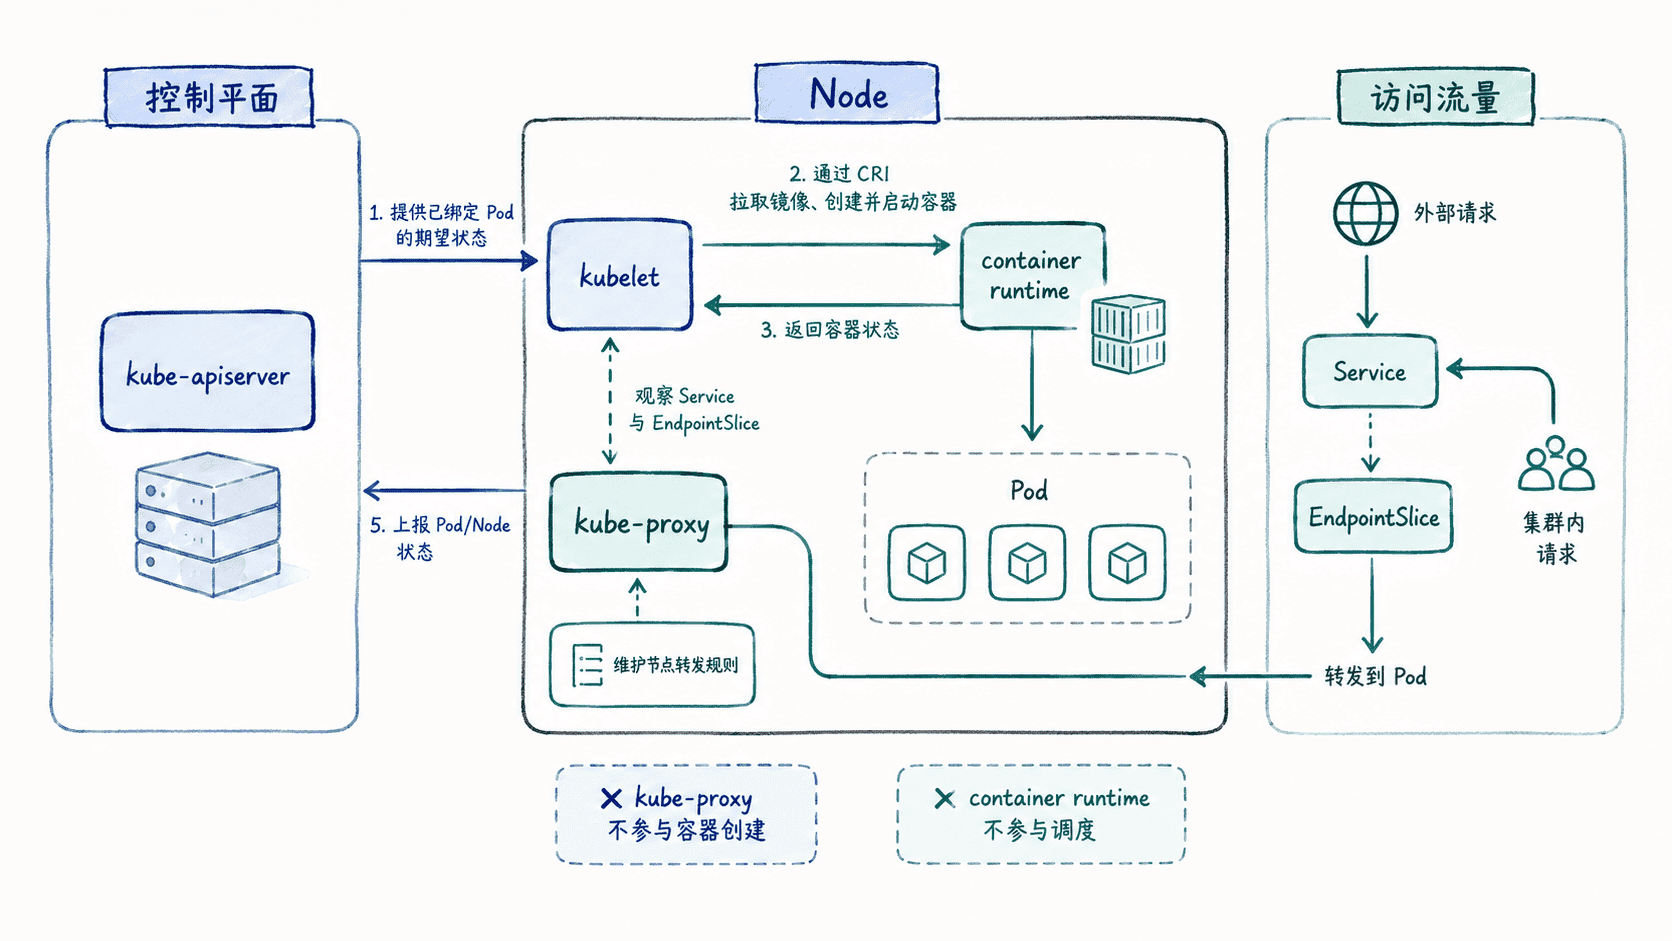
kubelet 是每个 Node 上最核心的 Kubernetes 节点代理。它持续从 kube-apiserver 获取分配给本节点的 Pod,并检查本机实际运行状态是否符合 PodSpec。需要创建、停止或重启容器时,kubelet 会通过 CRI 调用容器运行时执行。
kubelet 还负责探针、容器状态上报、资源使用信息以及节点状态维护。它关注的是“这个节点上的 Pod 是否按声明运行”,而不是跨节点选择 Pod 应该调度到哪里。
容器运行时负责真正创建容器
容器运行时承担镜像拉取、容器创建、容器启动与停止等底层工作。现代 Kubernetes 通过 CRI 与运行时交互,常见实现包括 containerd 和 CRI-O。
当 kubelet 收到一个新 Pod 的期望状态时,它不会自己实现容器隔离和镜像管理,而是把这些操作交给运行时。运行时完成容器进程创建后,kubelet继续检查容器状态,并把结果通过 API Server 汇报回控制平面。
kube-proxy 负责 Service 转发路径
kube-proxy 关注的是 Service 到后端 Pod 的流量转发。它观察 Service、EndpointSlice 等对象,并在节点上维护相应的转发规则,使访问 Service 虚拟地址的流量能够到达合适的 Pod。
因此,kube-proxy 不负责“启动 Pod”,也不决定 Pod 运行在哪个 Node。Pod 生命周期主要由 kubelet 与容器运行时负责,Service 网络转发则是 kube-proxy 的职责。
把三者放进同一条链路
一次典型 Pod 启动过程可以拆成三段。首先,控制平面已经为 Pod 选定 Node,kubelet 观察到属于本节点的新 Pod。其次,kubelet 调用容器运行时准备镜像和容器,并持续检查运行结果。最后,当 Service 需要访问这个 Pod 时,节点上的 kube-proxy 已根据 Service 与 EndpointSlice 信息准备好转发路径。
这三者不是上下级替代关系,而是职责相接:kubelet 管节点上的 Pod 生命周期,容器运行时执行底层容器动作,kube-proxy 管基于 Service 的网络转发。
出问题时先按职责定位
如果 Pod 已经成功调度到 Node,但一直无法创建或反复崩溃,应优先查看 kubelet 与容器运行时相关状态;如果容器已经正常运行,而通过 Service 访问失败,则应进一步检查 Service、EndpointSlice、kube-proxy 规则以及 CNI 网络。
记住判断顺序:先问 Pod 有没有落到这个节点,再问容器有没有真正跑起来,最后问流量能不能经 Service 到达它。 这个顺序可以快速把“调度问题、运行问题、网络转发问题”分开。