
容器与云原生 / 系统课时
管理证书与 kubeconfig
管理证书与 kubeconfig
kubeadm 集群能否被安全访问,取决于证书是否有效、kubeconfig 是否指向正确的集群与身份。本节会拆清两者关系,并完成客户端配置分发、连通性验证和证书有效期检查。
学习目标
- 读懂 kubeconfig 中 cluster、user、context 与证书数据的对应关系
- 将管理端 kubeconfig 安全分发到客户端并验证访问
- 使用 kubeadm 检查控制平面证书的到期时间,并识别常见风险
证书与 kubeconfig 分别负责什么
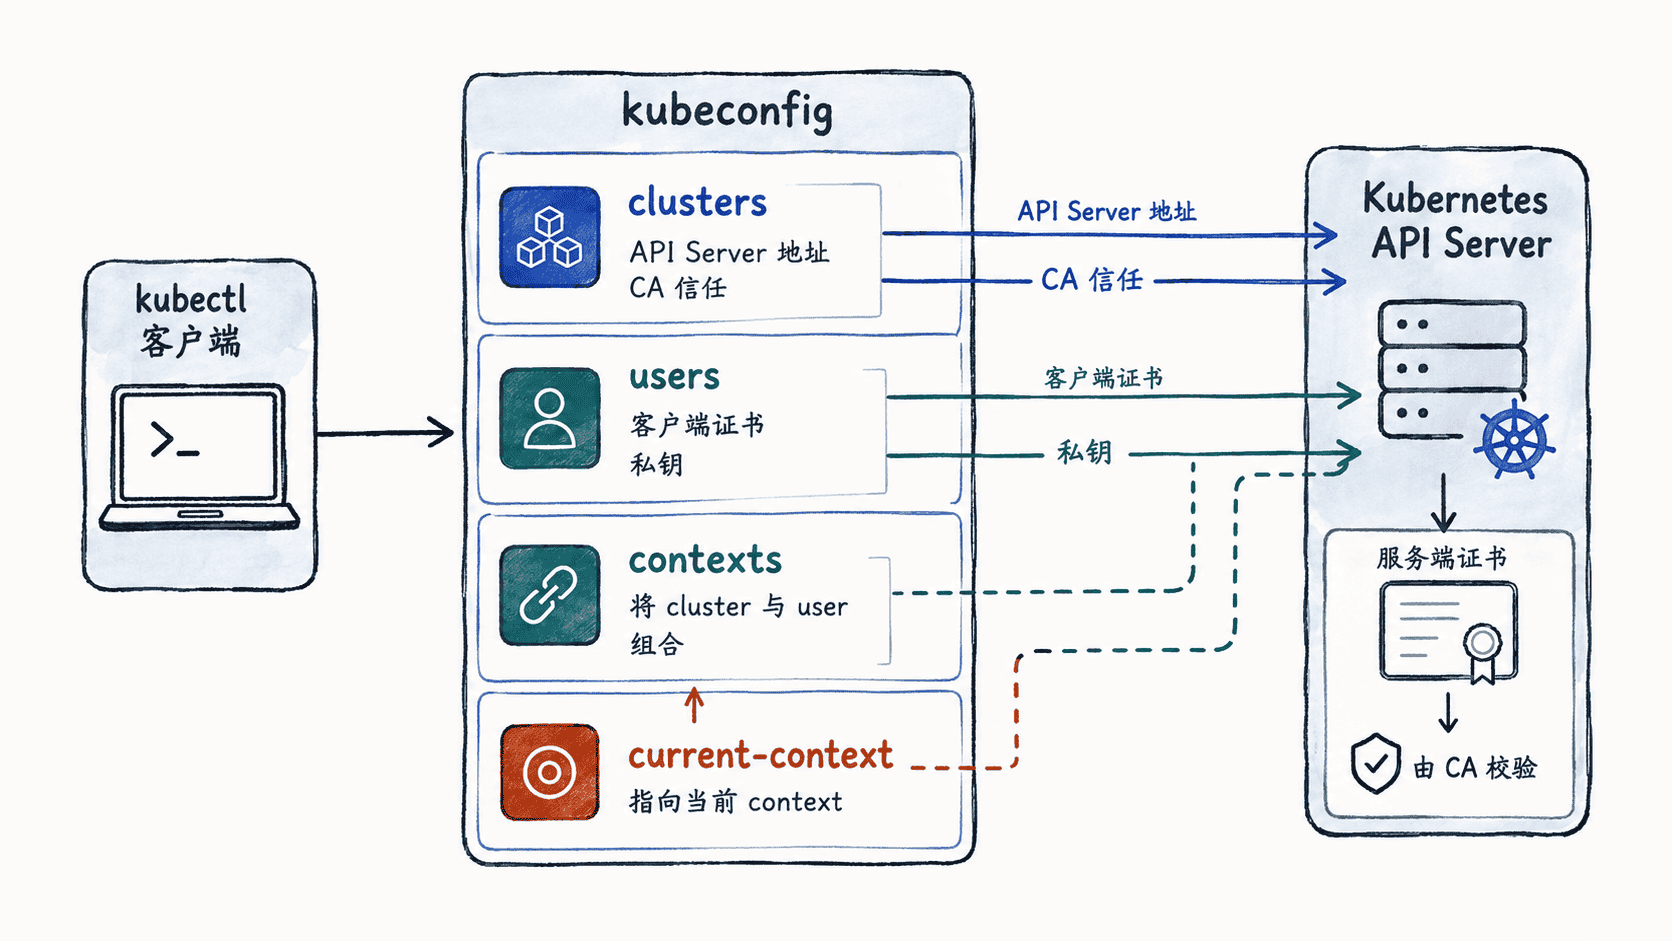
Kubernetes API Server 使用 TLS 建立可信通信。服务端证书证明“你连接的是这台 API Server”,客户端证书则证明“当前请求来自哪个用户”。kubeconfig 不等于证书,它是客户端配置文件,用来把集群地址、信任材料、用户凭据和默认上下文组织在一起。
一个 kubeconfig 的核心由三组对象组成:clusters 保存 API Server 地址与 CA 信息,users 保存客户端凭据,contexts 把某个 cluster 和某个 user 组合起来;current-context 决定 kubectl 默认使用哪组组合。
片段示例,省略了真实证书内容:
apiVersion: v1
kind: Config
clusters:
  - name: kubernetes
    cluster:
      # CA 数据用于校验 API Server 的服务端证书。
      certificate-authority-data: <VALUE>
      server: https://<IP>:<PORT>
users:
  - name: kubernetes-admin
    user:
      # 客户端证书和私钥用于向 API Server 表明身份。
      client-certificate-data: <VALUE>
      client-key-data: <VALUE>
contexts:
  - name: kubernetes-admin@kubernetes
    context:
      cluster: kubernetes
      user: kubernetes-admin
current-context: kubernetes-admin@kubernetes
kubeconfig 中也可以引用外部证书文件,而不是内嵌 Base64 数据。无论采用哪种形式,文件权限都要限制在必要用户范围内,尤其不能把客户端私钥当成普通配置公开分发。
分发管理端 kubeconfig
kubeadm 初始化控制平面后,通常会生成 /etc/kubernetes/admin.conf。在控制平面节点上给当前运维用户配置 kubectl,可复制该文件到用户目录,并调整所有者。
mkdir -p "$HOME/.kube"
sudo cp /etc/kubernetes/admin.conf "$HOME/.kube/config"
sudo chown "$(id -u):$(id -g)" "$HOME/.kube/config"
kubectl config current-context
kubectl cluster-info
预期输出
kubernetes-admin@kubernetes
Kubernetes control plane is running at https://<IP>:<PORT>
CoreDNS is running at https://<IP>:<PORT>/api/v1/namespaces/kube-system/services/kube-dns:dns/proxy
实际 API Server 地址、端口和附加组件输出可能不同。若只需要远程管理,可以将 kubeconfig 通过受控渠道复制到管理机,再确认其中的 server 地址从该管理机可达。
检查证书有效期
kubeadm 管理的控制平面证书可以直接检查剩余有效期。该命令应在控制平面节点上执行,并使用与当前集群匹配的 kubeadm 配置。
sudo kubeadm certs check-expiration预期输出
CERTIFICATE                EXPIRES                  RESIDUAL TIME   CERTIFICATE AUTHORITY   EXTERNALLY MANAGED
admin.conf                 <TIME>                   <VALUE>         ca                      no
apiserver                  <TIME>                   <VALUE>         ca                      no
apiserver-kubelet-client   <TIME>                   <VALUE>         ca                      no
输出还会列出其他 kubeadm 管理的证书与 CA。重点关注 EXPIRES、RESIDUAL TIME 和 EXTERNALLY MANAGED:前两项帮助安排续期窗口,最后一项表示证书是否由外部机制管理。外部管理的证书不能简单套用 kubeadm 的本地续期流程。
处理访问失败与过期风险
若 kubectl 报 x509: certificate has expired or is not yet valid,先核对系统时间,再检查客户端 kubeconfig 中使用的证书以及控制平面证书有效期。若报 certificate signed by unknown authority,通常应检查 kubeconfig 的 CA 数据是否与目标集群一致,而不是跳过 TLS 校验。
若客户端能连接 API Server,但返回 Unauthorized 或 Forbidden,说明网络与 TLS 往往已经通过,问题更可能在身份凭据或 RBAC 权限。排查时应区分“证书是否可信”“身份是否有效”“权限是否足够”这三个层次,避免用替换整个 kubeconfig 的方式掩盖真实原因。
证书续期后,仍需确认使用旧内嵌凭据的 kubeconfig 是否需要重新分发。把证书到期检查纳入例行巡检,并对高权限 kubeconfig 设置严格的存储和分发边界,才能让集群访问长期保持可控。