
容器与云原生 / 系统课时
ServiceAccount 身份
ServiceAccount 身份
ServiceAccount 是 Pod 访问 Kubernetes API 时使用的工作负载身份。本课用一个最小 Pod 观察令牌如何挂载、身份如何表示,并验证“已经认证”不等于“已经有权限”,从而建立后续配置 RBAC 的正确心智模型。
学习目标
- 创建 ServiceAccount,并让 Pod 显式使用它。
- 说明 Pod 内令牌、CA 证书与 API Server 之间的认证链路。
- 验证 ServiceAccount 默认没有业务资源访问权限,并知道如何关闭自动挂载。
创建并绑定 ServiceAccount
ServiceAccount 属于命名空间。Pod 没有设置 spec.serviceAccountName 时,会使用所在命名空间的 default ServiceAccount;显式指定名称更容易审计,也能避免不同工作负载共享同一身份。
下面创建独立命名空间、ServiceAccount 和一个用于观察挂载内容的 Pod。容器只负责保持运行,不授予任何额外 Kubernetes 权限。
apiVersion: v1
kind: Namespace
metadata:
  name: sa-demo
---
apiVersion: v1
kind: ServiceAccount
metadata:
  name: app-reader
  namespace: sa-demo
---
apiVersion: v1
kind: Pod
metadata:
  name: sa-client
  namespace: sa-demo
spec:
  serviceAccountName: app-reader
  containers:
    - name: client
      image: curlimages/curl:8.10.1
      command: ["sh", "-c", "sleep 3600"]
保存为 sa-demo.yaml 后执行:
kubectl apply -f sa-demo.yaml
kubectl -n sa-demo wait --for=condition=Ready pod/sa-client --timeout=60s
预期输出:
namespace/sa-demo created
serviceaccount/app-reader created
pod/sa-client created
pod/sa-client condition met若资源此前已经存在,created 可能变为 unchanged 或 configured,但 Pod 最终应进入 Ready 状态。
Pod 如何获得身份令牌
现代 Kubernetes 会通过 TokenRequest API 为 Pod 投射一个有期限、可轮换的 ServiceAccount 令牌,默认路径是 /var/run/secrets/kubernetes.io/serviceaccount/token。同一目录还会提供集群 CA 证书和当前命名空间信息。
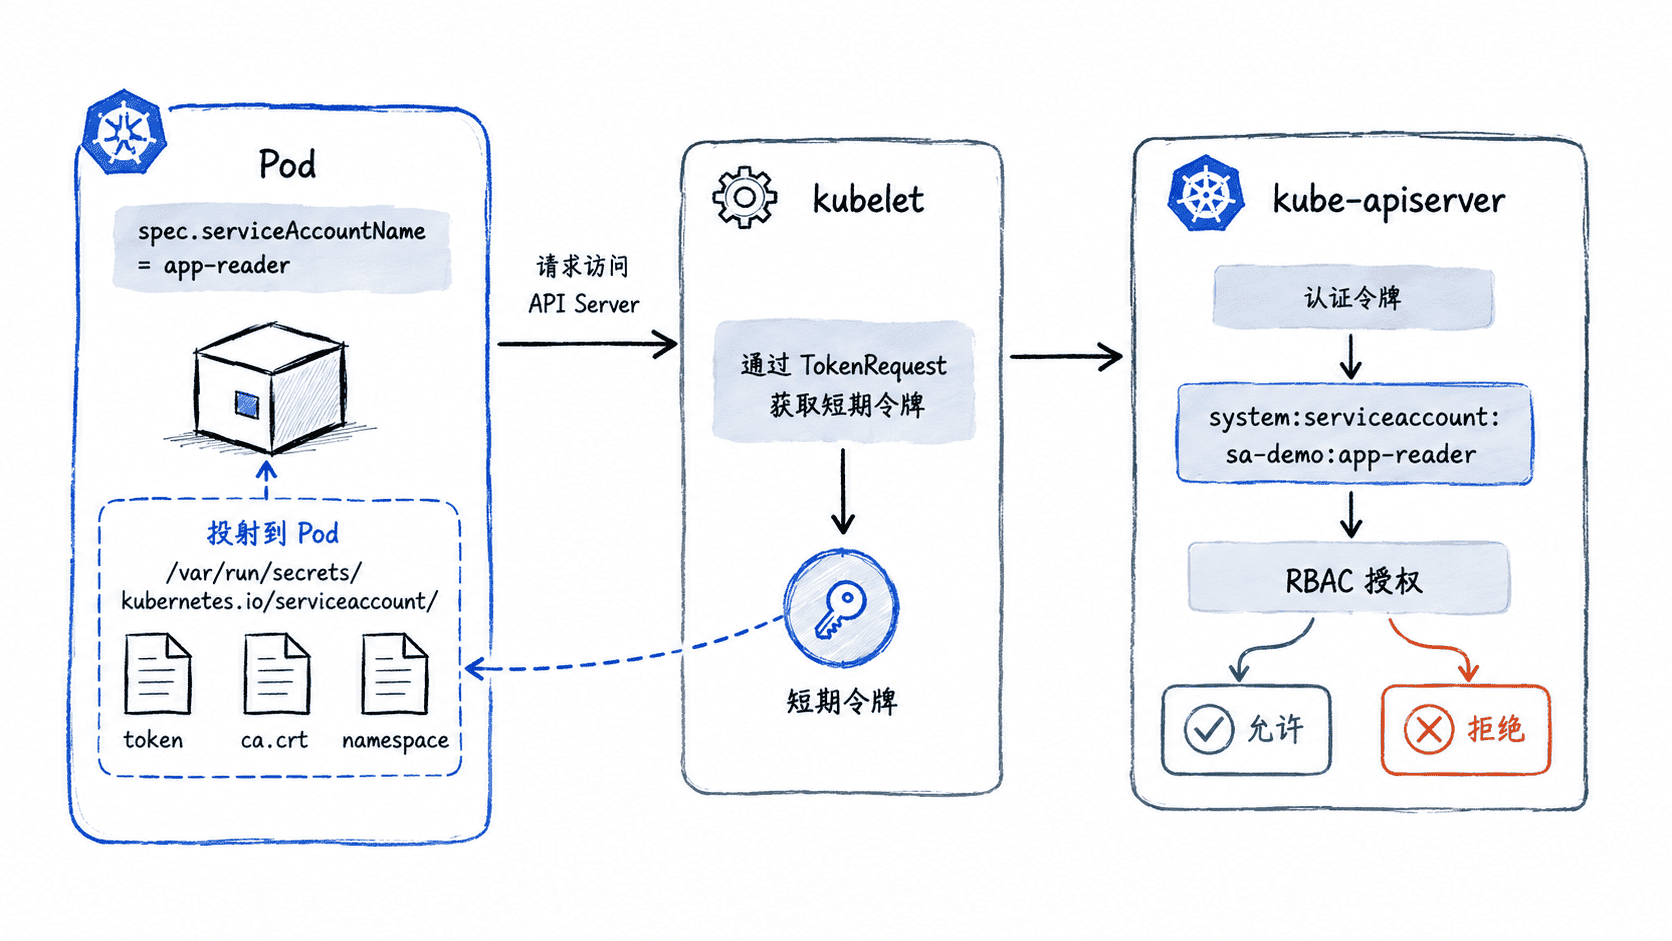
Pod 可以读取投射令牌,并把它作为 Bearer Token 发送给集群内地址 https://kubernetes.default.svc。下面只输出 HTTP 状态码,不打印真实 JWT:
kubectl -n sa-demo exec sa-client -- sh -c 'TOKEN=$(cat /var/run/secrets/kubernetes.io/serviceaccount/token); curl -sS -o /dev/null -w "%{http_code}\n" --cacert /var/run/secrets/kubernetes.io/serviceaccount/ca.crt -H "Authorization: Bearer $TOKEN" https://kubernetes.default.svc/api/v1/namespaces/sa-demo/pods'预期输出:
403403 表示令牌已经通过认证,但该身份尚未被授权读取 Pod;如果认证失败,结果会是 401。令牌内容属于凭据,不应写入日志、提交到代码仓库或复制到公开工单。
认证身份不等于资源权限
API Server 验证令牌后,会把请求识别为 system:serviceaccount:sa-demo:app-reader,随后才进入授权阶段。新建 ServiceAccount 默认不会因为“有令牌”就自动获得读取 Pod、Secret 或 Deployment 的权限。
在具有管理员权限的 kubeconfig 下,可以用身份模拟检查授权结果:
kubectl auth can-i get pods --as=system:serviceaccount:sa-demo:app-reader -n sa-demo预期输出:
no这正是 ServiceAccount 与 RBAC 的边界:ServiceAccount 解决“你是谁”,Role、ClusterRole 以及对应 Binding 决定“你能做什么”。
控制令牌自动挂载
如果某个 Pod 完全不需要访问 Kubernetes API,可以在 Pod 级别关闭自动挂载,减少凭据暴露面。
apiVersion: v1
kind: Pod
metadata:
  name: no-api-client
  namespace: sa-demo
spec:
  serviceAccountName: app-reader
  automountServiceAccountToken: false
  containers:
    - name: worker
      image: busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
该配置生效后,容器中不会自动出现默认的 ServiceAccount 凭据目录。也可以在 ServiceAccount 上设置同名字段作为默认策略,但 Pod 级设置优先,适合对单个工作负载做明确约束。
使用 ServiceAccount 时,应把“专用身份、短期令牌、最小权限、无需访问则不挂载”作为一组策略一起执行,而不是只创建一个名称不同的账号就结束。