
容器与云原生 / 系统课时
资源配额与默认限制
资源配额与默认限制
当多个团队共享集群时,只给 Pod 写 requests 和 limits 还不够:单个工作负载可能合理,但整个命名空间仍可能把资源吃满。本节用 ResourceQuota 控制命名空间总量,再用 LimitRange 给未声明资源的容器补默认值,形成可执行的资源治理边界。
学习目标
- 区分
ResourceQuota的总量约束与LimitRange的单对象约束 - 为命名空间设置 CPU、内存和 Pod 数量配额
- 验证容器默认
requests、limits以及配额实际用量
两类策略分别解决什么问题
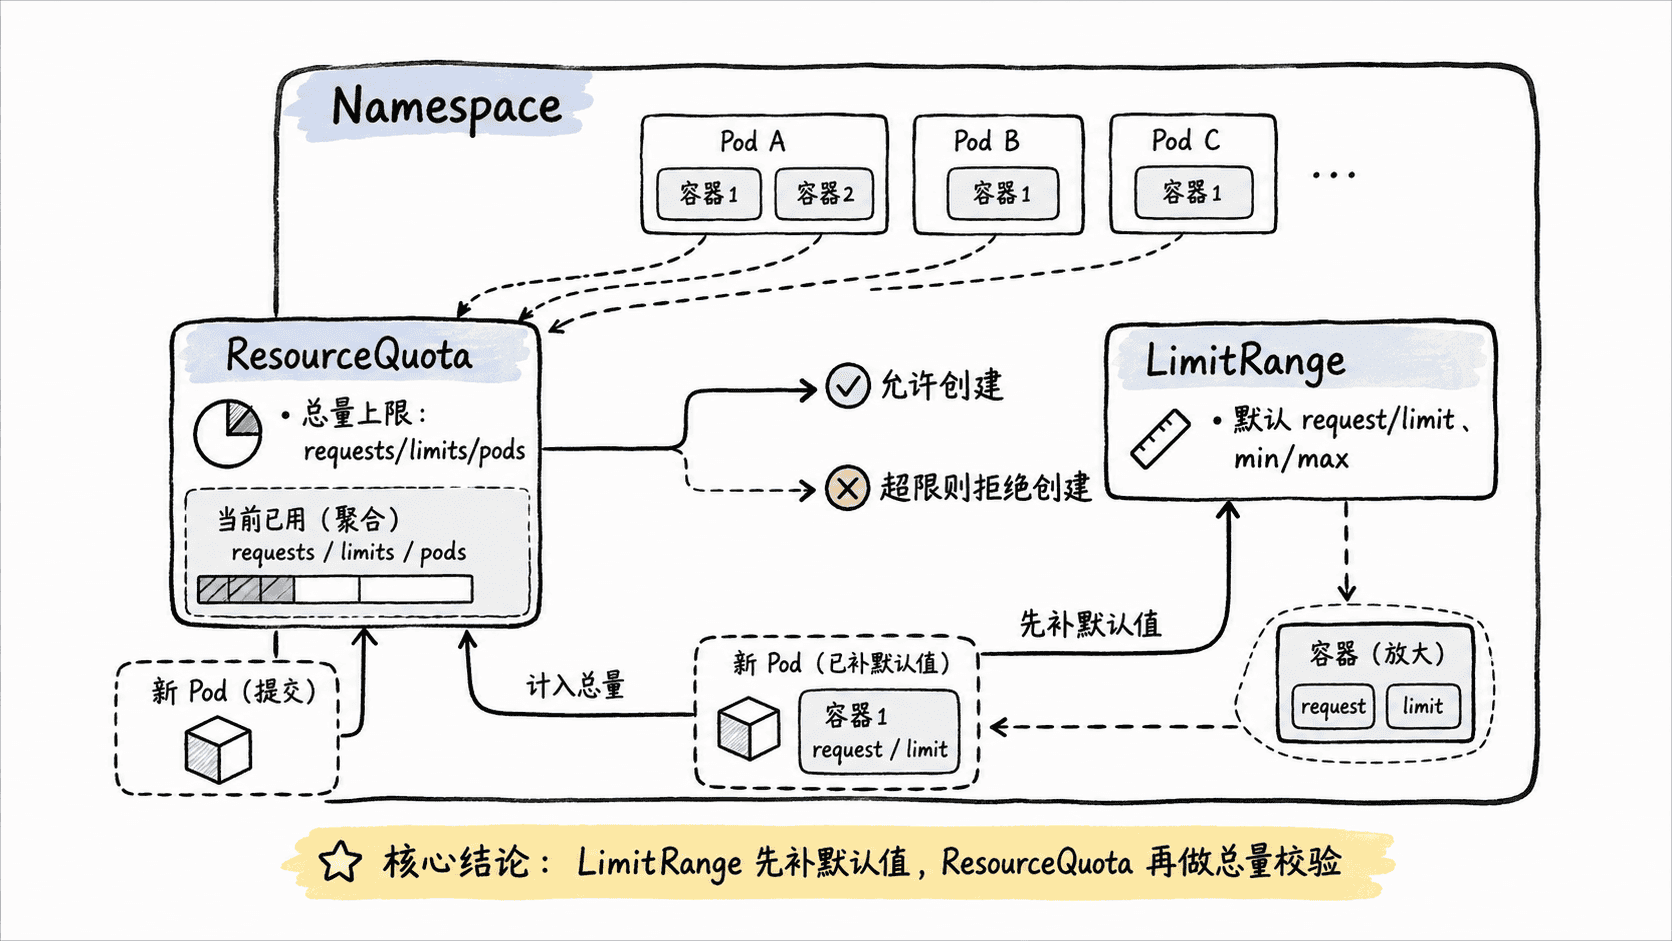
ResourceQuota 面向整个命名空间统计资源总量,例如所有非终止 Pod 的 CPU 请求之和、内存限制之和以及 Pod 数量。它解决的是“这个团队最多能用多少”,而不是单个容器该配置多少。
LimitRange 面向 Pod、Container 或 PVC 等单个对象设置默认值、最小值、最大值或比例约束。对容器资源来说,它最常见的用途是:当业务没有显式填写 requests 或 limits 时,在准入阶段补上默认值。
| 对象 | 约束范围 | 典型用途 |
|---|---|---|
ResourceQuota |
Namespace 聚合总量 | 限制团队可用 CPU、内存、Pod 数 |
LimitRange |
单个 Pod、Container、PVC | 注入默认值,限制单对象上下界 |
配置一个可验证的命名空间策略
下面的清单创建独立命名空间,并同时配置总量配额、容器默认资源和一个故意不写 resources 的测试 Pod。LimitRange 会在 Pod 准入时补齐资源值,随后这些值被计入配额。
apiVersion: v1
kind: Namespace
metadata:
  name: quota-demo
---
apiVersion: v1
kind: ResourceQuota
metadata:
  name: team-quota
  namespace: quota-demo
spec:
  hard:
    requests.cpu: "1"
    requests.memory: 1Gi
    limits.cpu: "2"
    limits.memory: 2Gi
    pods: "4"
---
apiVersion: v1
kind: LimitRange
metadata:
  name: container-defaults
  namespace: quota-demo
spec:
  limits:
    - type: Container
      defaultRequest:
        cpu: 100m
        memory: 128Mi
      default:
        cpu: 500m
        memory: 256Mi
      min:
        cpu: 50m
        memory: 64Mi
      max:
        cpu: "1"
        memory: 1Gi
---
apiVersion: v1
kind: Pod
metadata:
  name: defaulted-demo
  namespace: quota-demo
spec:
  containers:
    - name: app
      image: busybox:1.36.1
      command: ["sh", "-c", "sleep 3600"]
把内容保存为 quota-demo.yaml 后执行:
kubectl apply -f quota-demo.yaml预期输出(首次创建):
namespace/quota-demo created
resourcequota/team-quota created
limitrange/container-defaults created
pod/defaulted-demo created
验证默认值和配额计量
先读取 API Server 最终保存的 Pod 规格,而不是只看本地 YAML。这样才能确认默认值确实由准入流程写入了对象。
kubectl get pod defaulted-demo -n quota-demo -o jsonpath='cpu={.spec.containers[0].resources.requests.cpu} memory={.spec.containers[0].resources.requests.memory} | limitCpu={.spec.containers[0].resources.limits.cpu} limitMemory={.spec.containers[0].resources.limits.memory}{"\n"}'预期输出:
cpu=100m memory=128Mi | limitCpu=500m limitMemory=256Mi再检查命名空间已经消耗的配额:
kubectl get resourcequota team-quota -n quota-demo -o jsonpath='pods={.status.used.pods}/{.status.hard.pods} reqCpu={.status.used.requests\.cpu}/{.status.hard.requests\.cpu} reqMem={.status.used.requests\.memory}/{.status.hard.requests\.memory}{"\n"}'预期输出:
pods=1/4 reqCpu=100m/1 reqMem=128Mi/1Gi配额状态由控制面更新,刚创建对象后若 used 尚未刷新,稍后重新执行同一查询即可;实际业务命名空间中的数值还会叠加其他工作负载。
设计边界与常见误区
ResourceQuota 是“允许创建到什么程度”的准入约束,不会为命名空间预留物理 CPU 或内存,也不会保证节点上一定有足够容量。调度是否成功,仍取决于节点可分配资源、污点、亲和性等调度条件。
LimitRange 和 ResourceQuota 都不会把新策略追溯改写到已经存在的 Pod。修改默认值后,只有后续新建或重建的对象才会采用新值。
实际治理时可以把 LimitRange 当作“单个容器的默认护栏”,把 ResourceQuota 当作“整个命名空间的预算上限”。两者配合,才能同时避免漏配资源参数和团队级资源失控。