
容器与云原生 / 系统课时
NetworkPolicy 网络隔离
NetworkPolicy 网络隔离
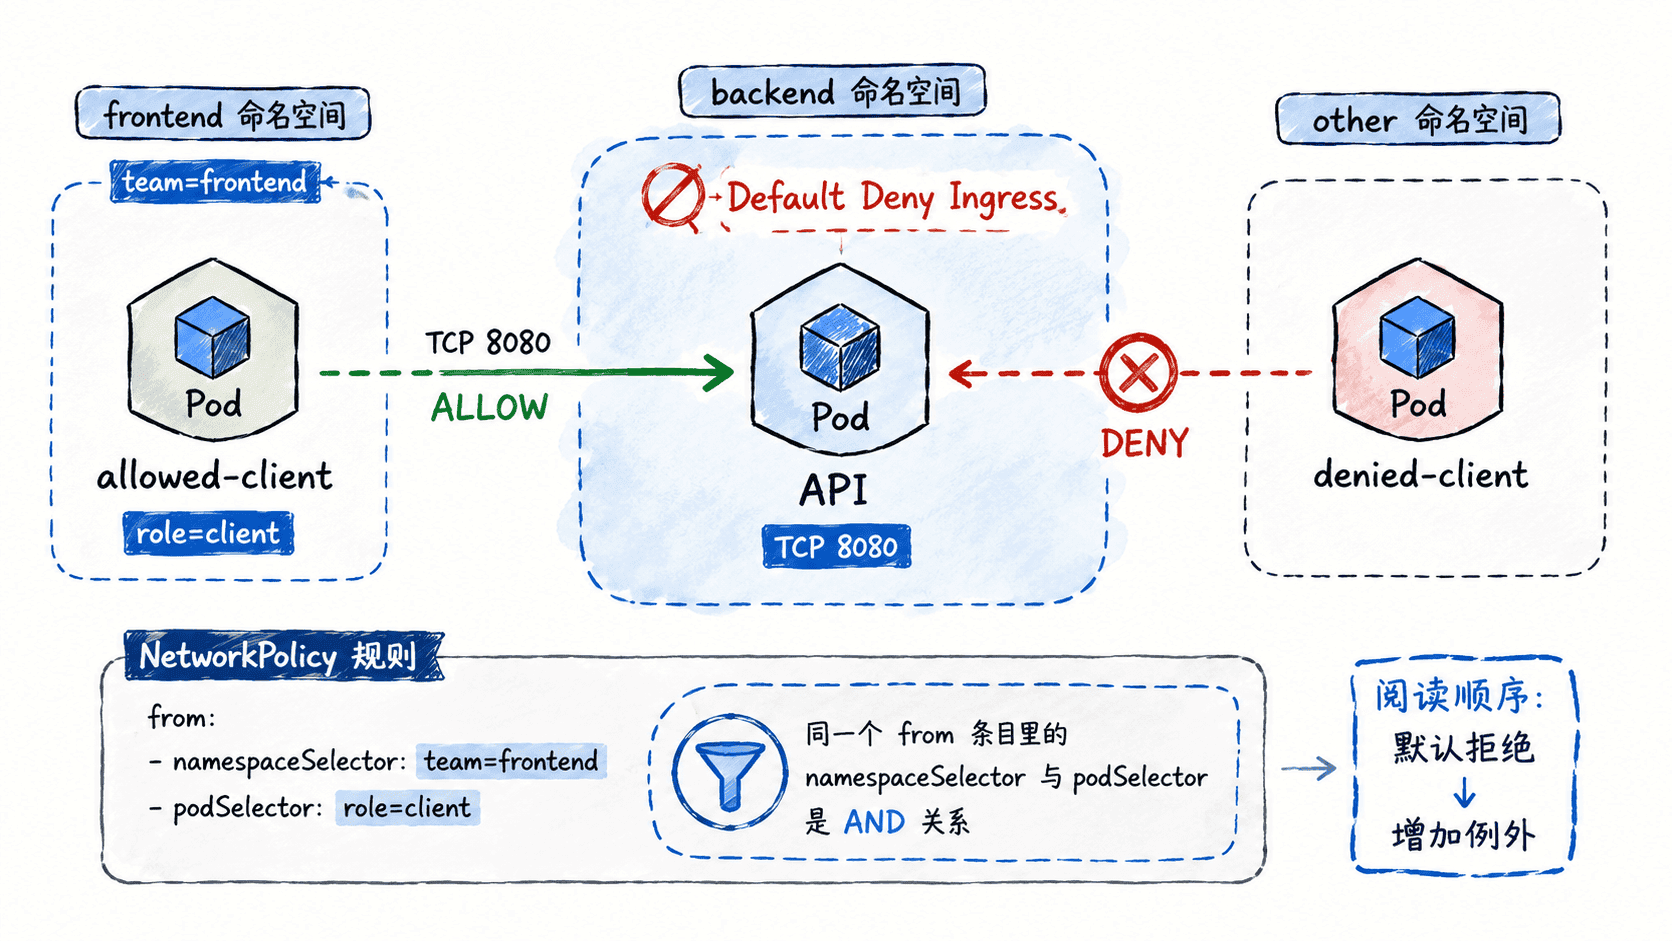
NetworkPolicy 用标签描述“哪些 Pod 可以和哪些 Pod 通信”,适合把默认互通的集群网络收紧为最小权限。本节会先对后端命名空间执行默认拒绝,再只放行指定命名空间、指定客户端标签到 API Pod 的 TCP 8080 端口,并用实际请求验证结果。
学习目标
- 能写出针对命名空间的默认拒绝入站策略。
- 能组合
namespaceSelector、podSelector和端口条件实现精确放行。 - 能用允许与拒绝两组请求验证策略是否真正由网络插件执行。
生效前先确认网络插件支持
NetworkPolicy 是 Kubernetes API 对象,真正的数据包过滤由 CNI 网络插件实现。集群即使成功接受策略 YAML,也不代表网络一定被隔离;如果当前 CNI 不支持 NetworkPolicy,策略对象会存在,但流量可能仍然互通。
同一方向上的多个策略是叠加关系:Pod 一旦被某个 Ingress 策略选中,就只允许所有匹配 Ingress 规则的并集;Egress 方向独立计算。策略不会按“先后顺序”覆盖彼此。
先默认拒绝再按需放行
下面的完整清单创建三个命名空间、一个后端 API Pod、两个客户端 Pod,以及两条策略。第一条策略拒绝 backend 中所有 Pod 的入站流量;第二条只允许 team=frontend 命名空间中、同时带 role=client 标签的 Pod 访问 app=api 的 TCP 8080 端口。
apiVersion: v1
kind: Namespace
metadata:
  name: backend
---
apiVersion: v1
kind: Namespace
metadata:
  name: frontend
  labels:
    team: frontend
---
apiVersion: v1
kind: Namespace
metadata:
  name: other
  labels:
    team: other
---
apiVersion: v1
kind: Pod
metadata:
  name: api
  namespace: backend
  labels:
    app: api
spec:
  containers:
    - name: api
      image: busybox:1.36
      command:
        - sh
        - -c
        - 'mkdir -p /www && echo ok > /www/index.html && httpd -f -p 8080 -h /www'
      ports:
        - containerPort: 8080
---
apiVersion: v1
kind: Pod
metadata:
  name: allowed-client
  namespace: frontend
  labels:
    role: client
spec:
  containers:
    - name: client
      image: busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
---
apiVersion: v1
kind: Pod
metadata:
  name: denied-client
  namespace: other
  labels:
    role: client
spec:
  containers:
    - name: client
      image: busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-ingress
  namespace: backend
spec:
  podSelector: {}
  policyTypes:
    - Ingress
---
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-api-from-frontend-client
  namespace: backend
spec:
  podSelector:
    matchLabels:
      app: api
  policyTypes:
    - Ingress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              team: frontend
          podSelector:
            matchLabels:
              role: client
      ports:
        - protocol: TCP
          port: 8080
第二条策略中的 namespaceSelector 与 podSelector 位于同一个 from 列表项,因此两个条件必须同时满足。若把它们拆成两个并列的 from 项,语义会变成“满足命名空间条件或满足 Pod 条件”,放行范围会明显扩大。
用实际请求验证隔离
将清单保存为 networkpolicy-demo.yaml,执行下面的命令。脚本先等待三个 Pod Ready,再取得后端 Pod IP;随后分别从允许和拒绝的客户端发起同一个 HTTP 请求,并把底层错误静默掉,只保留明确的验证结果。
kubectl apply -f networkpolicy-demo.yaml >/dev/null

kubectl wait --for=condition=Ready pod/api -n backend --timeout=60s >/dev/null
kubectl wait --for=condition=Ready pod/allowed-client -n frontend --timeout=60s >/dev/null
kubectl wait --for=condition=Ready pod/denied-client -n other --timeout=60s >/dev/null

API_IP=$(kubectl get pod api -n backend -o jsonpath='{.status.podIP}')

echo "allowed:"
if kubectl exec -n frontend allowed-client -- wget -qO- --timeout=2 "http://${API_IP}:8080" 2>/dev/null; then
  echo "ALLOWED"
else
  echo "BLOCKED"
fi

echo "denied:"
if kubectl exec -n other denied-client -- wget -qO- --timeout=2 "http://${API_IP}:8080" 2>/dev/null; then
  echo "ALLOWED"
else
  echo "BLOCKED"
fi
预期输出:
allowed:
ok
ALLOWED
denied:
BLOCKED
如果两边都能访问,首先检查 CNI 是否支持并启用了 NetworkPolicy;如果两边都被阻断,再检查命名空间标签、Pod 标签、目标端口和协议是否与策略完全一致。kubectl describe networkpolicy -n backend 只能证明选择器和规则对象存在,不能替代真实流量验证。
避免常见的放行范围错误
默认拒绝应尽量按方向拆分理解:只配置 Ingress 默认拒绝不会自动限制 Pod 主动访问外部;要限制出站,还需要 Egress 策略,并补上 DNS 等必要依赖。生产环境通常先观察现有通信,再逐步收紧,而不是一次性同时封死所有方向。
选择器也是最容易出错的地方。podSelector 总是选择策略所在命名空间内的目标 Pod;from 或 to 中的 podSelector 若没有搭配 namespaceSelector,也只匹配策略命名空间内的 Pod。需要跨命名空间放行时,应把命名空间范围和 Pod 条件都写清楚,并用实际请求验证最终效果。