
容器与云原生 / 系统课时
Pod Security Standards
Pod Security Standards
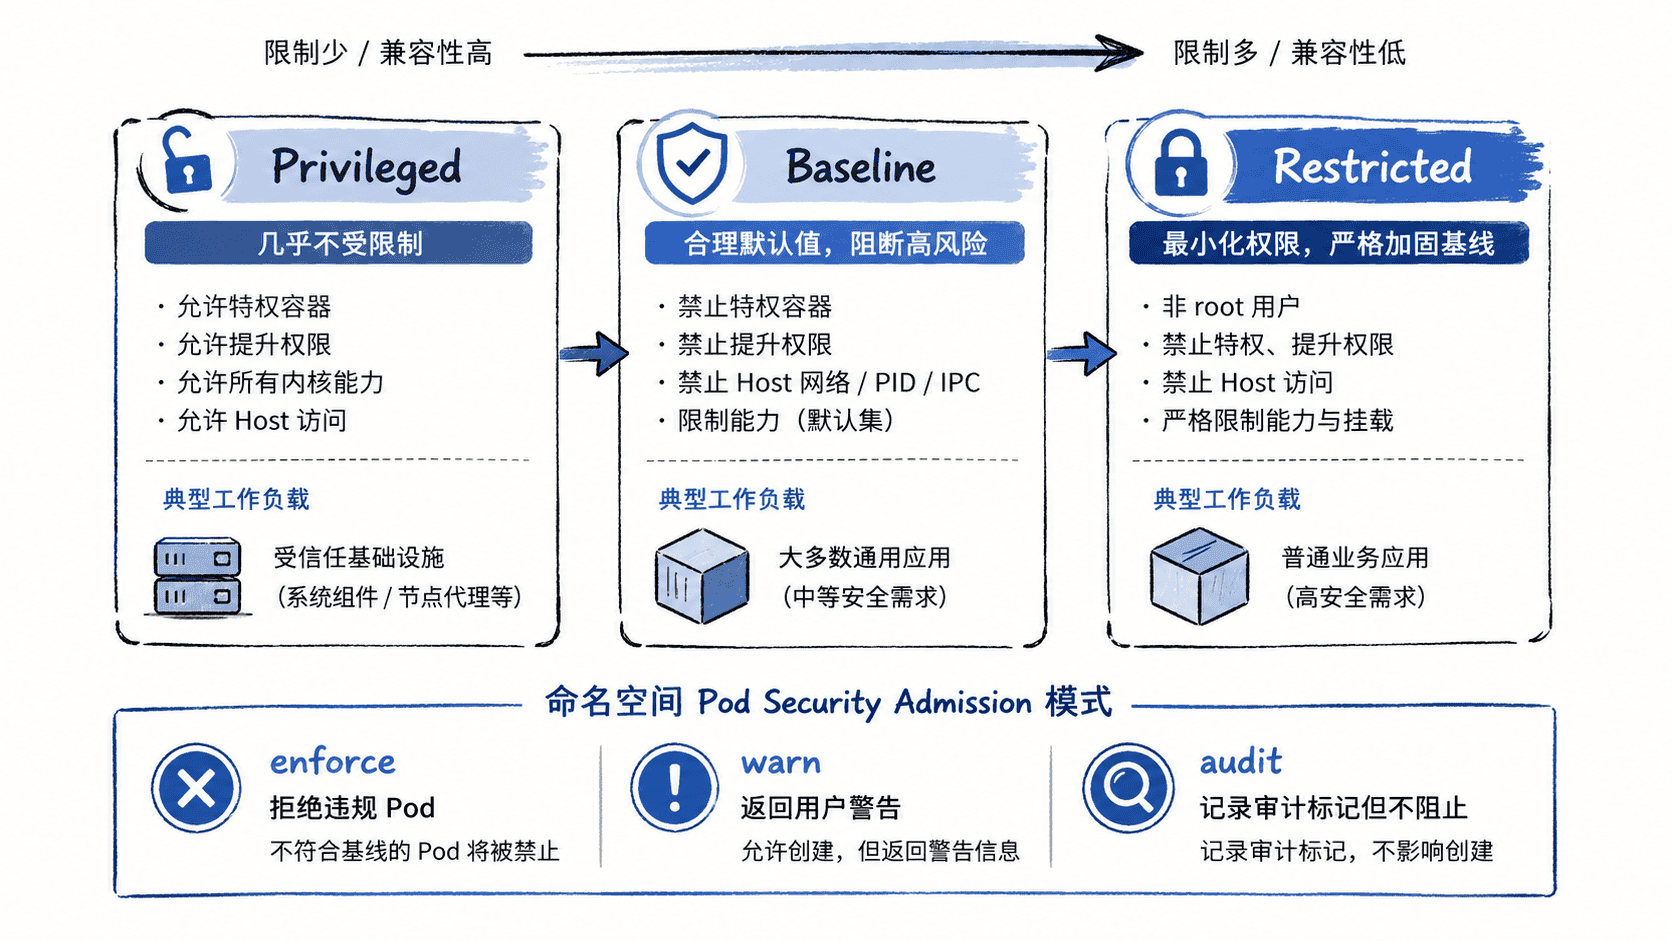
Pod Security Standards 用三个逐级收紧的安全级别描述 Pod 应满足的安全基线。本节重点不是记住所有字段,而是学会选择 Privileged、Baseline、Restricted,并用命名空间标签让 Pod Security Admission 执行策略。
学习目标
- 区分 Privileged、Baseline 与 Restricted 的适用边界
- 理解
enforce、warn、audit三种执行模式 - 在命名空间配置策略并验证违规 Pod 会被正确处理
选择合适的安全级别
三个级别从宽松到严格递进。具体受限字段会随 Kubernetes 版本演进,因此生产环境应关注策略版本,而不是把某一版字段列表永久写死。
| 级别 | 核心含义 | 常见用途 |
|---|---|---|
| Privileged | 基本不限制 Pod 安全上下文 | 受信任的系统组件、确实需要主机级能力的基础设施 |
| Baseline | 阻止常见且高风险的提权方式,同时兼顾普通工作负载兼容性 | 大多数尚未完成严格加固的业务工作负载 |
| Restricted | 按更严格的 Pod 加固实践限制权限 | 面向普通业务服务的高安全基线 |
不要把 Privileged 当作“先跑起来再说”的默认选项。某个工作负载如果超过 Baseline 所允许的能力,应先确认它为什么需要额外主机权限,再决定是否单独隔离,而不是放宽整个命名空间。
用命名空间标签执行策略
Pod Security Admission 通过 Namespace 标签选择策略级别和执行模式。enforce 决定是否拒绝违规 Pod;warn 向请求者返回警告;audit 为审计事件留下策略违规信息。三个模式可以使用不同级别。
下面创建一个实验命名空间,并强制执行 restricted:
kubectl create namespace pss-demo
kubectl label namespace pss-demo pod-security.kubernetes.io/enforce=restricted pod-security.kubernetes.io/enforce-version=latest
预期输出:
namespace/pss-demo created
namespace/pss-demo labeled
latest 会使用当前集群提供的最新策略版本,适合实验。生产环境更关注升级可预测性时,可以把版本固定为与集群兼容的 Kubernetes 次版本,再在升级前评估新版本规则。
也可以采用渐进式落地:先强制 Baseline,同时用 Restricted 做警告和审计,让团队提前看到更严格策略会拦截哪些 Pod。
kubectl label namespace pss-demo --overwrite pod-security.kubernetes.io/enforce=baseline pod-security.kubernetes.io/warn=restricted pod-security.kubernetes.io/audit=restricted预期输出:
namespace/pss-demo labeled这种配置不会因为 Restricted 违规直接拒绝 Pod;真正阻断请求的是 Baseline 的 enforce 结果。
验证违规 Pod 会被拒绝
要确认策略不是“标签写上了但没生效”,应提交一个明确违反 Restricted 的测试 Pod。下面配置 privileged: true,只用于验证准入控制,不能作为生产模板。
apiVersion: v1
kind: Pod
metadata:
  name: privileged-demo
  namespace: pss-demo
spec:
  containers:
    - name: demo
      image: nginx:1.27
      securityContext:
        privileged: true
该清单会请求特权容器能力。验证方法是先把命名空间恢复为 enforce=restricted,再应用文件:
kubectl label namespace pss-demo --overwrite pod-security.kubernetes.io/enforce=restricted
kubectl apply -f privileged-pod.yaml
预期输出:
namespace/pss-demo labeled
Error from server (Forbidden): <VALUE>
<VALUE> 的详细拒绝信息会随 Kubernetes 版本和客户端输出格式变化,但关键结果应保持一致:Pod 没有被创建,并明确指出违反 Pod Security 的 restricted 策略。若命令成功创建了 Pod,应检查 Namespace 标签、准入控制配置和实际请求命名空间。
把策略升级做成渐进过程
从无策略直接切到 Restricted,常会一次暴露大量历史工作负载问题。更稳妥的路径是先用 warn 和 audit 收集违规,再以 Baseline 作为最低强制线,完成镜像与 SecurityContext 加固后逐步提升到 Restricted。
策略是否成功,不看 Namespace 上有没有标签,而看准入结果是否符合预期:允许的 Pod 能创建,违规的 Pod 被对应模式警告、审计或拒绝。这样才能把 Pod Security Standards 从静态规范变成真正生效的集群安全门禁。