
容器与云原生 / 系统课时
资源请求与限制
资源请求与限制
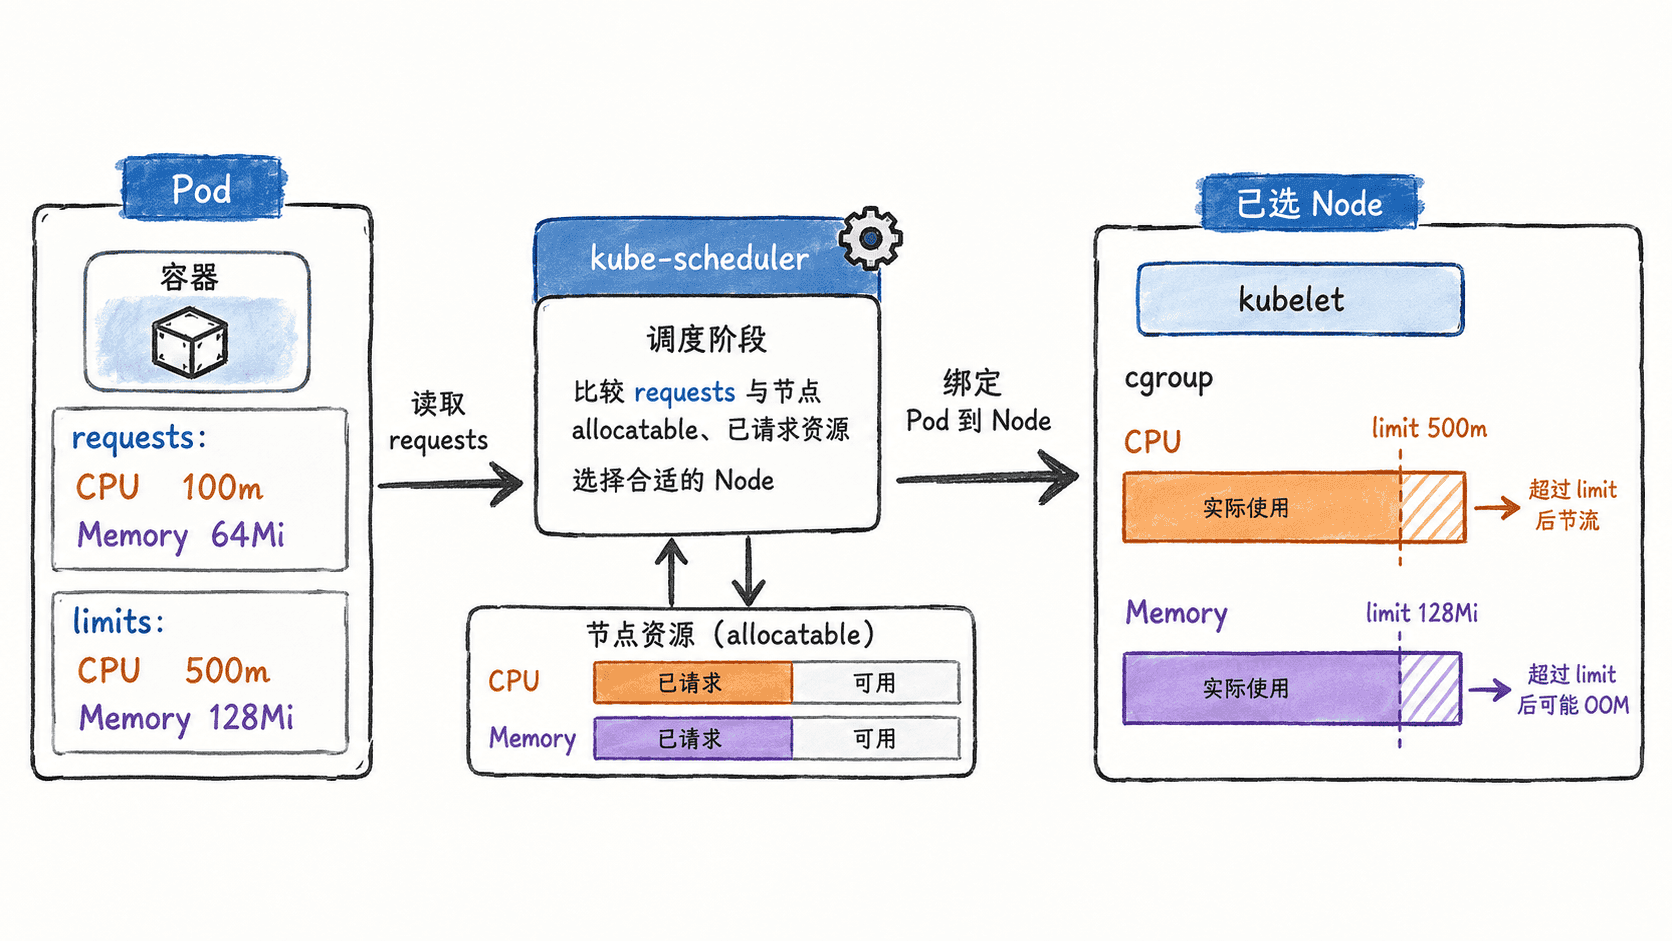
requests 和 limits 决定了 Pod 在调度阶段如何占用资源预算,以及容器运行后最多能使用多少 CPU 和内存。本节用一个可直接部署的 Pod 配置把两者拆开验证,并解释 CPU 限流与内存超限的不同结果。
学习目标
- 能为容器正确配置 CPU、内存的
requests与limits - 能解释调度器为什么主要依据
requests判断节点是否放得下 Pod - 能区分 CPU 达到限制后的节流与内存超过限制后的 OOM 风险
requests 决定调度预算
requests 表示容器希望获得的资源基线。调度器选择节点时,会把 Pod 中各容器的资源请求计入节点已请求资源,判断剩余可分配资源是否足够。它衡量的是调度承诺,而不是容器此刻真实使用量。
CPU 可以写成核数或毫核,例如 100m 等于 0.1 个 CPU;内存常用 Mi、Gi。如果一个 Pod 请求 500m CPU 和 256Mi 内存,即使应用当前几乎空闲,调度时仍按这些请求参与容量计算。
limits 约束运行上限
limits 不等于调度预留,它描述容器运行时允许使用的上界。CPU 和内存达到上限时的表现不同:CPU 属于可压缩资源,容器持续争用超过 CPU limit 时通常会被节流;内存不可压缩,进程使用量超过 memory limit 时可能被 OOM 终止,容器随后是否重启取决于 Pod 的重启策略和控制器。
配置并验证资源值
下面创建一个单容器 Pod。它请求 100m CPU 和 64Mi 内存,同时把运行上限设置为 500m CPU 和 128Mi 内存。
apiVersion: v1
kind: Pod
metadata:
  name: resource-demo
spec:
  containers:
    - name: web
      image: nginx:alpine
      resources:
        requests:
          cpu: 100m
          memory: 64Mi
        limits:
          cpu: 500m
          memory: 128Mi
将内容保存为 resource-demo.yaml,首次创建并读取实际生效的四个值:
kubectl create -f resource-demo.yaml
kubectl get pod resource-demo -o jsonpath='{.spec.containers[0].resources.requests.cpu}{" "}{.spec.containers[0].resources.requests.memory}{" "}{.spec.containers[0].resources.limits.cpu}{" "}{.spec.containers[0].resources.limits.memory}{"\n"}'
预期结果:
pod/resource-demo created
100m 64Mi 500m 128Mi
如果集群配置了 LimitRange 等准入策略,服务器可能补充或限制资源字段,因此排查时应以 API 中实际保存的 Pod 配置为准,而不是只看本地 YAML。
选择合理的请求与限制
请求值应接近工作负载在正常负载下稳定需要的资源,而不是拍脑袋设置极小值;限制值则要给突发留出空间,同时防止单个容器无限占用节点。CPU 密集型服务可以让 limit 高于 request,以允许空闲时突发;内存型服务则应特别关注峰值、缓存和运行时堆大小,避免限制过紧造成 OOM。
requests 解决“这个 Pod 应该调度到哪里、需要预留多少容量”,limits 解决“运行后最多能使用多少”。把这两个问题分开设置,才能同时获得可预测的调度和受控的运行边界。