
容器与云原生 / 系统课时
使用 Secret 管理敏感数据
使用 Secret 管理敏感数据
Secret 解决的是“敏感值如何进入 Pod,而不是写死在镜像或普通配置里”的问题。本节会创建两种 Secret,把同一凭据分别作为环境变量和文件注入容器,并用一次解码实验确认:Base64 只是编码,真正的机密性还依赖访问控制与静态加密。
学习目标
- 能根据用途选择
Opaque、kubernetes.io/basic-auth、kubernetes.io/tls等 Secret 类型。 - 能用
stringData创建 Secret,并通过环境变量或只读卷把指定键注入容器。 - 能区分 Base64 编码与 etcd 静态加密,避免把“不可读”误判为“已加密”。
选择 Secret 类型
Secret 的 type 表达数据用途。Opaque 适合应用自定义键值;kubernetes.io/basic-auth 约定用户名和密码;kubernetes.io/tls 约定 tls.crt 与 tls.key;kubernetes.io/dockerconfigjson 用于镜像仓库认证。标准类型不仅让意图更清晰,有些类型还会检查必须存在的键或数据格式。:contentReference[oaicite:0]{index=0}
下面一次创建一个通用 Secret 和一个 Basic Auth Secret。stringData 可以直接接收字符串,API Server 写入对象时会把这些值合并到 data 中;示例凭据仅用于实验,生产环境不要把真实 Secret 清单提交到代码仓库。:contentReference[oaicite:1]{index=1}
kubectl apply -f - <<'EOF'
apiVersion: v1
kind: Secret
metadata:
  name: app-credentials
type: Opaque
stringData:
  username: demo-user
  password: demo-password
EOF

kubectl apply -f - <<'EOF'
apiVersion: v1
kind: Secret
metadata:
  name: basic-auth
type: kubernetes.io/basic-auth
stringData:
  username: demo-user
  password: demo-password
EOF

kubectl get secret app-credentials basic-auth   -o custom-columns='NAME:.metadata.name,TYPE:.type'
首次执行的预期输出:
secret/app-credentials created
secret/basic-auth created
NAME              TYPE
app-credentials   Opaque
basic-auth        kubernetes.io/basic-auth
若对象已经存在,前两行可能显示 configured 或 unchanged,这不影响类型验证。
把 Secret 注入容器
Pod 不需要自己调用 Kubernetes API 读取 Secret。可以把某个键绑定到环境变量,也可以把整个 Secret 作为只读卷挂载。环境变量适合启动时读取一次的配置;文件方式更容易配合权限控制和后续轮换,但应用仍要决定何时重新读取文件。
下面的 Pod 把 username 注入 DB_USER,同时把 Secret 的全部键挂载到 /etc/credentials。容器只验证密码文件存在,不把敏感值打印到日志。
kubectl apply -f - <<'EOF'
apiVersion: v1
kind: Pod
metadata:
  name: secret-demo
spec:
  restartPolicy: Never
  containers:
    - name: app
      image: busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
      env:
        - name: DB_USER
          valueFrom:
            secretKeyRef:
              name: app-credentials
              key: username
      volumeMounts:
        - name: credentials
          mountPath: /etc/credentials
          readOnly: true
  volumes:
    - name: credentials
      secret:
        secretName: app-credentials
        defaultMode: 0400
EOF

kubectl wait --for=condition=Ready pod/secret-demo --timeout=90s
预期输出:
pod/secret-demo created
pod/secret-demo condition met
再检查环境变量和文件是否都已注入:
kubectl exec secret-demo -- sh -c 'printf "DB_USER=%s\n" "$DB_USER"; test -s /etc/credentials/password && echo "password-file=present"'预期输出:
DB_USER=demo-user
password-file=present
Secret 卷中的内容只会投射给声明使用它的 Pod;当 Secret 被更新时,普通 Secret 卷会以最终一致的方式更新文件,但使用 subPath 的挂载不会自动收到更新。:contentReference[oaicite:2]{index=2}
区分编码与加密
Secret 的 data 字段要求 Base64 编码,这只是把二进制或文本转换成可传输字符串,不提供机密性。下面把刚才的密码字段取出并解码,能够恢复原文,这正说明“看起来不像明文”并不等于“被加密”。:contentReference[oaicite:3]{index=3}
kubectl get secret app-credentials -o jsonpath='{.data.password}' | base64 -d
echo
预期输出:
demo-password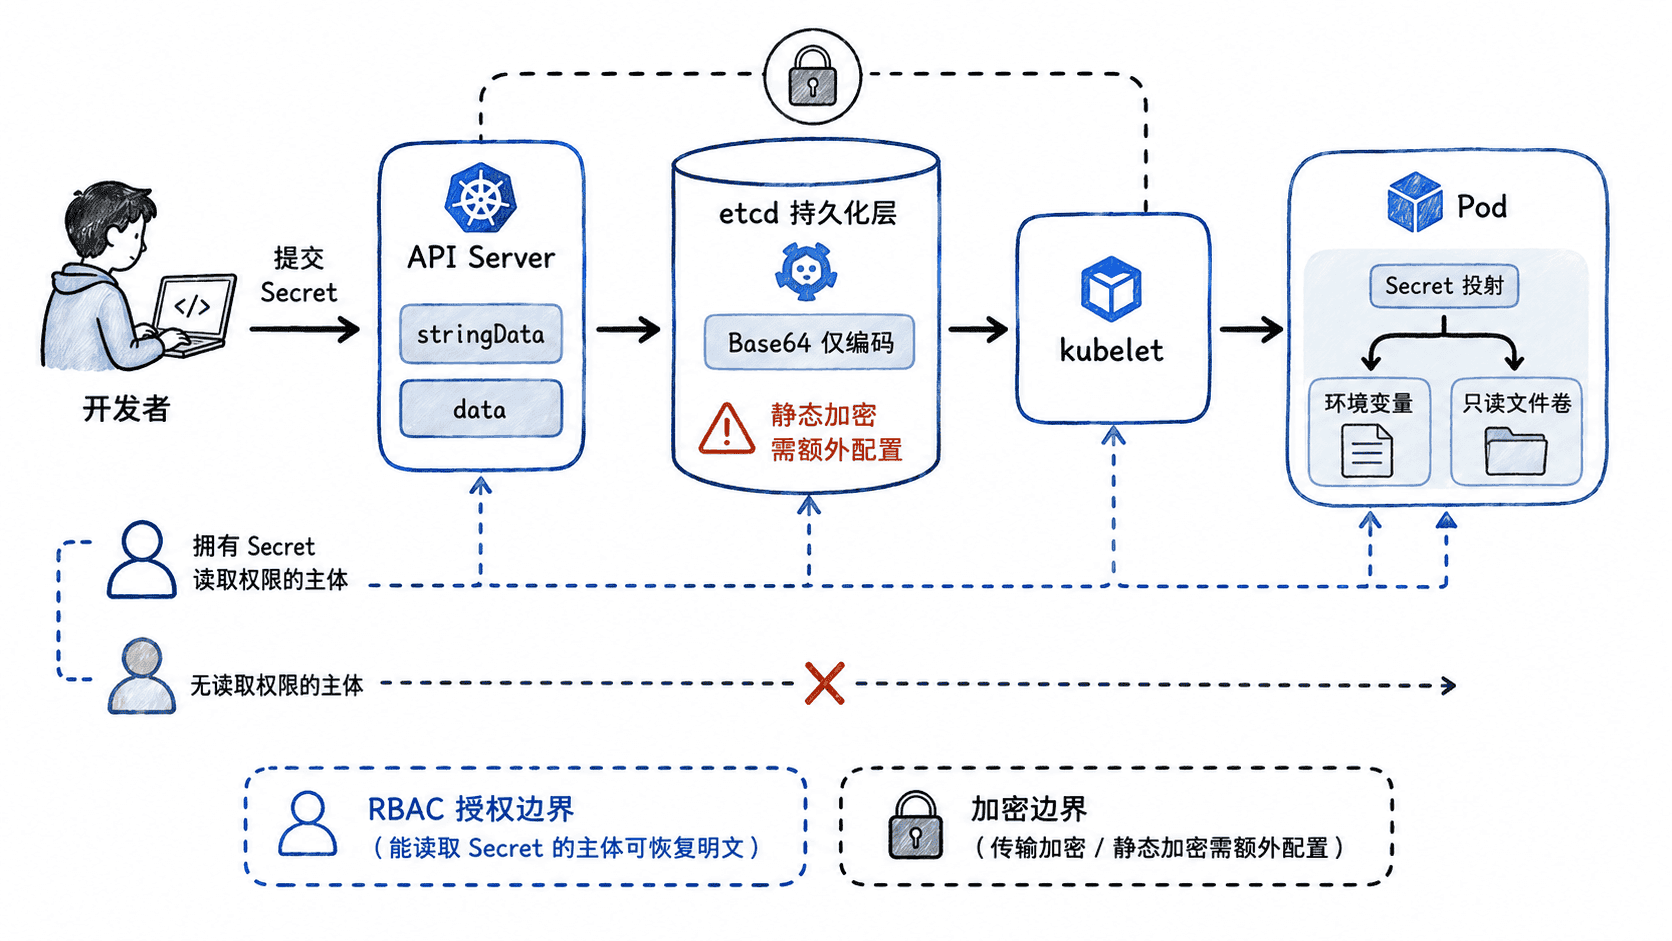
Kubernetes 支持对 API 数据配置静态加密,但默认的 identity 提供者不提供静态机密性;也就是说,不能仅因为资源类型叫 Secret 就假设 etcd 中一定是加密保存。生产集群应显式配置静态加密,并保护加密密钥。:contentReference[oaicite:4]{index=4}
控制生产环境的暴露面
Secret 的安全性最终取决于“谁能读、值在哪里出现、应用如何处理”。RBAC 应按最小权限授予 get,谨慎开放 list 和 watch;应用读取后也不要把凭据写入日志、异常堆栈或诊断页面。对于需要频繁轮换的凭据,优先考虑文件投射并让应用支持重新读取,或接入专门的外部密钥管理方案。:contentReference[oaicite:5]{index=5}
使用 Secret 的关键不是“把字符串藏起来”,而是把敏感值从镜像和普通配置中分离出来,再用最小权限、静态加密、受控注入和安全轮换共同构成保护链路。