
容器与云原生 / 系统课时
规划集群拓扑
规划集群拓扑
在执行 kubeadm init 之前,先把节点职责、地址和三类网络边界固定下来。本文给出一份可落地的拓扑规划方法,并用示例清单检查 API Server 入口与各网段是否冲突,避免部署后再返工。
学习目标
- 能确定控制节点、工作节点及其稳定主机名和地址。
- 能选择不冲突的节点网段、Pod 网段与 Service 网段。
- 能为 API Server 设计稳定入口,并把规划映射到 kubeadm 参数。
先定节点职责和稳定入口
学习或临时实验可以从 1 个控制节点开始;需要高可用时,通常使用多个控制节点,并在它们前面提供负载均衡器或虚拟 IP。无论规模如何,节点主机名和节点地址都应稳定且唯一,避免重启或 DHCP 变化后出现证书、节点注册和排障困难。
| 对象 | 示例 | 规划要点 |
|---|---|---|
| API Server 入口 | k8s-api.example.internal:6443 |
客户端和新增控制节点使用的稳定地址 |
| 控制节点 | cp-01 / 192.168.56.11 |
运行控制平面组件 |
| 工作节点 | worker-01 / 192.168.56.21 |
承载业务 Pod |
| 节点网段 | 192.168.56.0/24 |
主机真实可达网络 |
| Pod 网段 | 10.244.0.0/16 |
分配给 Pod 的地址空间 |
| Service 网段 | 10.96.0.0/12 |
分配 ClusterIP 的虚拟地址空间 |
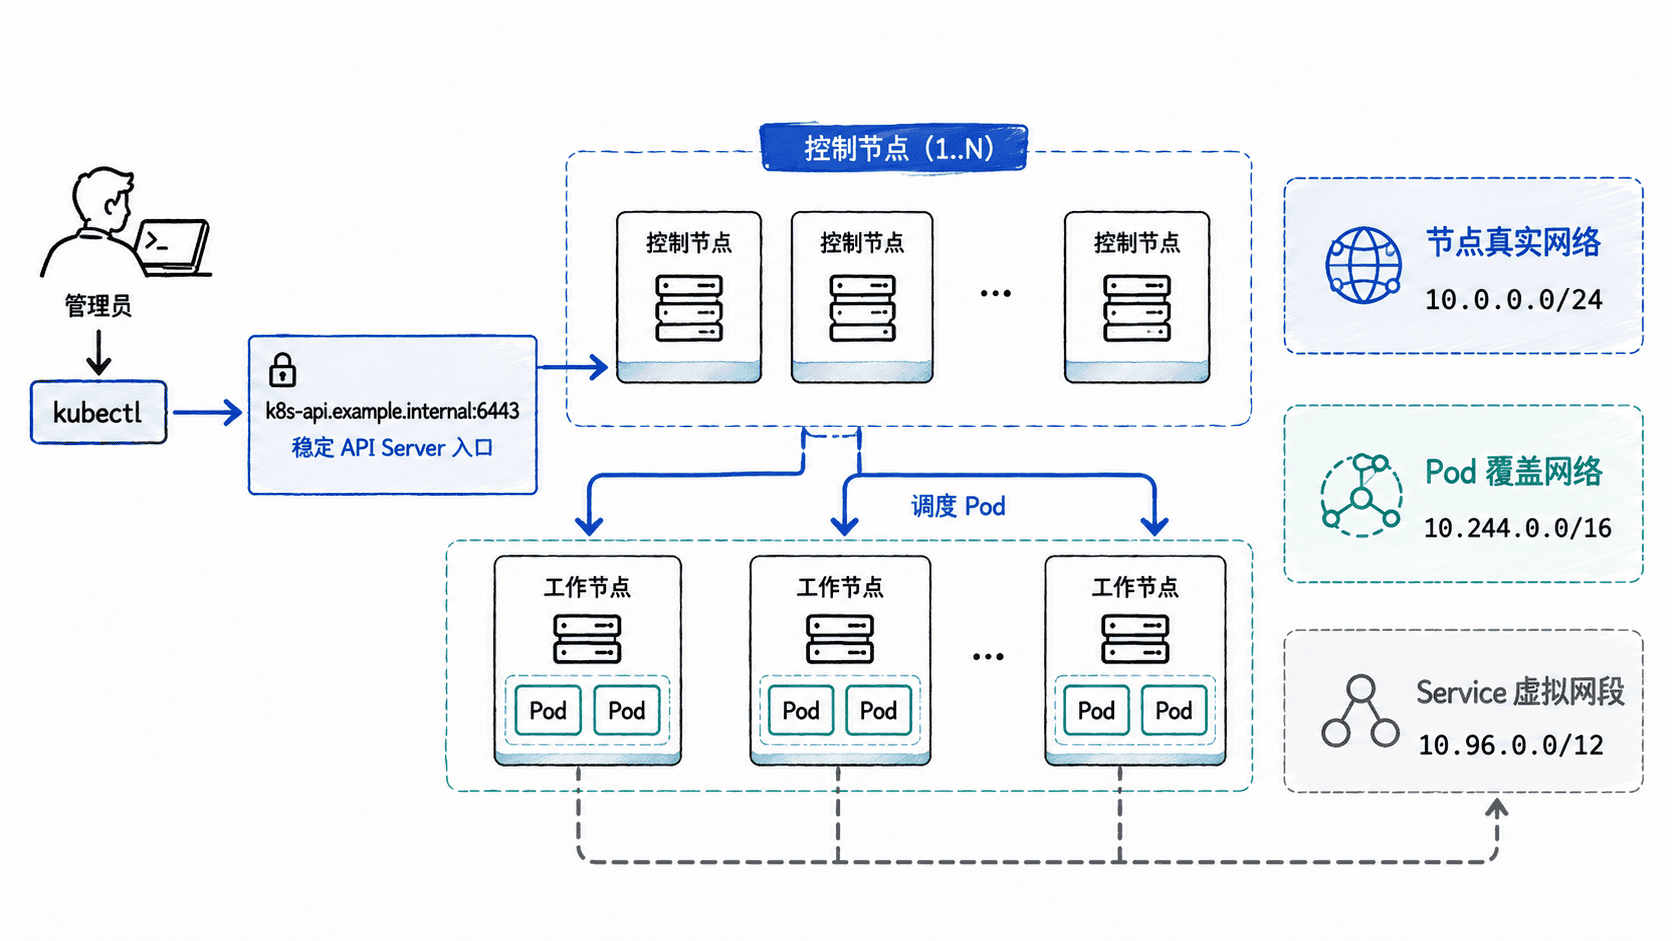
划分三个不能冲突的地址空间
节点网段必须来自现有机房、云 VPC 或实验网络;Pod 和 Service 网段则由集群规划决定。三者不能互相重叠,也不应与公司 VPN、跨地域路由或将来需要访问的外部私网冲突,否则请求可能被错误路由到本机、Pod 或 Service。
下面是一份仅用于规划的清单,不是可直接传给 kubeadm 的配置文件:
apiServerEndpoint: k8s-api.example.internal:6443
nodes:
  controlPlane:
    - hostname: cp-01
      address: 192.168.56.11
  workers:
    - hostname: worker-01
      address: 192.168.56.21
network:
  nodeCIDR: 192.168.56.0/24
  podCIDR: 10.244.0.0/16
  serviceCIDR: 10.96.0.0/12
这份清单的作用是固定设计输入。真正编写 kubeadm 配置时,稳定 API 入口对应 controlPlaneEndpoint,Pod 网段对应 networking.podSubnet,Service 网段对应 networking.serviceSubnet;每个控制节点自己的监听地址则应使用该节点的真实地址。
检查网段是否重叠
在确定网段后,可以先用 Python 标准库做一次机械校验,避免仅靠肉眼比较 CIDR:
python3 - <<'PY'
import ipaddress

networks = {
    "node": ipaddress.ip_network("192.168.56.0/24"),
    "pod": ipaddress.ip_network("10.244.0.0/16"),
    "service": ipaddress.ip_network("10.96.0.0/12"),
}

names = list(networks)
for i, left in enumerate(names):
    for right in names[i + 1:]:
        state = "overlap" if networks[left].overlaps(networks[right]) else "no-overlap"
        print(f"{left} vs {right}: {state}")
PY
预期输出:
node vs pod: no-overlap
node vs service: no-overlap
pod vs service: no-overlap
若出现 overlap,应在安装前重新分配地址空间。这个检查只能验证规划中的三个 CIDR;还要与现有 VPC、VPN 和数据中心路由表核对,防止与集群外网络冲突。
固定 API Server 的访问方式
单控制节点实验环境可以暂时把入口直接解析到该节点地址;高可用环境应让 controlPlaneEndpoint 指向负载均衡器或虚拟 IP,而不是某一台控制节点。这样后续增加、替换控制节点时,客户端和证书使用的入口不需要变化。
完成规划时,至少应留下节点清单、稳定 API 入口、三个网段以及这些地址与现有网络不冲突的证据。做到这些,再进入 kubeadm 初始化,后续的证书、CNI 和节点加入参数才有稳定基础。