
容器与云原生 / 系统课时
管理项目配置与凭据
管理项目配置与凭据
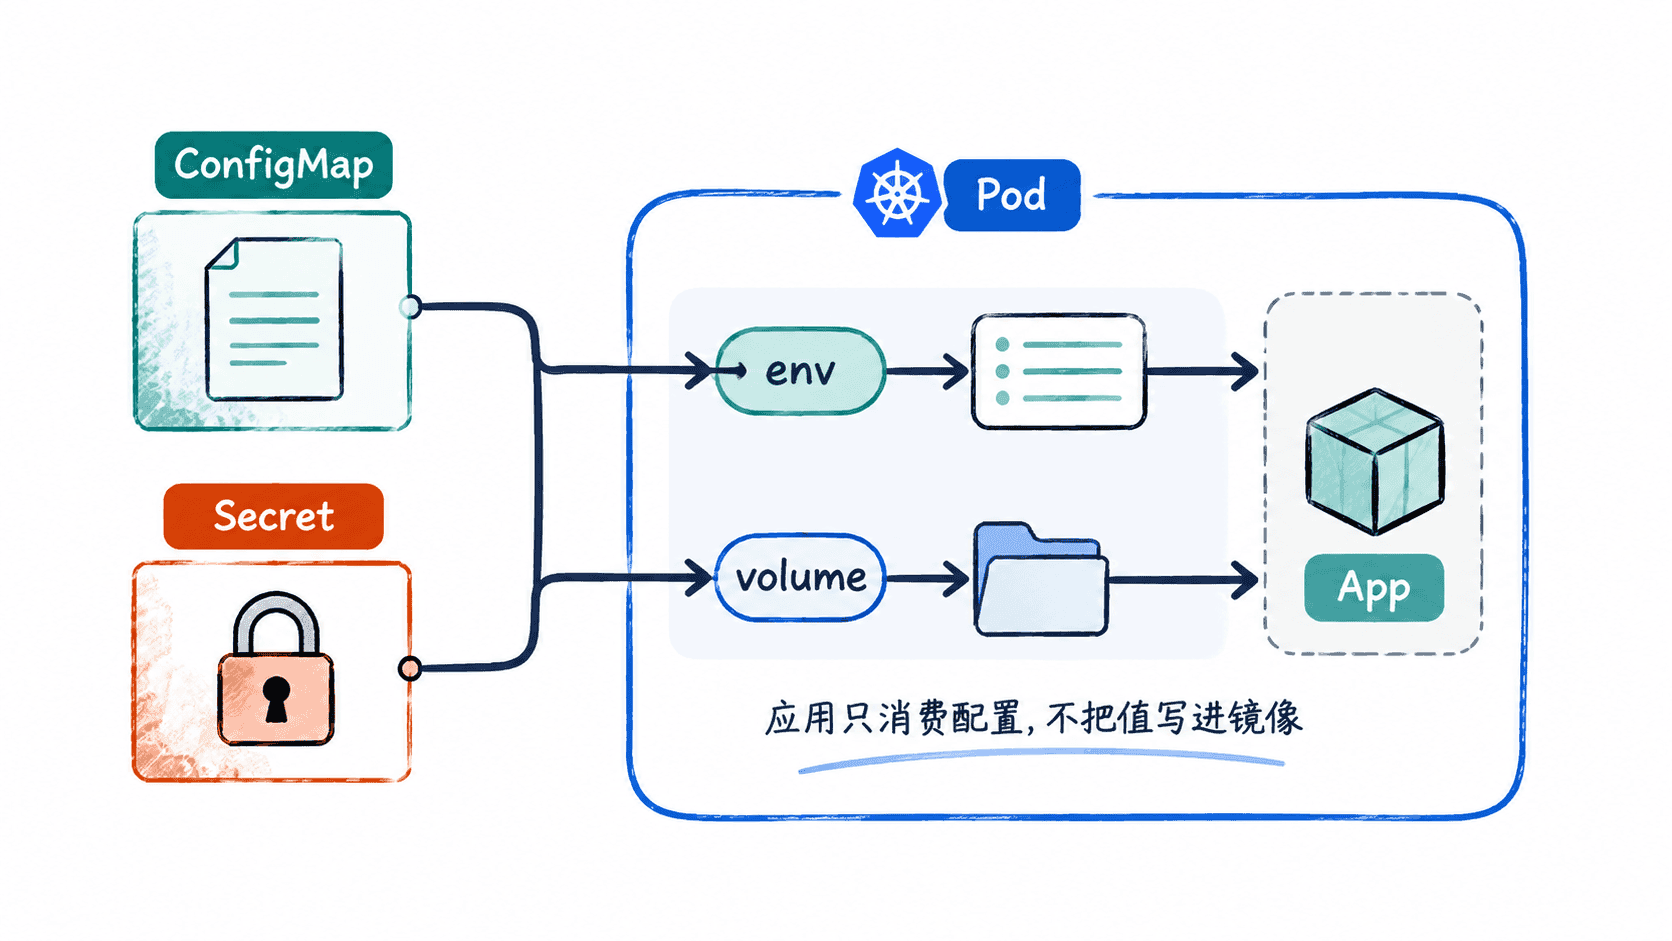
微服务上线时,镜像应保持不变,把环境差异和访问凭据放到 Kubernetes 对象中管理。本节用 ConfigMap 保存普通配置、用 Secret 保存敏感值,并把它们注入工作负载,最后验证容器实际拿到的内容。
学习目标
- 能判断哪些值应进入 ConfigMap,哪些值必须进入 Secret。
- 能通过环境变量把配置与凭据注入 Pod。
- 能验证注入结果,并识别 Secret 存储与配置更新的关键边界。
划分配置与凭据
ConfigMap 适合保存不敏感、可公开给工作负载读取的运行参数,例如环境名、服务地址、功能开关。Secret 用于数据库用户名、密码、令牌、证书等敏感值。两者都应独立于镜像,这样同一个镜像可以在不同环境中复用。
| 内容 | 推荐对象 | 示例 |
|---|---|---|
| 普通运行参数 | ConfigMap | APP_ENV、DB_HOST、DB_PORT |
| 访问凭据 | Secret | DB_USER、DB_PASSWORD、API Token |
| 结构化配置文件 | ConfigMap 或 Secret 挂载卷 | application.yaml、证书文件 |
创建并注入配置
下面示例用一个 BusyBox Pod 模拟业务容器,通过 envFrom 一次性导入 ConfigMap 与 Secret。把内容保存为 app-config.yaml 后即可应用。示例密码仅用于本地实验,生产环境不要把明文 Secret 清单直接提交到代码仓库。
apiVersion: v1
kind: ConfigMap
metadata:
  name: app-config
data:
  APP_ENV: production
  DB_HOST: mysql.default.svc.cluster.local
  DB_PORT: "3306"
---
apiVersion: v1
kind: Secret
metadata:
  name: app-secret
type: Opaque
stringData:
  DB_USER: app_user
  DB_PASSWORD: change-me
---
apiVersion: v1
kind: Pod
metadata:
  name: config-probe
spec:
  containers:
    - name: probe
      image: busybox:1.36
      command: ["sh", "-c", "sleep 3600"]
      envFrom:
        - configMapRef:
            name: app-config
        - secretRef:
            name: app-secret
配置生效后,Pod 启动时会把两个对象中的键转换为环境变量。执行创建命令:
kubectl apply -f app-config.yaml预期结果(首次创建):
configmap/app-config created
secret/app-secret created
pod/config-probe created
验证容器拿到的配置
先等待 Pod 就绪,再读取非敏感变量,并只检查密码是否存在而不直接打印密码内容。
kubectl wait --for=condition=Ready pod/config-probe --timeout=60s
kubectl exec config-probe -- sh -c 'printf "APP_ENV=%s\nDB_HOST=%s\n" "$APP_ENV" "$DB_HOST"; test -n "$DB_PASSWORD" && echo DB_PASSWORD=loaded'
预期输出:
pod/config-probe condition met
APP_ENV=production
DB_HOST=mysql.default.svc.cluster.local
DB_PASSWORD=loaded
Secret 的值在 API 对象中通常以 Base64 形式表示,Base64 只是编码,不等于加密。生产环境还需要结合最小权限 RBAC、etcd 静态加密以及受控的密钥分发流程,避免凭据被无关主体读取。
处理更新与轮换
通过环境变量注入的 ConfigMap 或 Secret 在 Pod 启动时确定,之后修改对象不会自动改变已经运行进程中的环境变量;需要滚动重建 Pod 才能稳定获取新值。通过卷挂载的文件可被 kubelet 更新,但应用是否重新加载取决于自身实现。
因此,普通参数优先考虑可热加载的文件配置;数据库密码、令牌等凭据轮换时,应把“更新 Secret、重启或热加载应用、验证新凭据、再撤销旧凭据”作为一个完整操作窗口,避免新旧值切换期间出现连接失败。