
容器与云原生 / 系统课时
Kubernetes 网络模型
Kubernetes 网络模型
Kubernetes 网络模型解决的是“Pod 如何像独立主机一样互联”。本节从 Pod 独立 IP、跨节点无须业务侧 NAT,以及同一 Pod 内容器共享网络命名空间三个原则出发,建立排查 Service、CNI 与容器连通性问题所需的基础心智模型。
学习目标
- 说清 Pod IP、节点网络与容器网络命名空间之间的关系。
- 理解跨节点 Pod 通信为什么不要求应用自己做地址转换。
- 区分 Pod 直连能力、Service 稳定入口与 NetworkPolicy 访问控制。
网络模型的三条核心原则
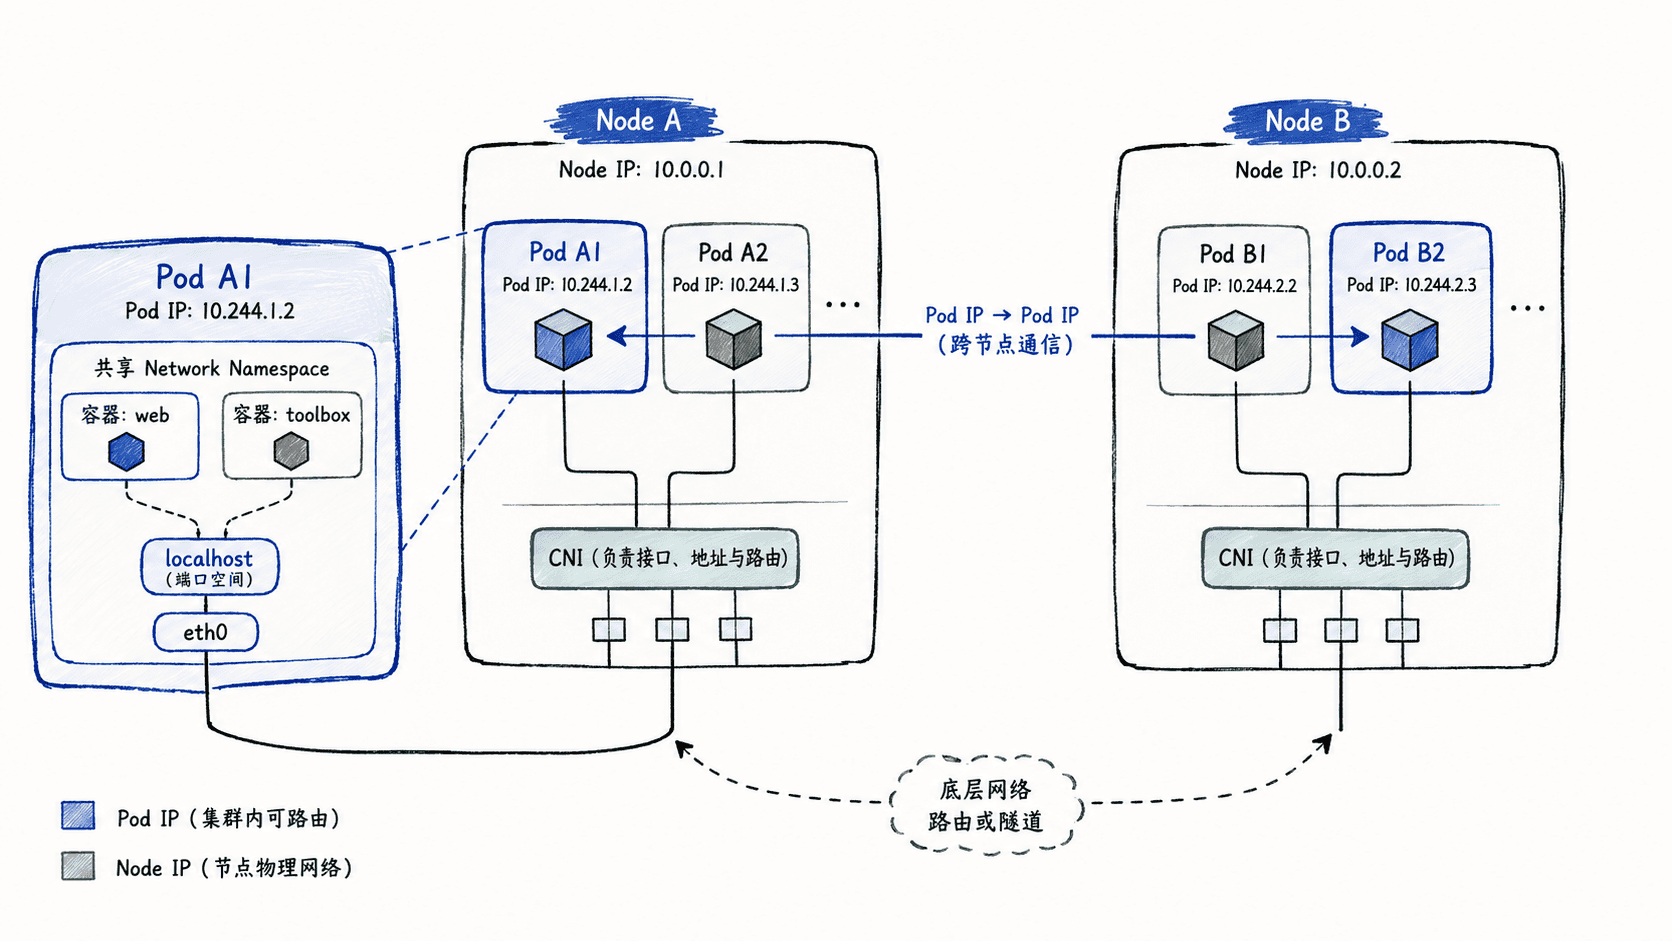
每个普通 Pod 都拥有自己的网络身份,最常见的表现就是一个独立 Pod IP。应用不需要因为目标 Pod 位于另一台节点就改写访问方式;从 Pod 视角看,目标仍然是对方的 Pod IP。
同一 Pod 内的多个容器共享一个网络命名空间,因此共享同一个 Pod IP、同一组网络接口和端口空间,也可以通过 localhost 互相访问。两个容器如果同时监听同一个端口,会产生冲突,这一点与它们是否来自不同镜像无关。
跨节点“直连”描述的是 Kubernetes 要提供的通信语义,并不意味着底层一定是二层直通。CNI 实现可以使用主机路由、云网络、隧道封装或其他方式,只要 Pod 之间不需要由业务代码感知并处理节点级 NAT。
用一个 Pod 验证共享网络命名空间
可以用两个容器组成一个 Pod:nginx 监听 80 端口,toolbox 不暴露服务。因为它们共享网络命名空间,toolbox 访问自己的 127.0.0.1:80,实际会命中同 Pod 内的 nginx。
将下面配置保存为 shared-net.yaml。
apiVersion: v1
kind: Pod
metadata:
  name: shared-net
spec:
  containers:
    - name: web
      image: nginx:1.27-alpine
      ports:
        - containerPort: 80
    - name: toolbox
      image: busybox:1.36
      command:
        - sh
        - -c
        - while true; do sleep 3600; done
应用后查看 Pod IP,并从 toolbox 通过回环地址访问 nginx。
kubectl apply -f shared-net.yaml
kubectl wait --for=condition=Ready pod/shared-net --timeout=120s
kubectl get pod shared-net -o custom-columns='NAME:.metadata.name,POD_IP:.status.podIP'
kubectl exec shared-net -c toolbox -- wget -qO- http://127.0.0.1 | head -n 1
预期输出
pod/shared-net created
pod/shared-net condition met
NAME         POD_IP
shared-net   <IP>
<!DOCTYPE html>
<IP> 由集群网络分配,实际值会不同。这个实验验证的是“同 Pod 共享网络”,不是跨节点连通性;跨节点路径由集群的 CNI 与底层网络共同完成。
CNI 在跨节点通信中做什么
容器运行时创建 Pod 沙箱后,节点会按集群配置调用 CNI 相关组件,为 Pod 准备网络接口、分配地址,并建立必要的路由或转发规则。不同集群的实现细节可能完全不同,但向上暴露的仍是统一的 Pod 网络语义。
因此,排查跨节点不通时不要只盯着应用端口。先确认源、目标 Pod IP 是否正确,再检查节点间路由或隧道、CNI 组件状态以及 NetworkPolicy。若同节点正常、跨节点失败,问题往往更接近节点间数据路径,而不是容器内的 localhost。
Pod IP、Service 与 NetworkPolicy 的边界
Pod IP 适合表达“当前这个 Pod 实例”,但 Pod 重建后 IP 可能变化,所以长期服务发现通常交给 Service。Service 提供稳定虚拟入口并把流量转发到后端 Pod,它是稳定寻址层,不是 Pod 与 Pod 通信成立的前提。
NetworkPolicy 则负责限制允许哪些流量通过。网络模型说明集群应具备 Pod 间可达能力,但策略可以在此基础上主动拒绝部分连接。另一个常见例外是 hostNetwork: true:这类 Pod 直接使用节点网络命名空间,不能再按普通独立 Pod 网络来推断。
理解这三层后,排障时可以先问清“目标地址是谁、底层路径是否可达、策略是否放行”,再判断问题属于 Pod 网络、Service 转发还是访问控制,避免把所有网络故障都归因于 CNI。