
容器与云原生 / 系统课时
使用 HTTPRoute 发布服务
使用 HTTPRoute 发布服务
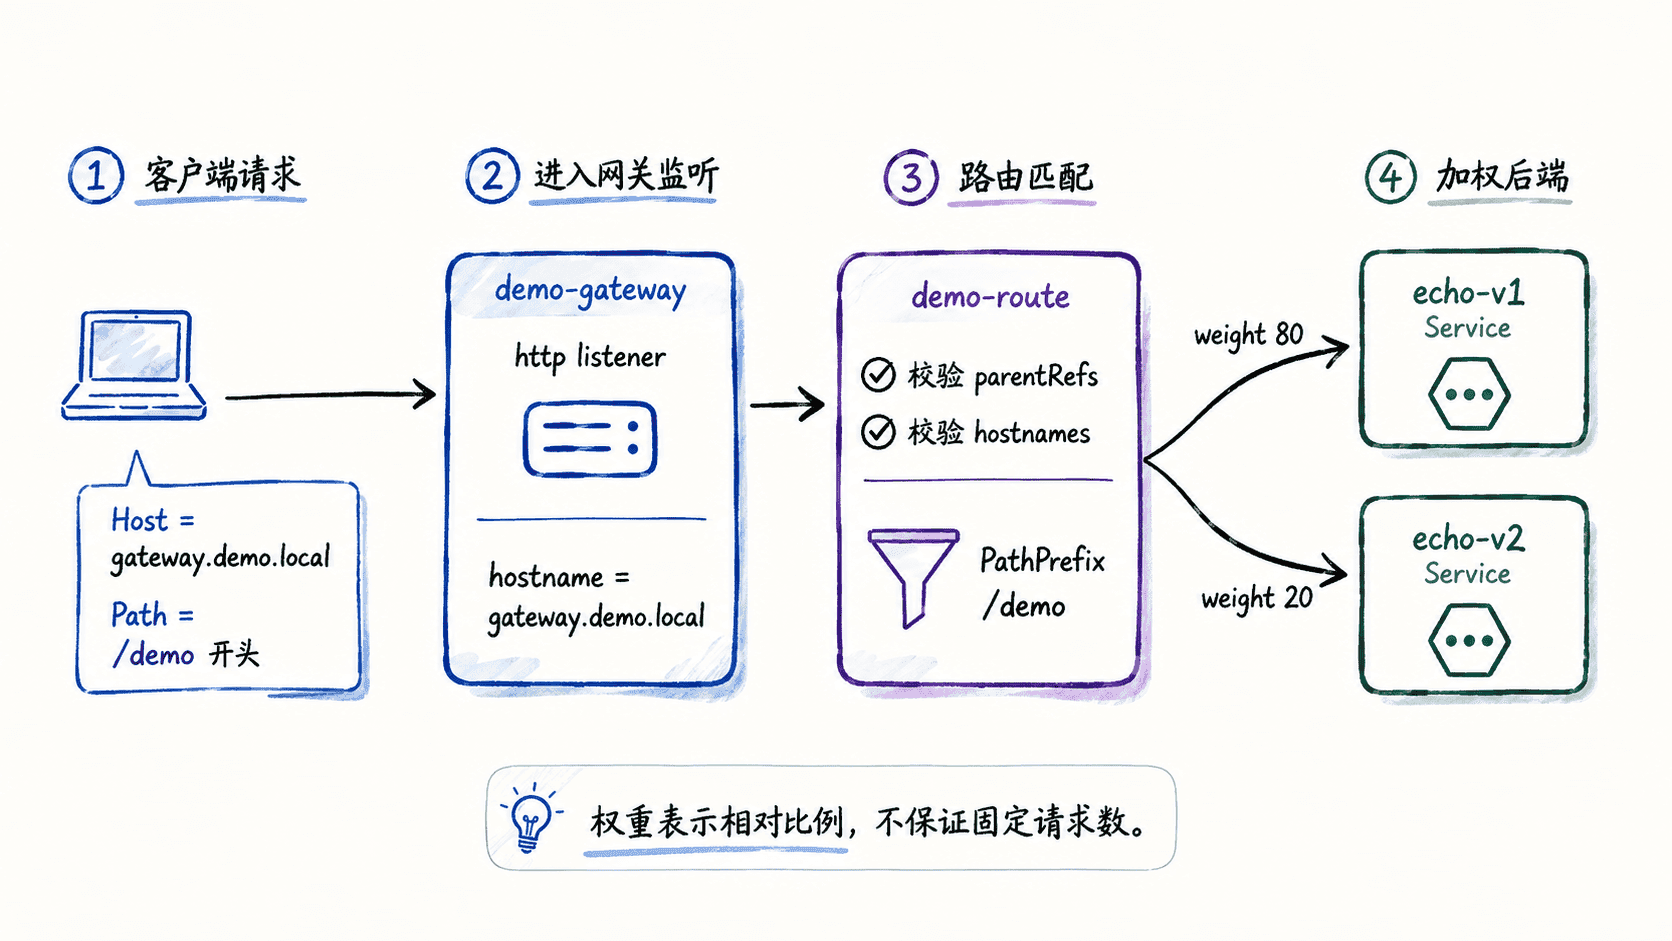
本篇用一个可复现示例把两个后端服务挂到同一个 Gateway:只接收 gateway.demo.local 的 /demo 请求,并按 80:20 权重分流到两个 Service。完成后你会得到一套可验证域名、路径和多后端转发行为的最小配置。
学习目标
- 创建 HTTP Gateway,并让 HTTPRoute 正确挂载到监听器。
- 同时配置域名匹配与路径前缀匹配。
- 使用
backendRefs.weight做多后端分流并验证 Route 状态。
发布前检查
本示例假设集群已经安装某个 Gateway API 控制器,并至少存在一个被接受的 GatewayClass。先确认这一点。
kubectl get gatewayclass预期输出
NAME              CONTROLLER              ACCEPTED   AGE
<GATEWAY_CLASS>   <CONTROLLER_NAME>       True       <VALUE>
实际名称和年龄会不同。如果没有任何 GatewayClass,或 ACCEPTED 不是 True,先完成控制器安装或修复,再继续下面的发布。
创建两个后端和入口规则
下面的命令自动选取列表中的第一个 GatewayClass,然后创建两个 BusyBox HTTP 后端、对应 Service、一个 Gateway 和一个 HTTPRoute。若集群里有多个 GatewayClass,应先把 GATEWAY_CLASS 改为你明确要使用的 Class 名称。
GATEWAY_CLASS="$(kubectl get gatewayclass -o jsonpath='{.items[0].metadata.name}')"
test -n "$GATEWAY_CLASS" || { echo "no GatewayClass found"; exit 1; }

kubectl apply -f - <<EOF
apiVersion: apps/v1
kind: Deployment
metadata:
  name: echo-v1
spec:
  replicas: 2
  selector:
    matchLabels:
      app: echo-v1
  template:
    metadata:
      labels:
        app: echo-v1
    spec:
      containers:
        - name: http
          image: busybox:1.36
          command: ["sh", "-c"]
          args:
            - mkdir -p /www/demo && echo v1 > /www/demo/index.html && httpd -f -p 8080 -h /www
          ports:
            - containerPort: 8080
---
apiVersion: v1
kind: Service
metadata:
  name: echo-v1
spec:
  selector:
    app: echo-v1
  ports:
    - port: 80
      targetPort: 8080
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: echo-v2
spec:
  replicas: 2
  selector:
    matchLabels:
      app: echo-v2
  template:
    metadata:
      labels:
        app: echo-v2
    spec:
      containers:
        - name: http
          image: busybox:1.36
          command: ["sh", "-c"]
          args:
            - mkdir -p /www/demo && echo v2 > /www/demo/index.html && httpd -f -p 8080 -h /www
          ports:
            - containerPort: 8080
---
apiVersion: v1
kind: Service
metadata:
  name: echo-v2
spec:
  selector:
    app: echo-v2
  ports:
    - port: 80
      targetPort: 8080
---
apiVersion: gateway.networking.k8s.io/v1
kind: Gateway
metadata:
  name: demo-gateway
spec:
  gatewayClassName: ${GATEWAY_CLASS}
  listeners:
    - name: http
      protocol: HTTP
      port: 80
      hostname: gateway.demo.local
---
apiVersion: gateway.networking.k8s.io/v1
kind: HTTPRoute
metadata:
  name: demo-route
spec:
  parentRefs:
    - name: demo-gateway
      sectionName: http
  hostnames:
    - gateway.demo.local
  rules:
    - matches:
        - path:
            type: PathPrefix
            value: /demo
      backendRefs:
        - name: echo-v1
          port: 80
          weight: 80
        - name: echo-v2
          port: 80
          weight: 20
EOF
预期输出
deployment.apps/echo-v1 created
service/echo-v1 created
deployment.apps/echo-v2 created
service/echo-v2 created
gateway.gateway.networking.k8s.io/demo-gateway created
httproute.gateway.networking.k8s.io/demo-route created如果资源已存在,kubectl 可能显示 configured 或 unchanged,这同样表示清单已经被接受。
验证 Gateway 与 Route 状态
先等待两个后端 Deployment 就绪,再检查 Gateway 是否已被编程,以及 HTTPRoute 是否被接受并成功解析后端引用。
kubectl rollout status deployment/echo-v1 --timeout=120s
kubectl rollout status deployment/echo-v2 --timeout=120s
kubectl get gateway demo-gateway -o jsonpath='{.status.conditions[?(@.type=="Programmed")].status}{"\n"}'
kubectl get httproute demo-route -o jsonpath='{.status.parents[0].conditions[?(@.type=="Accepted")].status}{" "}{.status.parents[0].conditions[?(@.type=="ResolvedRefs")].status}{"\n"}'
预期输出
deployment "echo-v1" successfully rolled out
deployment "echo-v2" successfully rolled out
True
True True
如果 Gateway 不是 Programmed=True,问题通常还停留在 GatewayClass、监听器或基础设施层;如果 Route 的 Accepted 或 ResolvedRefs 不是 True,应查看 kubectl describe httproute demo-route 中的条件原因,再检查父 Gateway、端口和 Service 名称。
验证域名、路径与权重分流
控制器准备好入口地址后,可以直接读取 Gateway 地址,并使用 Host 请求头模拟域名访问。下面连续请求 50 次,再统计两个版本的返回次数。
GATEWAY_ADDRESS="$(kubectl get gateway demo-gateway -o jsonpath='{.status.addresses[0].value}')"
test -n "$GATEWAY_ADDRESS" || { echo "gateway address not ready"; exit 1; }

for i in $(seq 1 50); do
  curl -fsS -H 'Host: gateway.demo.local' "http://${GATEWAY_ADDRESS}/demo/"
done | sort | uniq -c
预期输出
<VALUE> v1
<VALUE> v2
两个 <VALUE> 的实际计数会波动,通常会接近 80:20,而不是保证严格等于 40:10。weight 表示相对分配权重,最终观测还会受到请求数量、连接复用和具体实现策略影响。
这里有两层匹配同时生效:Gateway listener 先限制 gateway.demo.local,HTTPRoute 的 hostnames 再声明它愿意处理同一主机名,随后 PathPrefix /demo 只放行对应路径。只有这些条件都满足,请求才会进入加权 backendRefs,因此发布失败时应按 Gateway listener → Route 接受状态 → 匹配规则 → 后端解析的顺序检查。