
容器与云原生 / 系统课时
镜像与供应链安全
镜像与供应链安全
本节把镜像从“能运行的包”升级为“可验证、可追溯的部署制品”:先缩小运行时内容,再执行漏洞门禁,推送私有仓库后固定镜像摘要,最后用 Kubernetes 的仓库凭据拉取指定制品。
学习目标
- 用多阶段构建减少运行镜像中的编译器、包管理器和临时文件
- 在发布前用漏洞扫描结果建立 HIGH、CRITICAL 级别门禁
- 使用镜像摘要和
imagePullSecrets固定部署内容并完成私有仓库认证
把镜像当成可验证制品
供应链安全不是只在 Pod 上加一个安全字段,而是让“源码到运行实例”的每一步都能回答两个问题:当前制品经过了哪些检查,以及集群最终拉取的是否就是通过检查的那一份。生产链路通常应形成“构建最小镜像 → 扫描 → 推送私有仓库 → 记录摘要 → 按摘要部署 → 用凭据拉取”的闭环。
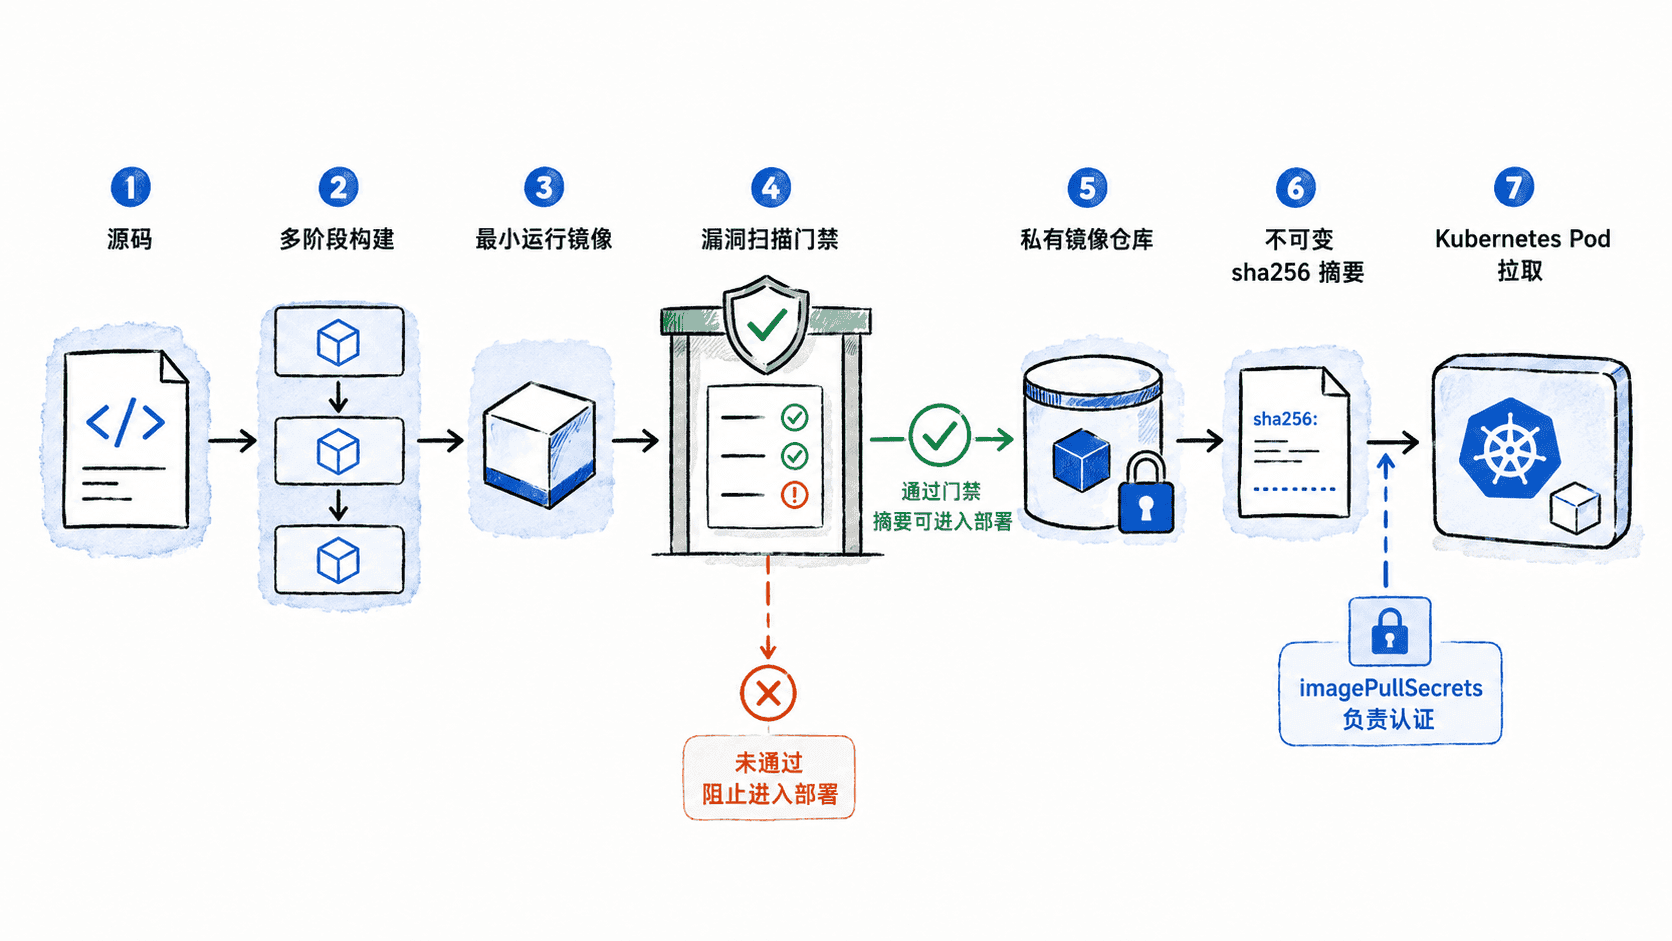
先缩小运行镜像
下面的 Dockerfile 是一个可直接构建的最小示例。第一阶段使用 Go 工具链编译静态二进制,第二阶段从 scratch 开始,只复制运行所需文件;编译器、源码和包管理器都不会进入最终镜像。
# syntax=docker/dockerfile:1
FROM golang:1.26-alpine AS build
WORKDIR /src
RUN printf 'package main\nimport "fmt"\nfunc main(){fmt.Println("supply-chain-demo")}\n' > main.go
RUN CGO_ENABLED=0 go build -trimpath -ldflags="-s -w" -o /out/app main.go

FROM scratch
COPY --from=build /out/app /app
USER 65532:65532
ENTRYPOINT ["/app"]
构建并运行:
docker build -t supply-chain-demo:v1 .
docker run --rm supply-chain-demo:v1
预期输出:
supply-chain-demo多阶段构建的目标不是单纯追求体积更小,而是减少不必要的软件、工具和文件,从而缩小需要维护与扫描的攻击面。生产镜像还应固定基础镜像版本,并定期重建,以吸收上游安全更新。
把漏洞扫描变成发布门禁
安装好 Trivy 后,可以让 HIGH 或 CRITICAL 漏洞直接影响流水线退出码。扫描数据库和镜像内容会变化,因此漏洞数量不是固定值;真正需要固定的是门禁规则。
if trivy image --quiet --severity HIGH,CRITICAL --exit-code 1 supply-chain-demo:v1 > trivy-report.txt; then
  echo "scan gate: PASS"
else
  echo "scan gate: BLOCK"
fi
预期结果:没有命中 HIGH 或 CRITICAL 漏洞时输出:
scan gate: PASS若输出 scan gate: BLOCK,不要绕过门禁直接发布。应先判断问题来自基础镜像、系统包还是应用依赖,再升级或替换依赖并重新构建、重新扫描。扫描是某个时间点的风险判断,已通过的旧镜像也应按策略周期性复扫。
固定摘要并配置私有仓库认证
标签适合表达版本名,但标签指向可以被仓库更新;摘要 sha256:<DIGEST> 用内容哈希标识具体镜像。发布时先把通过扫描的镜像推送到私有仓库,并从推送结果中记录摘要。
REGISTRY='<REGISTRY>'
docker tag supply-chain-demo:v1 "${REGISTRY}/team/supply-chain-demo:v1"
docker push "${REGISTRY}/team/supply-chain-demo:v1"
预期输出中应包含类似摘要行,实际摘要和大小会不同:
v1: digest: sha256:<DIGEST> size: <VALUE>先登录私有仓库,再把本机 Docker 凭据复制为 Kubernetes Secret。Secret 必须与使用它的 Pod 位于同一命名空间。
REGISTRY='<REGISTRY>'
REGISTRY_USER='<REGISTRY_USER>'
REGISTRY_PASSWORD='<REGISTRY_PASSWORD>'
kubectl create namespace supply-chain
printf '%s' "$REGISTRY_PASSWORD" | docker login "$REGISTRY" -u "$REGISTRY_USER" --password-stdin
kubectl create secret generic regcred \
  --from-file=.dockerconfigjson="$HOME/.docker/config.json" \
  --type=kubernetes.io/dockerconfigjson \
  -n supply-chain
首次执行时预期输出:
namespace/supply-chain created
Login Succeeded
secret/regcred created创建 pod.yaml,将镜像写成“仓库路径 + 摘要”,同时引用拉取凭据:
apiVersion: v1
kind: Pod
metadata:
  name: supply-chain-demo
  namespace: supply-chain
spec:
  imagePullSecrets:
    - name: regcred
  containers:
    - name: app
      image: <REGISTRY>/team/supply-chain-demo@sha256:<DIGEST>
      imagePullPolicy: IfNotPresent
      securityContext:
        runAsNonRoot: true
        allowPrivilegeEscalation: false
应用后验证实际运行镜像标识:
kubectl apply -f pod.yaml
kubectl get pod supply-chain-demo -n supply-chain -o jsonpath='{.spec.containers[0].image}{"\n"}'
预期输出:
pod/supply-chain-demo created
<REGISTRY>/team/supply-chain-demo@sha256:<DIGEST>
部署清单一旦记录了通过门禁的摘要,仓库里同名标签后续即使发生变化,也不会把这次发布悄悄替换成另一份内容。这样,最小化、扫描、仓库认证和摘要固定才组成一条可审计的供应链安全路径。