
容器与云原生 / 系统课时
实施项目安全策略
实施项目安全策略
本课把工作负载身份、Kubernetes API 权限、容器运行时约束和 Pod 网络访问放进同一套最小权限策略,让服务只获得完成职责所必需的身份、能力与通信路径。
学习目标
- 为业务 Pod 使用独立 ServiceAccount,并通过 RBAC 限定 API 权限
- 使用 SecurityContext 降低 Root 身份、提权和 Linux capability 风险
- 用 NetworkPolicy 建立默认拒绝,再显式放行业务入口与必要出站访问
明确四层安全边界
示例使用 shop 命名空间中的 checkout 服务,并假设 Deployment 的容器名为 checkout、Pod 标签为 app=checkout。RBAC 只控制 Kubernetes API 权限,SecurityContext 约束容器进程,NetworkPolicy 控制 Pod 网络;三者不能互相替代。
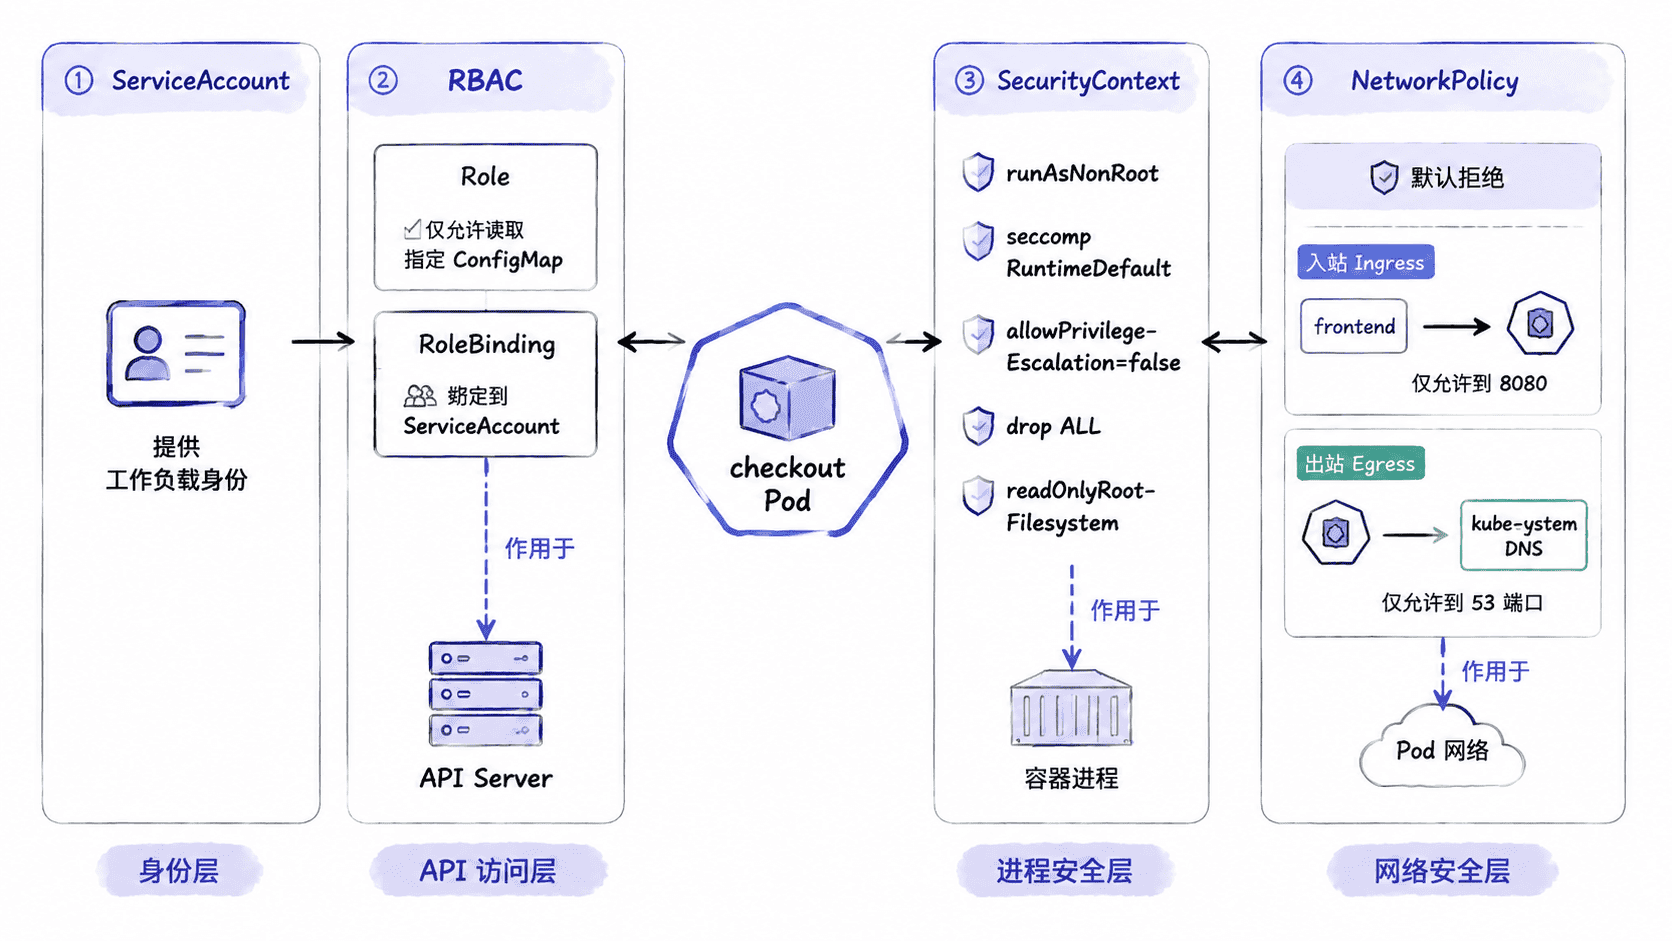
最小权限的关键不是机械开启所有安全字段,而是先确定服务实际需要访问哪些 Kubernetes 对象、容器必须写哪些目录、接受哪些来源的流量,以及必须连接哪些下游目标。
配置身份与最小 RBAC
下面创建独立 ServiceAccount,并通过命名空间级 Role 只允许读取名为 checkout-config 的 ConfigMap。resourceNames 把权限进一步限制到单个对象,因此该身份不能列出全部 ConfigMap,也没有访问 Secret、Pod 或 Deployment 的权限。
# rbac.yaml
apiVersion: v1
kind: List
items:
  - apiVersion: v1
    kind: ServiceAccount
    metadata:
      name: checkout
      namespace: shop
  - apiVersion: rbac.authorization.k8s.io/v1
    kind: Role
    metadata:
      name: checkout-config-reader
      namespace: shop
    rules:
      - apiGroups:
          - ''
        resources:
          - configmaps
        resourceNames:
          - checkout-config
        verbs:
          - get
  - apiVersion: rbac.authorization.k8s.io/v1
    kind: RoleBinding
    metadata:
      name: checkout-config-reader
      namespace: shop
    subjects:
      - kind: ServiceAccount
        name: checkout
        namespace: shop
    roleRef:
      apiGroup: rbac.authorization.k8s.io
      kind: Role
      name: checkout-config-reader
如果应用根本不需要调用 Kubernetes API,应进一步关闭 ServiceAccount token 的自动挂载,而不是因为已经配置 RBAC 就默认把凭据交给容器。
收紧容器运行权限
对现有 Deployment 使用战略合并补丁,把 ServiceAccount 与 Pod、容器级 SecurityContext 一起下发。示例假设应用能够以 UID 10001 运行,并且不需要写根文件系统;若应用必须写临时文件,应为明确目录挂载可写卷,而不是直接取消整个只读根文件系统策略。
# security-patch.yaml
spec:
  template:
    spec:
      serviceAccountName: checkout
      securityContext:
        runAsNonRoot: true
        seccompProfile:
          type: RuntimeDefault
      containers:
        - name: checkout
          securityContext:
            runAsUser: 10001
            runAsGroup: 10001
            allowPrivilegeEscalation: false
            readOnlyRootFilesystem: true
            capabilities:
              drop:
                - ALL
这组字段要求容器以非 Root 用户运行,使用运行时默认 seccomp 配置,禁止通过 setuid 等途径提升权限,并移除默认 Linux capabilities。镜像若依赖 Root、写系统目录或特殊 capability,Pod 可能启动失败,此时应修复镜像或只放回确实需要的能力。
建立默认拒绝的网络策略
NetworkPolicy 是否实际生效取决于集群网络插件是否实现该能力。下面先对 checkout 的入站和出站建立默认拒绝,再显式允许同一命名空间中带 app=frontend 标签的 Pod 访问 TCP 8080,并允许访问 kube-system 中 DNS Pod 的 TCP/UDP 53 端口。
# network-policy.yaml
apiVersion: v1
kind: List
items:
  - apiVersion: networking.k8s.io/v1
    kind: NetworkPolicy
    metadata:
      name: checkout-default-deny
      namespace: shop
    spec:
      podSelector:
        matchLabels:
          app: checkout
      policyTypes:
        - Ingress
        - Egress
  - apiVersion: networking.k8s.io/v1
    kind: NetworkPolicy
    metadata:
      name: checkout-allow-required
      namespace: shop
    spec:
      podSelector:
        matchLabels:
          app: checkout
      policyTypes:
        - Ingress
        - Egress
      ingress:
        - from:
            - podSelector:
                matchLabels:
                  app: frontend
          ports:
            - protocol: TCP
              port: 8080
      egress:
        - to:
            - namespaceSelector:
                matchLabels:
                  kubernetes.io/metadata.name: kube-system
              podSelector:
                matchLabels:
                  k8s-app: kube-dns
          ports:
            - protocol: UDP
              port: 53
            - protocol: TCP
              port: 53
如果业务还需要数据库、消息队列或外部 API,应继续按真实依赖增加出站规则,而不是为了快速恢复访问直接允许所有 Egress。调用方来自其他命名空间时,也应同时使用 namespaceSelector 限定来源范围。
应用并验证权限
kubectl apply -f rbac.yaml
kubectl patch deployment checkout -n shop --type strategic --patch-file security-patch.yaml
kubectl apply -f network-policy.yaml
kubectl rollout status deployment/checkout -n shop
预期输出
serviceaccount/checkout created
role.rbac.authorization.k8s.io/checkout-config-reader created
rolebinding.rbac.authorization.k8s.io/checkout-config-reader created
deployment.apps/checkout patched
networkpolicy.networking.k8s.io/checkout-default-deny created
networkpolicy.networking.k8s.io/checkout-allow-required created
deployment "checkout" successfully rolled out资源已经存在时,created 可能显示为 configured。先使用模拟身份检查 RBAC,确认允许项和拒绝项都符合预期。
kubectl auth can-i get configmap/checkout-config -n shop --as=system:serviceaccount:shop:checkout
kubectl auth can-i list configmaps -n shop --as=system:serviceaccount:shop:checkout
kubectl auth can-i get secrets -n shop --as=system:serviceaccount:shop:checkout
预期结果
yes
no
no
再确认新 Pod 实际引用目标 ServiceAccount,并带有 Pod 级安全上下文。
kubectl get pods -n shop -l app=checkout -o custom-columns=NAME:.metadata.name,SA:.spec.serviceAccountName,NONROOT:.spec.securityContext.runAsNonRoot,SECCOMP:.spec.securityContext.seccompProfile.type预期结果
NAME    SA         NONROOT   SECCOMP
<POD>   checkout   true      RuntimeDefault
NetworkPolicy 的最终验收应从允许和不允许的调用方分别发起真实连接测试,因为对象成功创建只能证明 API 已接受配置,不能证明网络数据面已经执行策略。若策略创建后通信完全不受影响,应优先检查 CNI 能力、Pod 标签、命名空间标签和实际服务端口。
安全策略应始终保持“默认拒绝、按需放行”:身份只绑定必要 Role,容器只保留必要运行能力,网络只开放真实依赖。任何临时放宽都应能对应到明确业务理由,并在问题解除后及时回收。