
容器与云原生 / 系统课时
RBAC 权限控制
RBAC 权限控制
RBAC 用角色描述“允许哪些操作”,再用绑定把这些权限授予用户、组或 ServiceAccount。本课通过同一个 ServiceAccount 同时配置命名空间级和集群级权限,掌握 Role、ClusterRole、RoleBinding、ClusterRoleBinding 的边界与最小权限写法。
学习目标
- 区分 Role 与 ClusterRole 的作用域,以及两类 Binding 的授权范围。
- 为 ServiceAccount 配置最小的 Pod 读取权限。
- 验证允许与拒绝结果,并识别过度授权的常见写法。
四类 RBAC 对象如何配合
Role 只能在某个命名空间内声明权限;ClusterRole 是集群级角色定义,既能描述集群范围资源,也能承载可复用的命名空间资源规则;后者可被 RoleBinding 引用并限制在单个命名空间内。真正决定“授给谁、在哪个范围生效”的是 Binding。
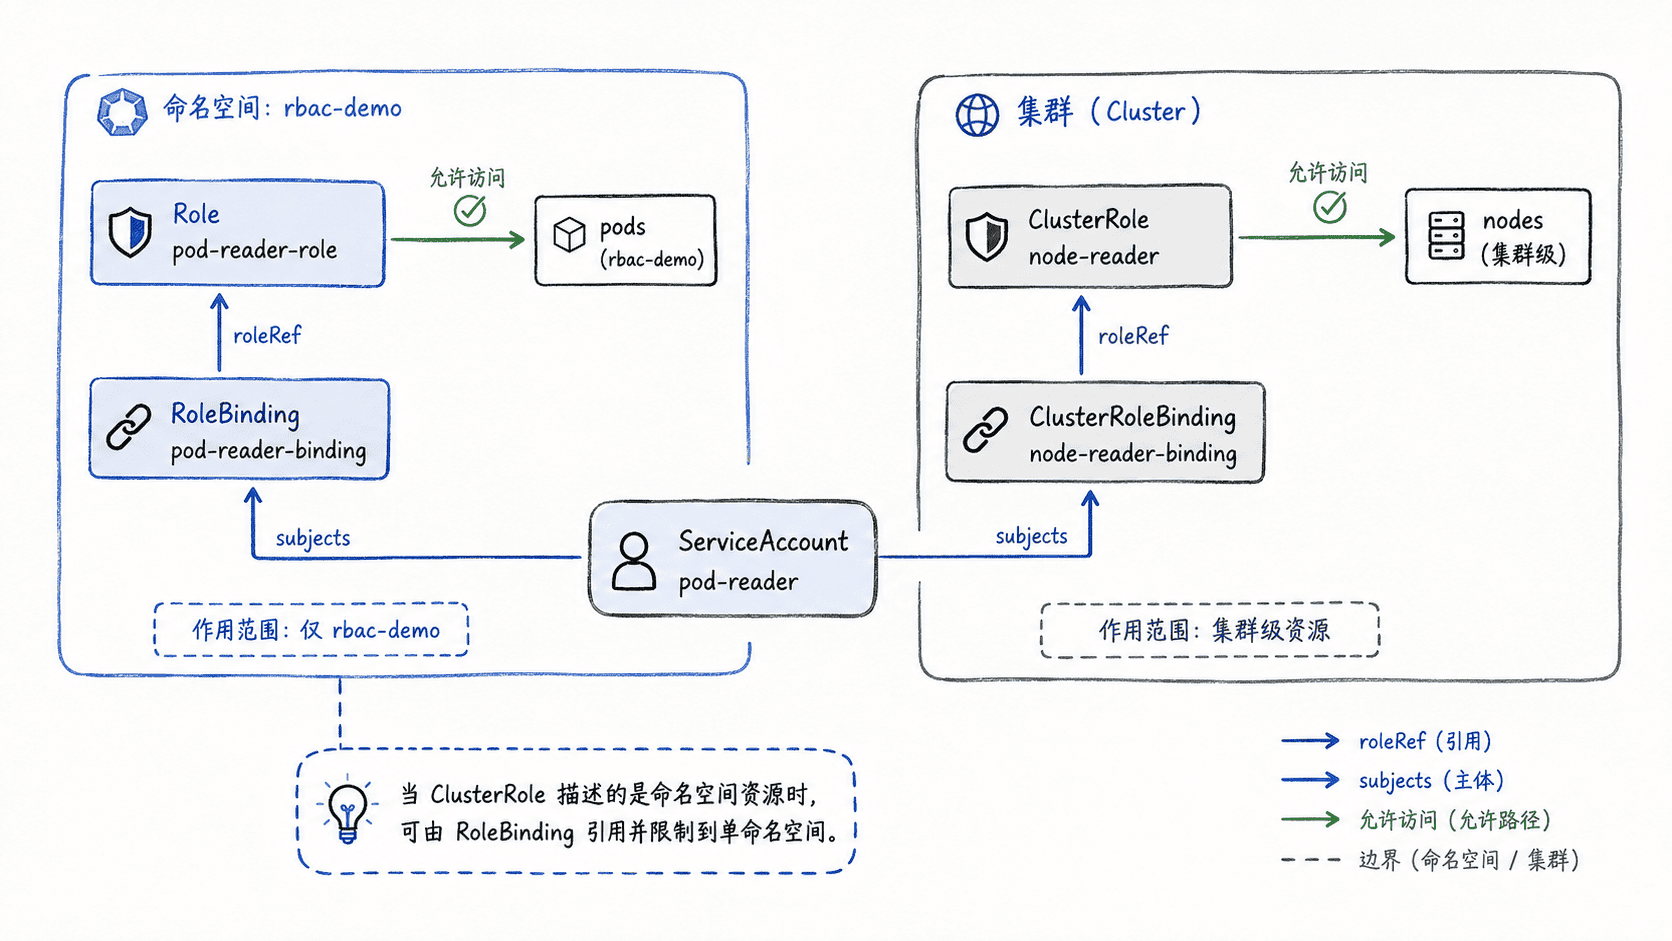
可以把四者理解为两步:先定义权限规则,再把角色绑定给主体。RoleBinding 的生效范围永远是它所在的命名空间;ClusterRoleBinding 则把权限授予整个集群范围。
配置命名空间级最小权限
下面创建一个 ServiceAccount,只允许在 rbac-demo 命名空间读取 Pod,不允许创建、更新或删除。apiGroups: [""] 表示 Kubernetes 核心 API 组。
apiVersion: v1
kind: Namespace
metadata:
  name: rbac-demo
---
apiVersion: v1
kind: ServiceAccount
metadata:
  name: pod-reader
  namespace: rbac-demo
---
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: pod-reader-role
  namespace: rbac-demo
rules:
  - apiGroups: [""]
    resources: ["pods"]
    verbs: ["get", "list", "watch"]
---
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: pod-reader-binding
  namespace: rbac-demo
subjects:
  - kind: ServiceAccount
    name: pod-reader
    namespace: rbac-demo
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: Role
  name: pod-reader-role
保存为 rbac-demo.yaml 后执行:
kubectl apply -f rbac-demo.yaml预期输出:
namespace/rbac-demo created
serviceaccount/pod-reader created
role.rbac.authorization.k8s.io/pod-reader-role created
rolebinding.rbac.authorization.k8s.io/pod-reader-binding created
资源已存在时,输出可能是 unchanged 或 configured。权限规则中没有 delete,所以读取和删除应得到不同结果。
kubectl auth can-i get pods   --as=system:serviceaccount:rbac-demo:pod-reader   -n rbac-demo
kubectl auth can-i delete pods   --as=system:serviceaccount:rbac-demo:pod-reader   -n rbac-demo
预期输出:
yes
no
配置集群级权限
集群范围资源不能靠普通 Role 授权。下面允许同一个 ServiceAccount 读取 Node,并用 ClusterRoleBinding 让授权在集群范围生效。
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRole
metadata:
  name: node-reader
rules:
  - apiGroups: [""]
    resources: ["nodes"]
    verbs: ["get", "list", "watch"]
---
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRoleBinding
metadata:
  name: node-reader-binding
subjects:
  - kind: ServiceAccount
    name: pod-reader
    namespace: rbac-demo
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: ClusterRole
  name: node-reader
保存为 cluster-rbac.yaml 后执行:
kubectl apply -f cluster-rbac.yaml
kubectl auth can-i list nodes   --as=system:serviceaccount:rbac-demo:pod-reader
预期输出:
clusterrole.rbac.authorization.k8s.io/node-reader created
clusterrolebinding.rbac.authorization.k8s.io/node-reader-binding created
yes
如果只想复用 ClusterRole 的规则、却只授权某一个命名空间,应改用该命名空间中的 RoleBinding 去引用 ClusterRole,而不是创建 ClusterRoleBinding。
最小权限的关键边界
RBAC 规则由 apiGroups、resources、verbs 以及可选的 resourceNames 共同收窄。不要为了省事直接授予通配符 *,也不要给普通应用绑定 cluster-admin。
还要注意 roleRef 创建后不能原地改成另一个角色;需要切换角色时,应删除并重建对应 Binding。这样可以避免绑定对象在审计过程中悄悄改变权限来源。
验收授权是否符合预期
完成 RBAC 配置后,不要只检查 YAML 是否成功创建,还要分别验证“应该允许”和“应该拒绝”的动作。kubectl auth can-i 很适合做这类门禁测试,并可写入部署前检查脚本。
对于本课配置,合格状态是:pod-reader 能读取 rbac-demo 中的 Pod、不能删除 Pod,并且只有显式创建 ClusterRoleBinding 后才能读取 Node。用这种正反两面的验证方式,可以及时发现遗漏权限和过度授权。