
容器与云原生 / 系统课时
配置入口与持久化
配置入口与持久化
本课把一个最小 Web 应用接入 HTTPS 域名,并为 PostgreSQL 配置可随 Pod 重建而保留的数据卷。完成后,你将得到一套可直接应用的 Ingress、TLS Secret、Service、StatefulSet 与持久卷声明,并能验证外部访问和数据恢复。
学习目标
- 说明 Ingress、TLS Secret、Service、StatefulSet 与 PVC 的职责边界。
- 部署一个带 HTTPS 入口和数据库持久化的最小应用栈。
- 用访问测试、资源状态和重建实验验证配置真正生效。
入口、TLS 与存储的职责边界
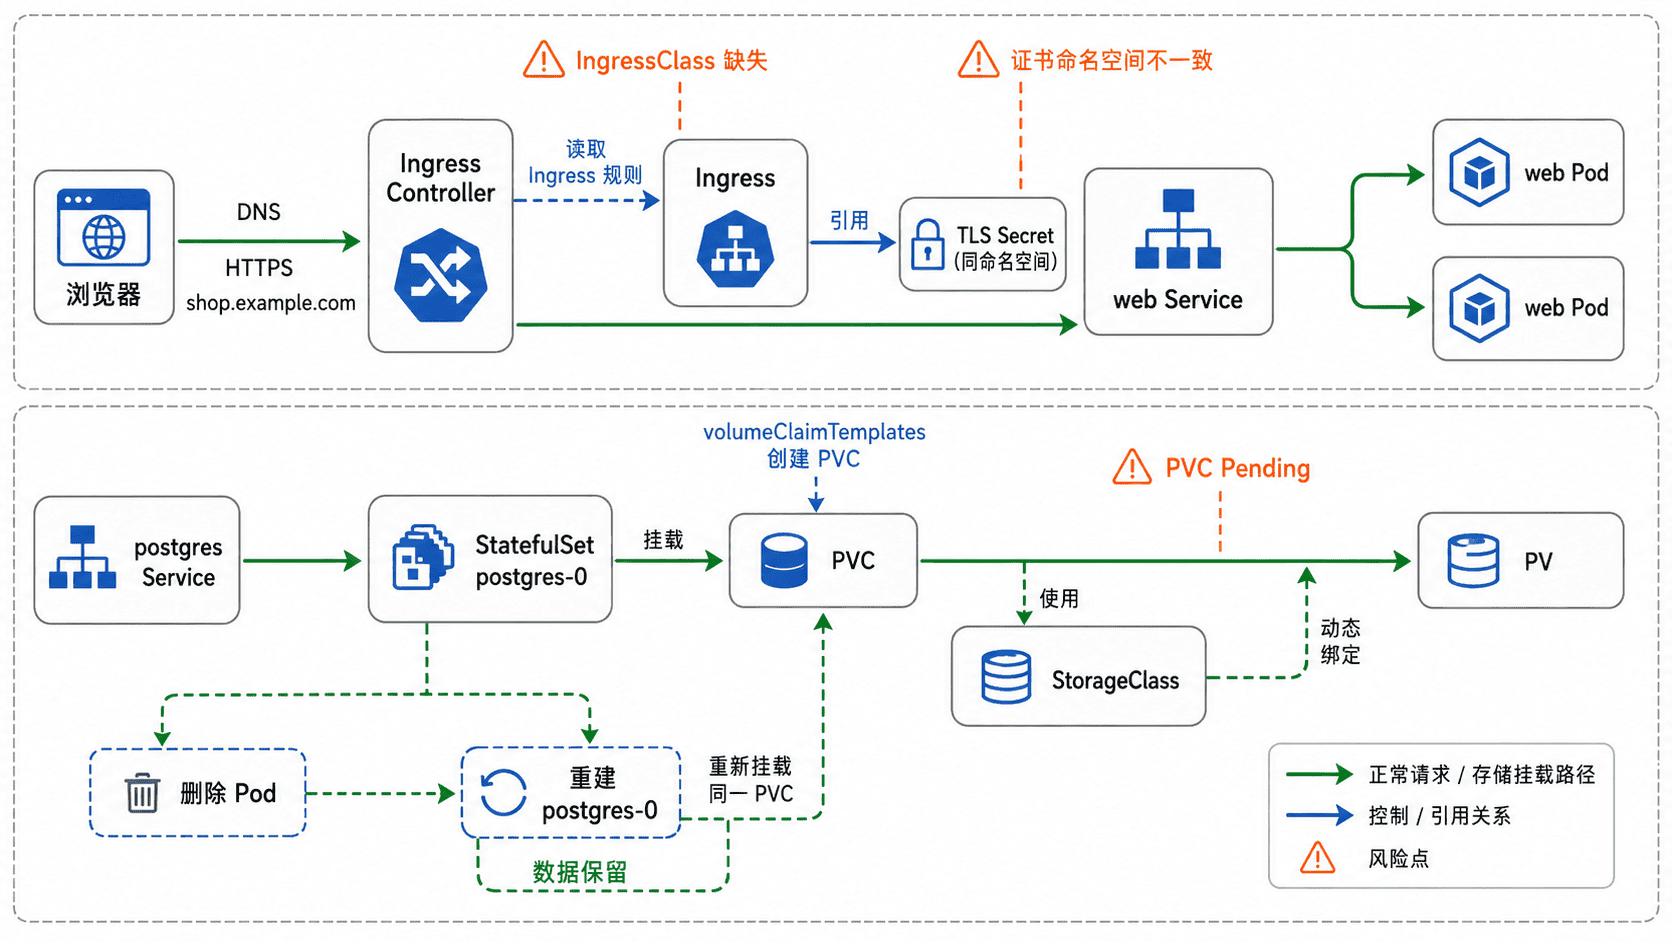
外部请求先到 Ingress Controller,Controller 根据域名和路径把流量转发给集群内的 Service,再由 Service 选择后端 Pod。TLS Secret 只负责保存证书与私钥,必须与 Ingress 位于同一命名空间;它不会替代 Ingress Controller,也不会自动签发证书。
数据库持久化链路与入口链路相互独立。StatefulSet 管理有稳定名称的数据库 Pod,volumeClaimTemplates 为每个副本创建独立 PVC,StorageClass 再动态供应 PV。删除或重建 Pod 时,只要 PVC 未删除,数据库文件就会重新挂载。
前置检查与证书准备
开始前应已有可用集群、Ingress Controller 和默认 StorageClass。下面的检查不会修改资源;输出中的类名、供应器和节点数量以实际集群为准。
kubectl get ingressclass
kubectl get storageclass
kubectl get nodes
预期结果
NAME      CONTROLLER                 PARAMETERS   AGE
nginx     k8s.io/ingress-nginx       <NONE>       <AGE>

NAME         PROVISIONER       RECLAIMPOLICY   VOLUMEBINDINGMODE   ALLOWVOLUMEEXPANSION   AGE
<SC_NAME>    <PROVISIONER>     Delete          <MODE>              true                   <AGE>

NAME       STATUS   ROLES           AGE     VERSION
<NODE>     Ready    <ROLE>          <AGE>   <VERSION>
若没有 IngressClass,先安装与集群匹配的 Ingress Controller;若没有默认 StorageClass,后续 PVC 会保持 Pending。下面用自签名证书完成实验,生产环境应改用受信任证书或证书管理器。
kubectl create namespace shop --dry-run=client -o yaml | kubectl apply -f -

openssl req -x509 -nodes -newkey rsa:2048 -days 30 -keyout <PATH>/shop.key -out <PATH>/shop.crt -subj "/CN=shop.example.com" -addext "subjectAltName=DNS:shop.example.com"

kubectl -n shop create secret tls shop-tls --cert=<PATH>/shop.crt --key=<PATH>/shop.key --dry-run=client -o yaml | kubectl apply -f -

kubectl -n shop create secret generic shop-db --from-literal=POSTGRES_PASSWORD=change-me --dry-run=client -o yaml | kubectl apply -f -
预期输出
namespace/shop <CREATED_OR_CONFIGURED>
secret/shop-tls <CREATED_OR_CONFIGURED>
secret/shop-db <CREATED_OR_CONFIGURED>
<PATH> 替换为证书文件目录。示例密码只用于本地实验,真实环境应由外部密钥系统生成并轮换,不要提交到 Git。
部署完整资源
将下列内容保存为 app-stack.yaml。示例使用 nginx:1.27-alpine 提供 Web 页面,使用 postgres:16-alpine 演示数据库持久化;ingressClassName 必须与前置检查得到的类名一致。
apiVersion: v1
kind: List
items:
  - apiVersion: v1
    kind: Service
    metadata:
      name: postgres
      namespace: shop
    spec:
      clusterIP: None
      selector:
        app: postgres
      ports:
        - name: postgres
          port: 5432
          targetPort: 5432
  - apiVersion: apps/v1
    kind: StatefulSet
    metadata:
      name: postgres
      namespace: shop
    spec:
      serviceName: postgres
      replicas: 1
      selector:
        matchLabels:
          app: postgres
      template:
        metadata:
          labels:
            app: postgres
        spec:
          containers:
            - name: postgres
              image: postgres:16-alpine
              ports:
                - name: postgres
                  containerPort: 5432
              env:
                - name: POSTGRES_PASSWORD
                  valueFrom:
                    secretKeyRef:
                      name: shop-db
                      key: POSTGRES_PASSWORD
              readinessProbe:
                exec:
                  command:
                    - sh
                    - -c
                    - pg_isready -U postgres
                initialDelaySeconds: 5
                periodSeconds: 5
              volumeMounts:
                - name: data
                  mountPath: /var/lib/postgresql/data
      volumeClaimTemplates:
        - metadata:
            name: data
          spec:
            accessModes:
              - ReadWriteOnce
            resources:
              requests:
                storage: 5Gi
  - apiVersion: apps/v1
    kind: Deployment
    metadata:
      name: web
      namespace: shop
    spec:
      replicas: 2
      selector:
        matchLabels:
          app: web
      template:
        metadata:
          labels:
            app: web
        spec:
          containers:
            - name: nginx
              image: nginx:1.27-alpine
              ports:
                - name: http
                  containerPort: 80
              readinessProbe:
                httpGet:
                  path: /
                  port: http
                initialDelaySeconds: 3
                periodSeconds: 5
  - apiVersion: v1
    kind: Service
    metadata:
      name: web
      namespace: shop
    spec:
      selector:
        app: web
      ports:
        - name: http
          port: 80
          targetPort: http
  - apiVersion: networking.k8s.io/v1
    kind: Ingress
    metadata:
      name: web
      namespace: shop
      annotations:
        nginx.ingress.kubernetes.io/ssl-redirect: "true"
    spec:
      ingressClassName: nginx
      tls:
        - hosts:
            - shop.example.com
          secretName: shop-tls
      rules:
        - host: shop.example.com
          http:
            paths:
              - path: /
                pathType: Prefix
                backend:
                  service:
                    name: web
                    port:
                      number: 80
应用资源:
kubectl apply -f app-stack.yaml首次应用的预期输出
service/postgres created
statefulset.apps/postgres created
deployment.apps/web created
service/web created
ingress.networking.k8s.io/web created
验证入口与持久化
先确认数据库 Pod、Web Deployment、PVC 和 Ingress 都达到可用状态。Ingress 地址由负载均衡器或节点网络提供,实际值可能需要等待几十秒。
kubectl -n shop wait --for=condition=Ready pod/postgres-0 --timeout=180s
kubectl -n shop wait --for=condition=Available deployment/web --timeout=180s
kubectl -n shop get pvc,pod,svc,ingress
预期结果
pod/postgres-0 condition met
deployment.apps/web condition met
persistentvolumeclaim/data-postgres-0   Bound   <PV>   5Gi   RWO   <SC_NAME>   <AGE>
pod/postgres-0                          1/1     Running
pod/web-<ID>                            1/1     Running
service/web                             ClusterIP   <CLUSTER_IP>   80/TCP
ingress.networking.k8s.io/web           nginx       shop.example.com   <INGRESS_IP>   80,443
把 <INGRESS_IP> 替换为查询结果。自签名证书会触发信任警告,因此实验命令使用 -k;生产证书不应忽略校验。
curl --resolve shop.example.com:443:<INGRESS_IP> https://shop.example.com -k -I预期输出
HTTP/1.1 200 OK
server: nginx/<VERSION>
content-type: text/html
最后写入一条记录、删除数据库 Pod,再查询同一记录。StatefulSet 会重建 postgres-0,并重新挂载原 PVC。
kubectl -n shop exec postgres-0 -- psql -U postgres -c "CREATE TABLE IF NOT EXISTS healthcheck (id integer PRIMARY KEY); INSERT INTO healthcheck VALUES (1) ON CONFLICT DO NOTHING;"

kubectl -n shop delete pod postgres-0 --wait=true
kubectl -n shop rollout status statefulset/postgres --timeout=180s

kubectl -n shop exec postgres-0 -- psql -U postgres -c "SELECT id FROM healthcheck;"
预期输出
CREATE TABLE
INSERT 0 1
pod "postgres-0" deleted
statefulset rolling update complete 1 pods at revision <REVISION>
 id
----
  1
(1 row)
若 Ingress 没有地址,优先检查 Controller 和 ingressClassName;若返回默认假证书,检查 Secret 名称、命名空间和证书 SAN;若 PVC 长期 Pending,检查默认 StorageClass、访问模式和存储拓扑。