
容器与云原生 / 系统课时
服务发现与集群 DNS
服务发现与集群 DNS
本课解决“Pod 如何稳定找到不断变化的后端”这一问题。你将创建普通 Service 与 Headless Service,使用集群内客户端查询 DNS 记录,并掌握同命名空间、跨命名空间和完整域名三种解析方式。
学习目标
- 解释 Service DNS 名称的组成和命名空间搜索规则
- 验证普通 Service 与 Headless Service 返回记录的差异
- 按固定顺序排查名称无法解析或记录不符合预期的问题
Service 名称如何被解析
在默认集群域为 cluster.local 时,名为 web、位于 demo 命名空间的 Service 完整域名是 web.demo.svc.cluster.local。同一命名空间的 Pod 通常可以直接访问 web;其他命名空间应使用 web.demo 或完整域名,避免短名称被解析到当前命名空间。
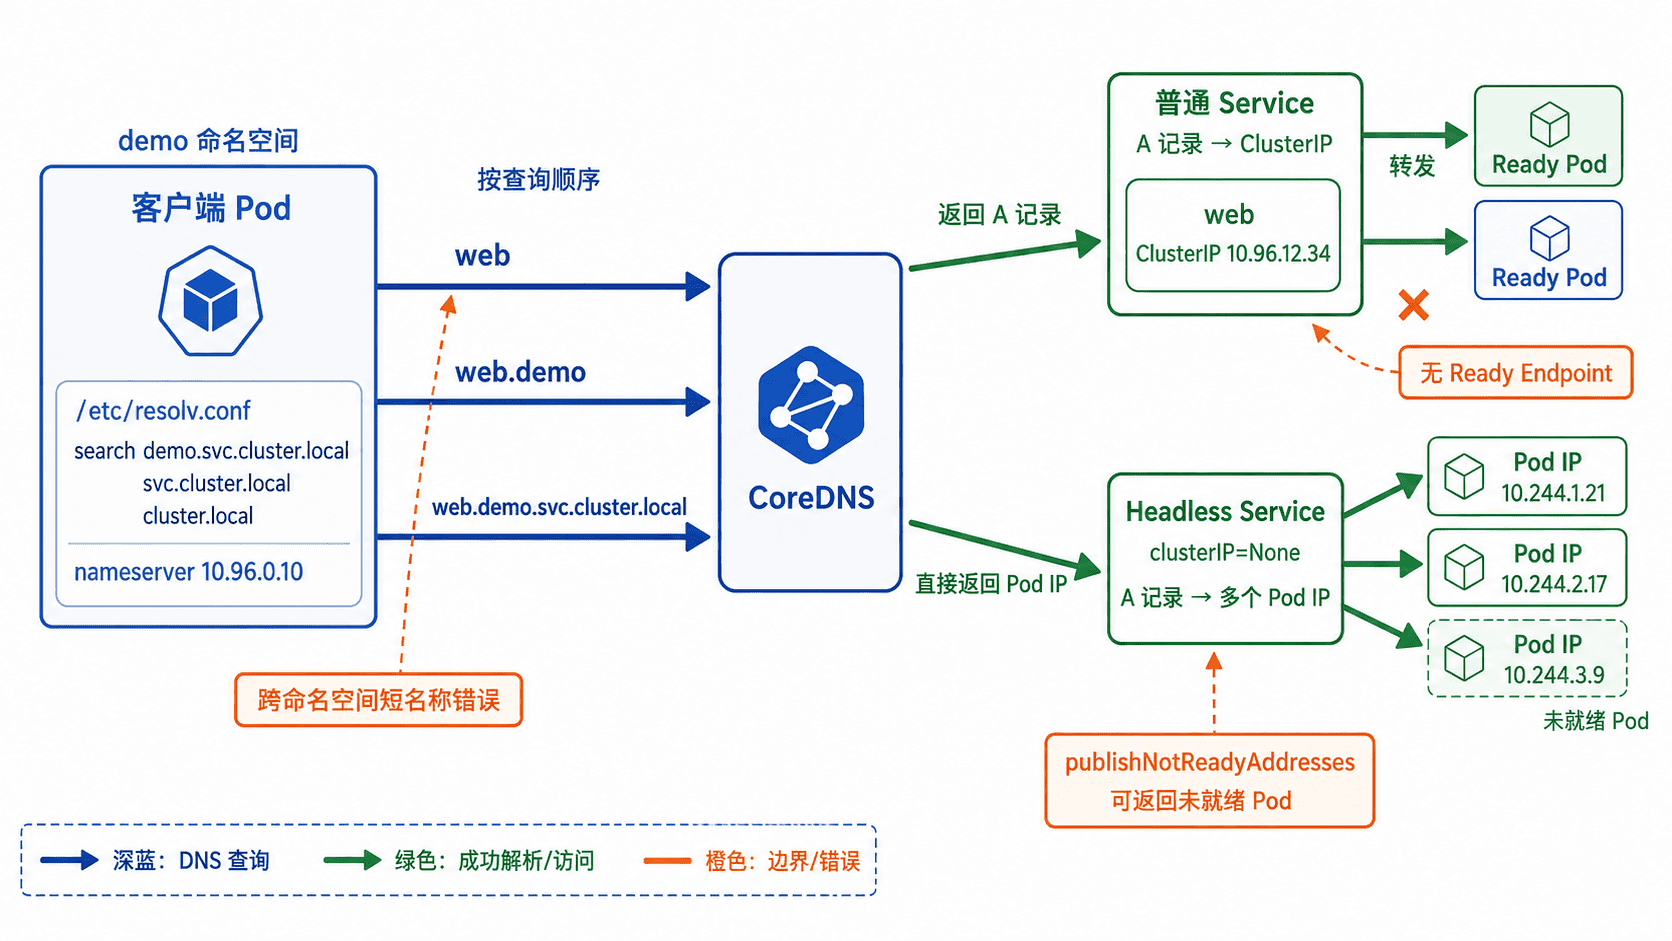
Pod 中的 /etc/resolv.conf 由 kubelet 按集群 DNS 配置生成。搜索域会把短名称依次补全,因此 web 并不是全局唯一名称,而是优先在调用方所在命名空间中查找。
创建普通与 Headless Service
下面的完整示例创建两个 Web Pod、一个普通 Service、一个 Headless Service,以及用于查询 DNS 的客户端 Pod。两类 Service 使用同一个 selector,因此它们观察到相同的 Ready 后端。
apiVersion: v1
kind: Namespace
metadata:
  name: demo
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
  namespace: demo
spec:
  replicas: 2
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: nginx
          image: nginx:1.27-alpine
          ports:
            - name: http
              containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: web
  namespace: demo
spec:
  selector:
    app: web
  ports:
    - name: http
      port: 80
      targetPort: http
---
apiVersion: v1
kind: Service
metadata:
  name: web-headless
  namespace: demo
spec:
  clusterIP: None
  selector:
    app: web
  ports:
    - name: http
      port: 80
      targetPort: http
---
apiVersion: v1
kind: Pod
metadata:
  name: dns-client
  namespace: demo
spec:
  containers:
    - name: dnsutils
      image: registry.k8s.io/e2e-test-images/dnsutils:1.3
      command: ["sleep", "3600"]
  restartPolicy: Never
保存为 service-dns.yaml 并应用:
kubectl apply -f service-dns.yaml
kubectl wait --for=condition=Available deployment/web -n demo --timeout=120s
kubectl wait --for=condition=Ready pod/dns-client -n demo --timeout=120s
kubectl get svc -n demo
预期输出:
namespace/demo created
deployment.apps/web created
service/web created
service/web-headless created
pod/dns-client created
deployment.apps/web condition met
pod/dns-client condition met
NAME           TYPE        CLUSTER-IP     PORT(S)
web            ClusterIP   <CLUSTER_IP>   80/TCP
web-headless   ClusterIP   None           80/TCP
查询短名称与完整域名
在同一命名空间内查询普通 Service:
kubectl exec -n demo dns-client -- nslookup web
kubectl exec -n demo dns-client -- nslookup web.demo.svc.cluster.local
两次查询都应指向同一个 Service ClusterIP。预期结果中的 DNS 服务器地址和 ClusterIP 会因集群而异:
Name:      web.demo.svc.cluster.local
Address:   <CLUSTER_IP>
若客户端位于其他命名空间,单独写 web 会优先查找“当前命名空间中的 web”。跨命名空间调用应明确写成 web.demo,需要与外部配置或证书保持一致时使用完整域名。
验证 Headless Service
Headless Service 设置 clusterIP: None,没有虚拟 ClusterIP。DNS 会直接返回后端 EndpointSlice 中的地址,让客户端自己选择连接目标。
kubectl exec -n demo dns-client -- nslookup web-headless.demo.svc.cluster.local
kubectl get endpointslice -n demo -l kubernetes.io/service-name=web-headless
预期结果会出现多个后端地址,数量通常与 Ready Pod 数量一致:
Name:      web-headless.demo.svc.cluster.local
Address:   <POD_IP_1>
Address:   <POD_IP_2>

NAME             ADDRESSTYPE   PORTS   ENDPOINTS
<ENDPOINTSLICE>  IPv4          80      <POD_IP_1>,<POD_IP_2>
Headless Service 常用于客户端侧负载均衡、数据库集群和 StatefulSet 的稳定成员发现。它不会替客户端提供虚拟 IP 转发;连接重试、目标选择和失效切换要由客户端或上层协议处理。只有在需要发布未就绪地址时才考虑 publishNotReadyAddresses: true,否则默认应让 DNS 记录跟随 Ready Endpoint。
按顺序排查解析故障
先确认 Service 名称、命名空间和 selector,再检查 EndpointSlice 是否存在 Ready 地址。随后在出问题的 Pod 内查看 DNS 配置,最后验证 CoreDNS 本身。
kubectl get svc,endpointslice -n demo
kubectl exec -n demo dns-client -- cat /etc/resolv.conf
kubectl exec -n demo dns-client -- nslookup kubernetes.default
kubectl get pods -n kube-system -l k8s-app=kube-dns
预期输出应包含以下关键信息,名称和地址会随集群变化:
service/web                              ClusterIP   <CLUSTER_IP>
endpointslice.discovery.k8s.io/<ID>      IPv4        <POD_IP_1>,<POD_IP_2>
search demo.svc.cluster.local svc.cluster.local cluster.local
Name:      kubernetes.default.svc.cluster.local
Address:   <KUBERNETES_SERVICE_IP>
coredns-<ID>   1/1   Running
任一环节失败,都应先修复该层,而不是直接修改应用代码。