
容器与云原生 / 系统课时
生产集群部署方案
生产集群部署方案
生产集群选型不是比较“谁最先进”,而是确定控制面由谁维护、团队愿意承担多少故障责任,以及平台能力是否值得长期投入。本课将用责任边界、组织能力和交付目标,完成 kubeadm、自建平台与云托管 Kubernetes 的可执行选型。
学习目标
- 说清 kubeadm、自建平台和云托管 Kubernetes 的责任边界
- 根据团队规模、合规要求和可用性目标选择方案
- 列出生产落地前必须验证的基础条件
先看选型本质
三种方案运行的都是 Kubernetes,核心差异不在工作负载 API,而在控制面的交付方式和运维责任。选择方案时,应先回答:控制面故障由谁处理、升级窗口由谁协调、底层网络与存储需要多大控制权。
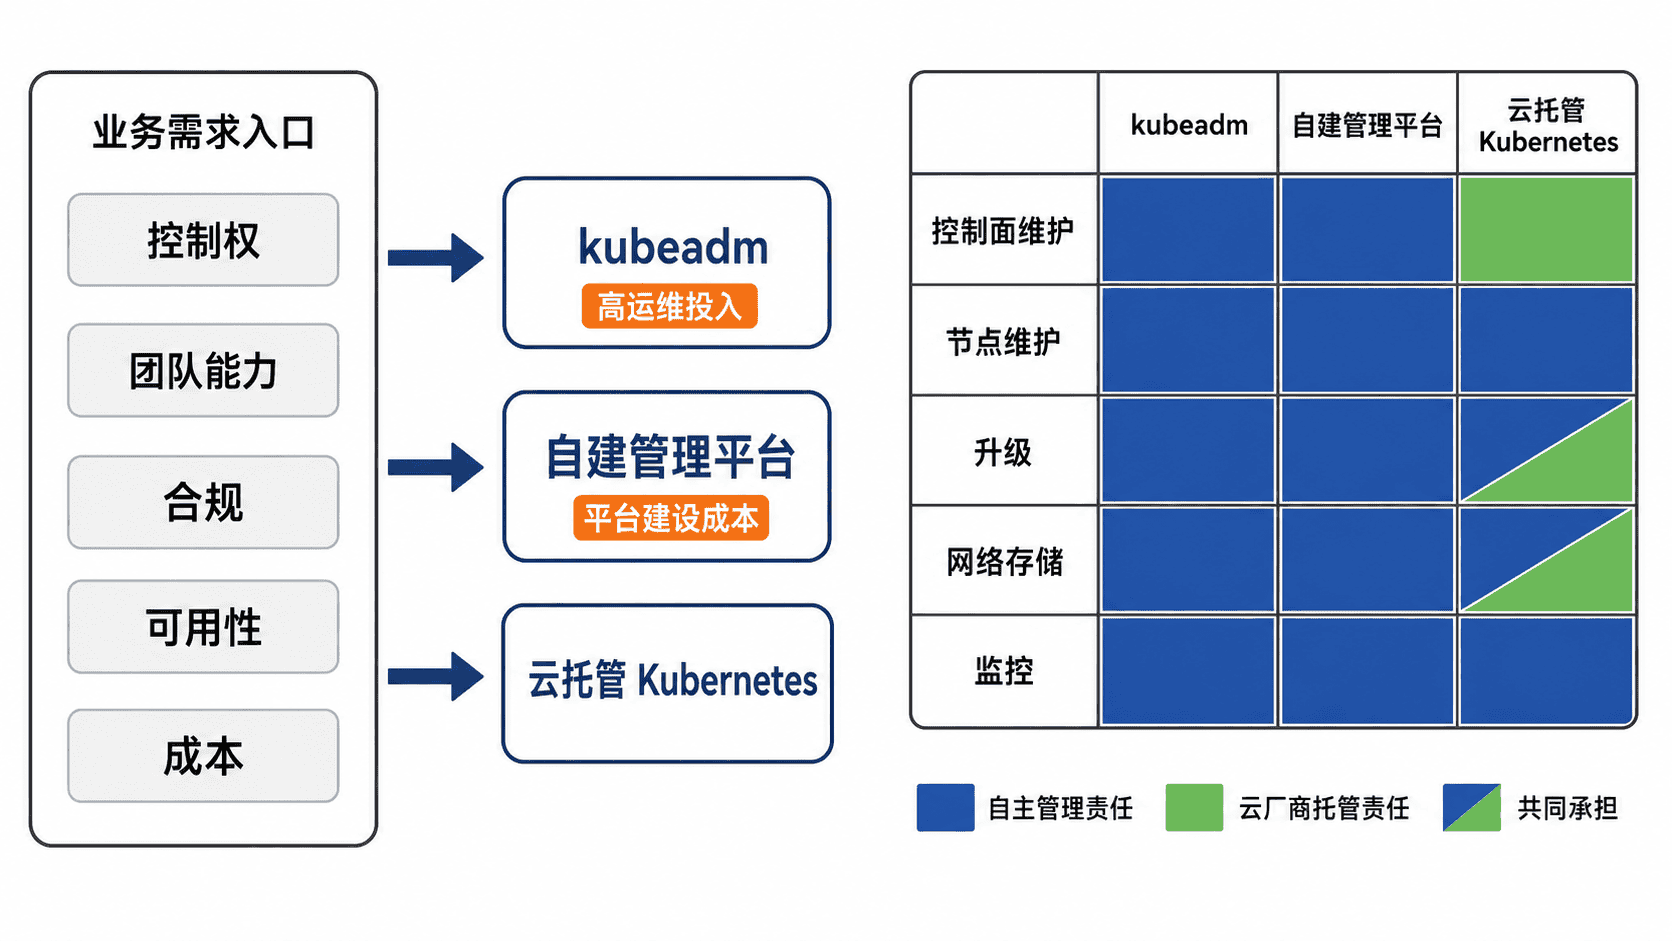
三种方案的责任边界
| 维度 | kubeadm | 自建管理平台 | 云托管 Kubernetes |
|---|---|---|---|
| 控制面 | 团队自行部署、备份、升级和恢复 | 平台统一编排,但底层集群仍需团队维护 | 通常由云厂商托管 |
| 标准化 | 依赖脚本、文档和工程规范 | 可沉淀模板、权限、多集群和应用交付能力 | 依赖云产品能力与接口 |
| 运维投入 | 高,适合具备集群工程能力的团队 | 前期建设高,规模化后可摊薄 | 较低,但仍要维护节点和工作负载 |
| 灵活性 | 最高,可深度定制网络、存储和系统参数 | 较高,受平台抽象约束 | 受云平台支持范围限制 |
| 典型场景 | 裸金属、私有化、强控制需求 | 多集群、多团队、统一治理 | 快速上线、团队精简、云上业务 |
自建平台不是“免运维”。它把集群创建、权限、策略和交付入口统一起来,却会新增平台自身的高可用、升级兼容和插件治理工作。只有当重复管理成本已经明显高于平台建设成本时,这条路径才合理。
用约束而不是偏好做决定
先确定不可妥协的约束,再比较成本。需要裸金属、离线环境或深度网络定制时,kubeadm 往往更直接;需要统一管理大量集群和团队时,自建平台更有价值;接受云依赖且希望减少控制面负担时,优先评估云托管方案。
下面的脚本只是把讨论条件显式化,适合在方案评审前快速形成初始建议,不能替代安全、合规和成本评估。
bash
cat > choose-cluster.sh <<'SCRIPT'
#!/usr/bin/env bash
set -euo pipefail

# 通过环境变量描述本次评审的主要约束。
team_size="${TEAM_SIZE:-2}"
managed_ok="${MANAGED_OK:-true}"
full_control="${FULL_CONTROL:-false}"

# 云托管可接受且不要求底层完全可控时,先降低控制面运维负担。
if [[ "$managed_ok" == "true" && "$full_control" == "false" ]]; then
  choice="云托管 Kubernetes"
elif (( team_size >= 4 )); then
  choice="自建管理平台"
else
  choice="kubeadm"
fi

printf '建议:%s\n' "$choice"
SCRIPT

chmod +x choose-cluster.sh
TEAM_SIZE=2 MANAGED_OK=true FULL_CONTROL=false ./choose-cluster.sh
预期输出
text
建议:云托管 Kubernetes实际评审还应补充预计集群数量、升级频率、容灾目标、数据驻留要求和三年总成本。脚本中的团队人数只是示例阈值,不应直接作为采购结论。
生产落地检查
无论采用哪种方案,都要在上线前完成以下检查:
- 控制面、节点、网络和存储均有明确的可用性目标与责任人
- 备份不仅定期执行,还完成过恢复演练
- 升级流程覆盖版本兼容、插件兼容、回滚和维护窗口
- 身份权限、审计、镜像来源和密钥管理满足最小权限原则
- 监控能够发现 API、节点、工作负载和容量异常,并有值班响应路径
选型结果应写成架构决策记录,明确“为什么选、放弃了什么、何时重新评估”。这样团队变化或云成本变化时,可以基于原约束复盘,而不是重新争论偏好。
按自己的节奏,确认真正理解。