
容器与云原生 / 系统课时
高可用部署策略
高可用部署策略
高可用不是简单增加副本数,而是让副本分散到不同故障域、只接收健康流量,并在发布过程中保持足够容量。本课将配置一个可直接部署的工作负载,并给出验证可用性的检查顺序。
学习目标
- 组合多副本、反亲和性与拓扑分布约束
- 使用启动、存活和就绪探针区分不同健康状态
- 通过滚动更新与 PDB 控制发布和维护风险
高可用的四道防线
多副本解决单个 Pod 故障,但如果副本集中在同一节点或同一可用区,基础设施故障仍可能让服务整体中断。调度策略必须把副本分散到节点和区域,并允许调度器在容量不足时做出可解释的取舍。
健康检查决定 Pod 何时接收流量、何时需要重启。滚动更新策略负责发布期间的容量,PDB 则保护节点维护等自愿中断。四者共同作用,才能避免“副本很多但同时不可用”。
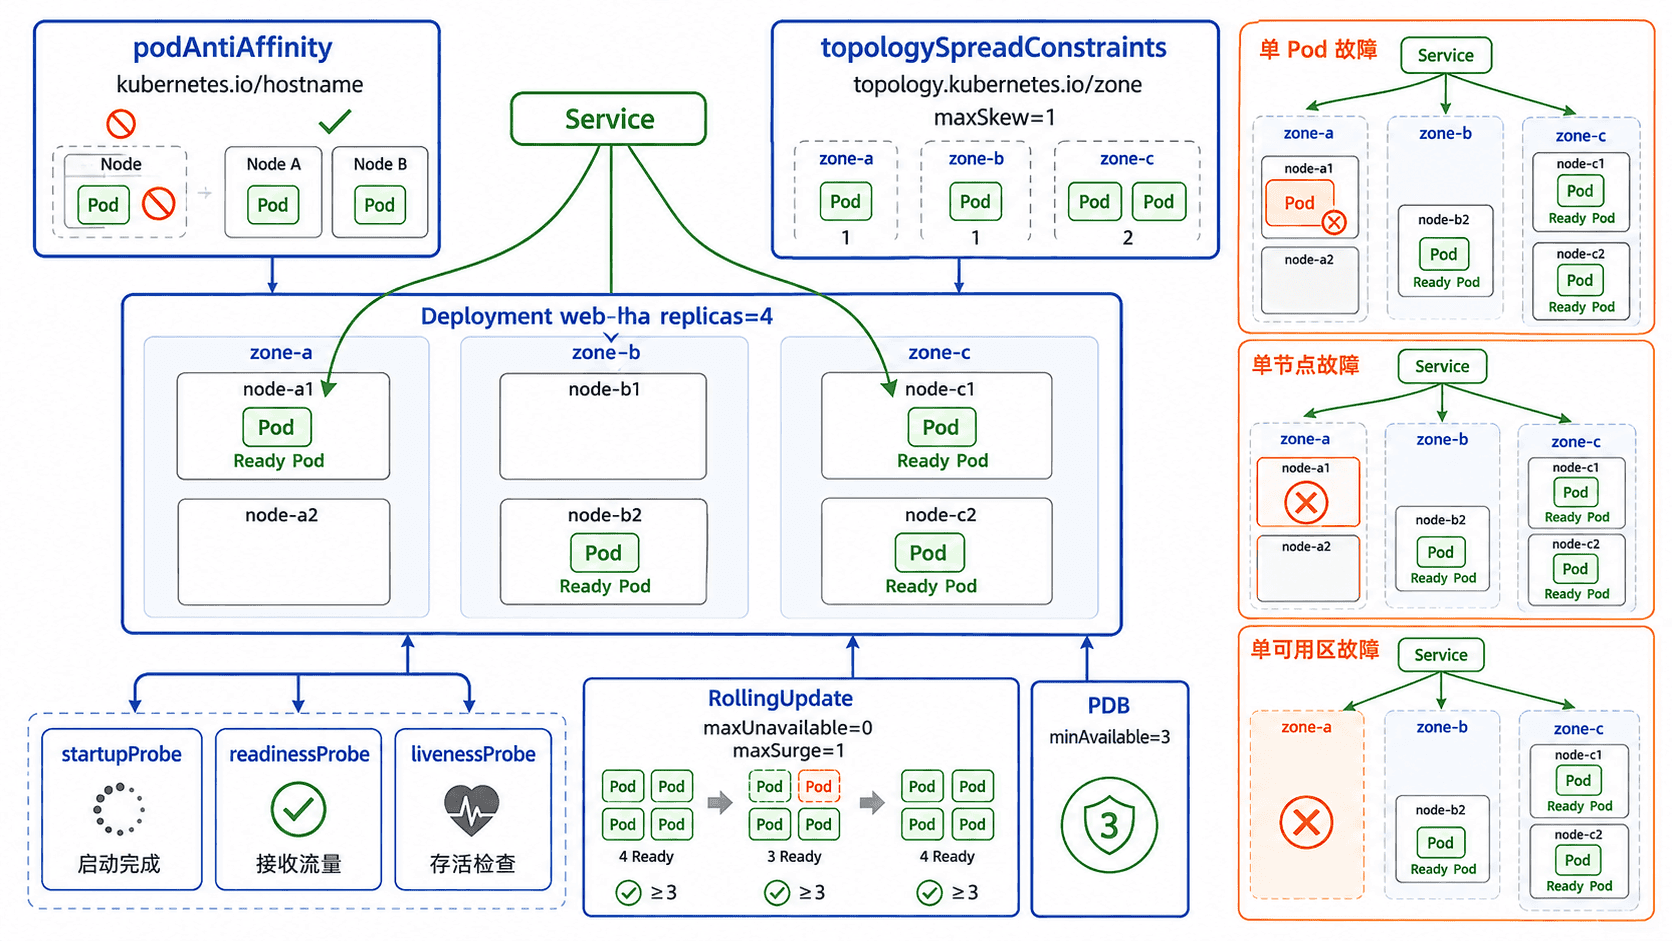
配置完整部署策略
下面的清单创建四副本 Deployment、稳定访问入口 Service 和 PDB。区域约束使用硬限制,节点反亲和使用软偏好,避免节点不足时所有 Pod 长时间 Pending。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-ha
spec:
  replicas: 4
  # 发布时先创建新副本,避免主动降低可用容量
  strategy:
    type: RollingUpdate
    rollingUpdate:
      maxUnavailable: 0
      maxSurge: 1
  selector:
    matchLabels:
      app: web-ha
  template:
    metadata:
      labels:
        app: web-ha
    spec:
      # 在可用区之间保持副本数量尽量均衡
      topologySpreadConstraints:
        - maxSkew: 1
          topologyKey: topology.kubernetes.io/zone
          whenUnsatisfiable: DoNotSchedule
          labelSelector:
            matchLabels:
              app: web-ha
      # 节点级反亲和使用软约束,容量不足时仍可调度
      affinity:
        podAntiAffinity:
          preferredDuringSchedulingIgnoredDuringExecution:
            - weight: 100
              podAffinityTerm:
                topologyKey: kubernetes.io/hostname
                labelSelector:
                  matchLabels:
                    app: web-ha
      containers:
        - name: nginx
          image: nginx:1.27-alpine
          ports:
            - containerPort: 80
          # 启动探针成功后,存活与就绪探针才开始发挥作用
          startupProbe:
            httpGet:
              path: /
              port: 80
            periodSeconds: 2
            failureThreshold: 15
          readinessProbe:
            httpGet:
              path: /
              port: 80
            periodSeconds: 5
            failureThreshold: 2
          livenessProbe:
            httpGet:
              path: /
              port: 80
            periodSeconds: 10
            failureThreshold: 3
---
apiVersion: v1
kind: Service
metadata:
  name: web-ha
spec:
  # 就绪探针决定端点是否接收 Service 流量
  selector:
    app: web-ha
  ports:
    - port: 80
      targetPort: 80
---
apiVersion: policy/v1
kind: PodDisruptionBudget
metadata:
  name: web-ha-pdb
spec:
  # 节点维护时最多允许一个副本不可用
  minAvailable: 3
  selector:
    matchLabels:
      app: web-ha
maxUnavailable: 0 保证滚动发布时旧副本不会在新副本 Ready 前减少,maxSurge: 1 允许临时增加一个 Pod。startupProbe 为慢启动留出时间,成功后才启用存活检查;readinessProbe 失败会停止接收流量,但不会直接重启容器。
部署并检查结果
将清单保存为 web-ha.yaml,应用后等待发布完成,并检查副本和 PDB。
kubectl apply -f web-ha.yaml
kubectl rollout status deployment/web-ha
kubectl get deployment web-ha
kubectl get pdb web-ha-pdb
预期输出如下,时间字段的实际值可能不同。
deployment.apps/web-ha created
service/web-ha created
poddisruptionbudget.policy/web-ha-pdb created
deployment "web-ha" successfully rolled out
NAME     READY   UP-TO-DATE   AVAILABLE   AGE
web-ha   4/4     4            4           <TIME>
NAME         MIN AVAILABLE   MAX UNAVAILABLE   ALLOWED DISRUPTIONS   AGE
web-ha-pdb   3               N/A               1                     <TIME>
还应执行 kubectl get pods -l app=web-ha -o wide,确认 Pod 分布在多个节点。若集群具有多个可用区,再检查节点标签 topology.kubernetes.io/zone,验证区域分布是否满足 maxSkew: 1。
验收与常见失效点
验收时依次检查副本 Ready、节点分布、区域分布、PDB 预算和滚动发布。可删除一个 Pod 模拟实例故障,观察 Service 只向剩余 Ready Pod 转发,并确认控制器自动补齐副本。
若 Pod 长时间 Pending,通常是硬拓扑约束与实际故障域数量或容量不匹配。若副本仍集中在少量节点,应检查节点是否具有标准主机名标签,以及反亲和标签选择器是否命中。若发布卡住,应重点查看新 Pod 的探针、镜像拉取和资源请求,而不是立即放宽可用性策略。