
容器与云原生 / 系统课时
综合项目架构设计
综合项目架构设计
本课把前端、后端、数据库和入口网关拆成可部署、可扩展、可排查的 Kubernetes 架构。完成后你将得到清晰的组件边界、调用链、状态归属和验收标准,为下一步编写资源清单提供约束。
学习目标
- 画出外部请求进入集群后的完整调用链。
- 为无状态服务、有状态服务和入口流量选择合适的 Kubernetes 资源。
- 用可验证的架构契约约束后续部署与验收。
明确目标与边界
综合项目采用一个最小电商场景:浏览器访问 shop.local,入口网关把请求转给前端;前端展示页面并把 /api 请求转给后端;后端通过集群内 DNS 访问 PostgreSQL。架构设计先解决“谁调用谁、状态放在哪里、失败后如何恢复”,暂不讨论业务代码细节。
前端和后端都按无状态服务设计,可由多个副本并行运行;数据库保存持久数据,必须绑定持久卷。配置放入 ConfigMap,凭据放入 Secret,镜像版本使用固定标签或摘要,避免发布时拉到不可预期的内容。
组件关系与请求链路
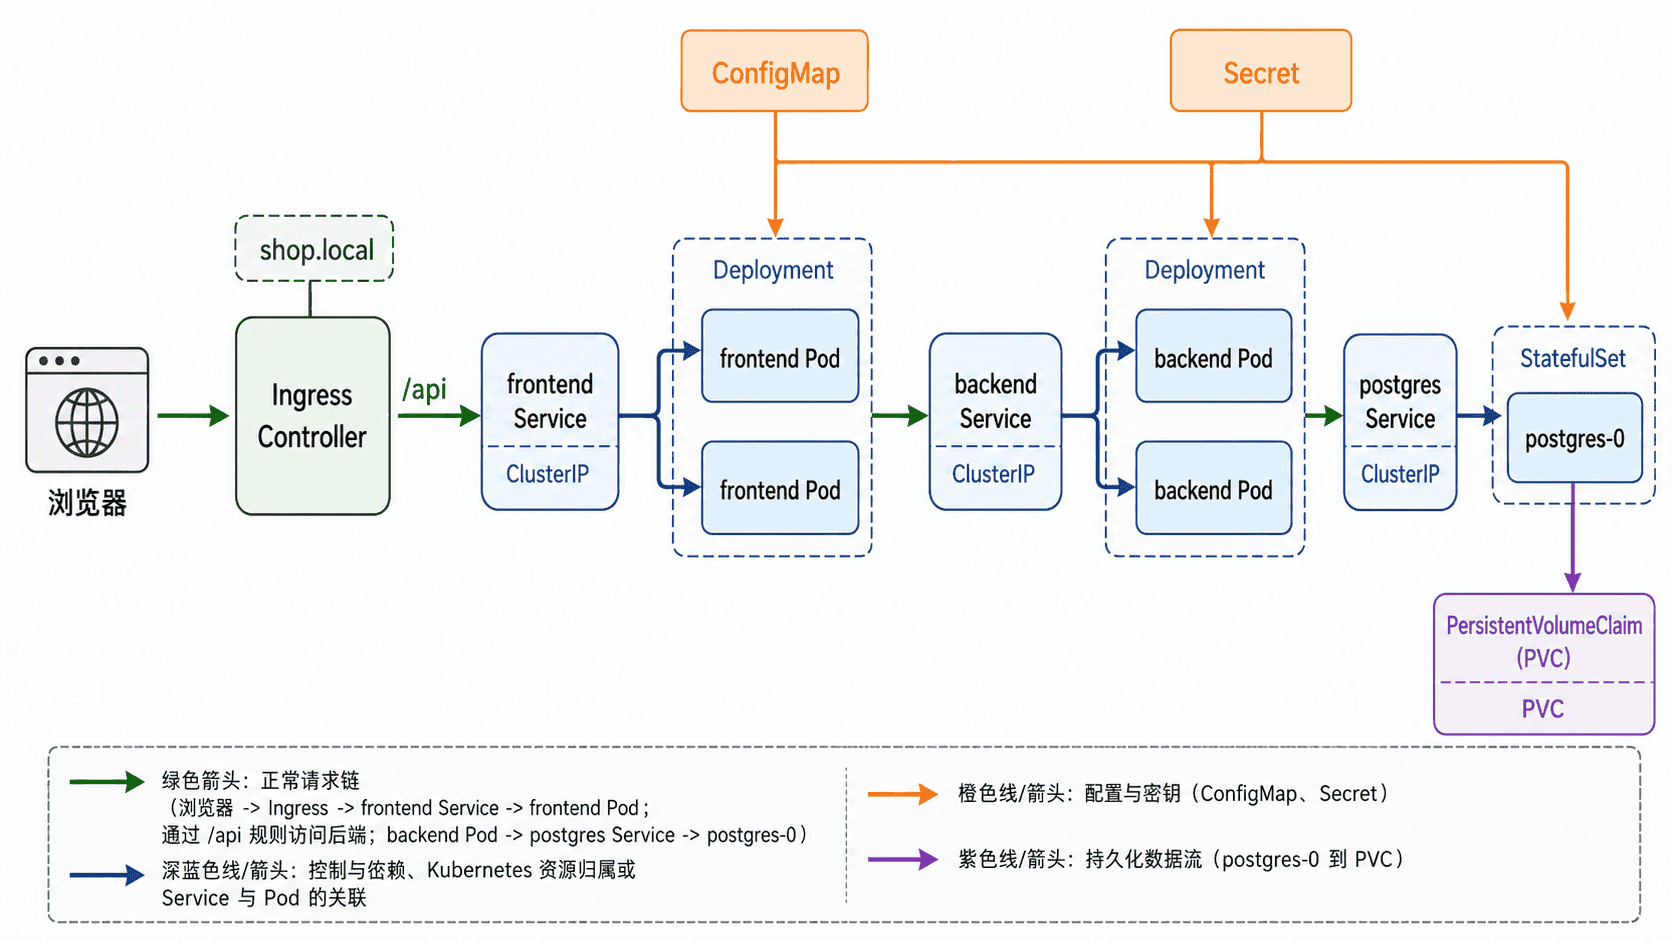
一次正常请求依次经过浏览器、Ingress、前端 Service、某个前端 Pod、后端 Service、某个后端 Pod,再到 PostgreSQL。Service 提供稳定地址并屏蔽 Pod 重建;Deployment 负责前端和后端的副本与滚动更新;StatefulSet 为数据库提供稳定身份,并通过 PVC 保存数据。
入口层只暴露 HTTP 服务,数据库保持集群内访问。这样既缩小攻击面,也让故障定位可以沿请求链逐段检查:入口是否匹配、Service 是否有 Endpoint、Pod 是否 Ready、数据库端口是否可达。
为工作负载选择控制器
| 组件 | Kubernetes 资源 | 建议副本 | 设计理由 |
|---|---|---|---|
| 入口网关 | Ingress 与 Ingress Controller | 控制器至少 2 | 统一域名和路由,避免直接暴露每个服务 |
| 前端 | Deployment 与 ClusterIP Service | 2 | 无状态,可滚动更新和水平扩展 |
| 后端 | Deployment 与 ClusterIP Service | 2 | 无状态,通过 Service 发现数据库 |
| 数据库 | StatefulSet、Service 与 PVC | 1 | 需要稳定身份和持久化目录 |
| 配置与凭据 | ConfigMap、Secret | 不适用 | 将环境差异与镜像解耦,并限制敏感信息暴露 |
数据库单副本只适合课程项目。生产环境应采用托管数据库或经过验证的高可用方案,同时配置备份、恢复演练和跨故障域部署,不能仅靠增加 StatefulSet 副本获得可靠复制。
建立可验证的架构契约
先把关键关系写成集群内的 ConfigMap。它不是业务配置,而是一份可查询的架构约束,便于代码评审和部署前核对。将以下内容保存为 architecture-contract.yaml。
apiVersion: v1
kind: Namespace
metadata:
  name: shop
---
apiVersion: v1
kind: ConfigMap
metadata:
  name: architecture-contract
  namespace: shop
data:
  topology.yaml: |
    entry:
      host: shop.local
      route: frontend:80
    calls:
      frontend: backend:8080
      backend: postgres:5432
    workloads:
      frontend: Deployment/2
      backend: Deployment/2
      postgres: StatefulSet/1
    state:
      database: persistent-volume
      app-config: configmap
      credentials: secret
应用并读取这份契约。
kubectl apply -f architecture-contract.yaml
kubectl -n shop get configmap architecture-contract -o jsonpath='{.data.topology\.yaml}'
预期输出如下。首次创建时显示 created;重复执行可能显示 unchanged。
namespace/shop created
configmap/architecture-contract created
entry:
  host: shop.local
  route: frontend:80
calls:
  frontend: backend:8080
  backend: postgres:5432
workloads:
  frontend: Deployment/2
  backend: Deployment/2
  postgres: StatefulSet/1
state:
  database: persistent-volume
  app-config: configmap
  credentials: secret
失败域与扩展策略
前端或后端单个 Pod 失败时,Service 会把流量转给其他 Ready 副本,控制器负责补齐副本。扩容时只调整 Deployment 副本数,不改变调用地址。为避免同一节点故障同时影响全部副本,后续可增加反亲和性或拓扑分布约束。
数据库故障属于状态故障,恢复依赖持久卷和备份,而不是简单重建 Pod。入口网关也要作为独立基础设施运行多个副本,并通过健康检查和负载均衡对外提供服务。
架构验收时至少确认四点:外部只能访问入口;前端和后端通过 Service 通信;数据库数据不随 Pod 重建丢失;配置和凭据不写入镜像。任何一项无法说明,都应在编写清单前修正设计。