
容器与云原生 / 系统课时
容器镜像安全
容器镜像安全
本课把镜像安全落实为一条可执行链路:选择可信来源、固定不可变版本、缩小镜像内容、扫描漏洞,并在 Kubernetes 中按摘要部署。完成后,你能建立可验证、可回滚的镜像交付基线。
学习目标
- 识别镜像供应链中最常见的来源、版本与漏洞风险。
- 使用多阶段构建和非 root 运行方式缩小攻击面。
- 通过扫描结果与镜像摘要验证实际部署版本。
建立镜像安全闭环
镜像风险不只来自应用代码,还可能进入基础镜像、系统包、语言依赖、构建工具和镜像仓库。安全流程应覆盖“来源确认、构建、扫描、签发或推送、部署、持续复扫”,而不是只在上线前临时执行一次扫描。
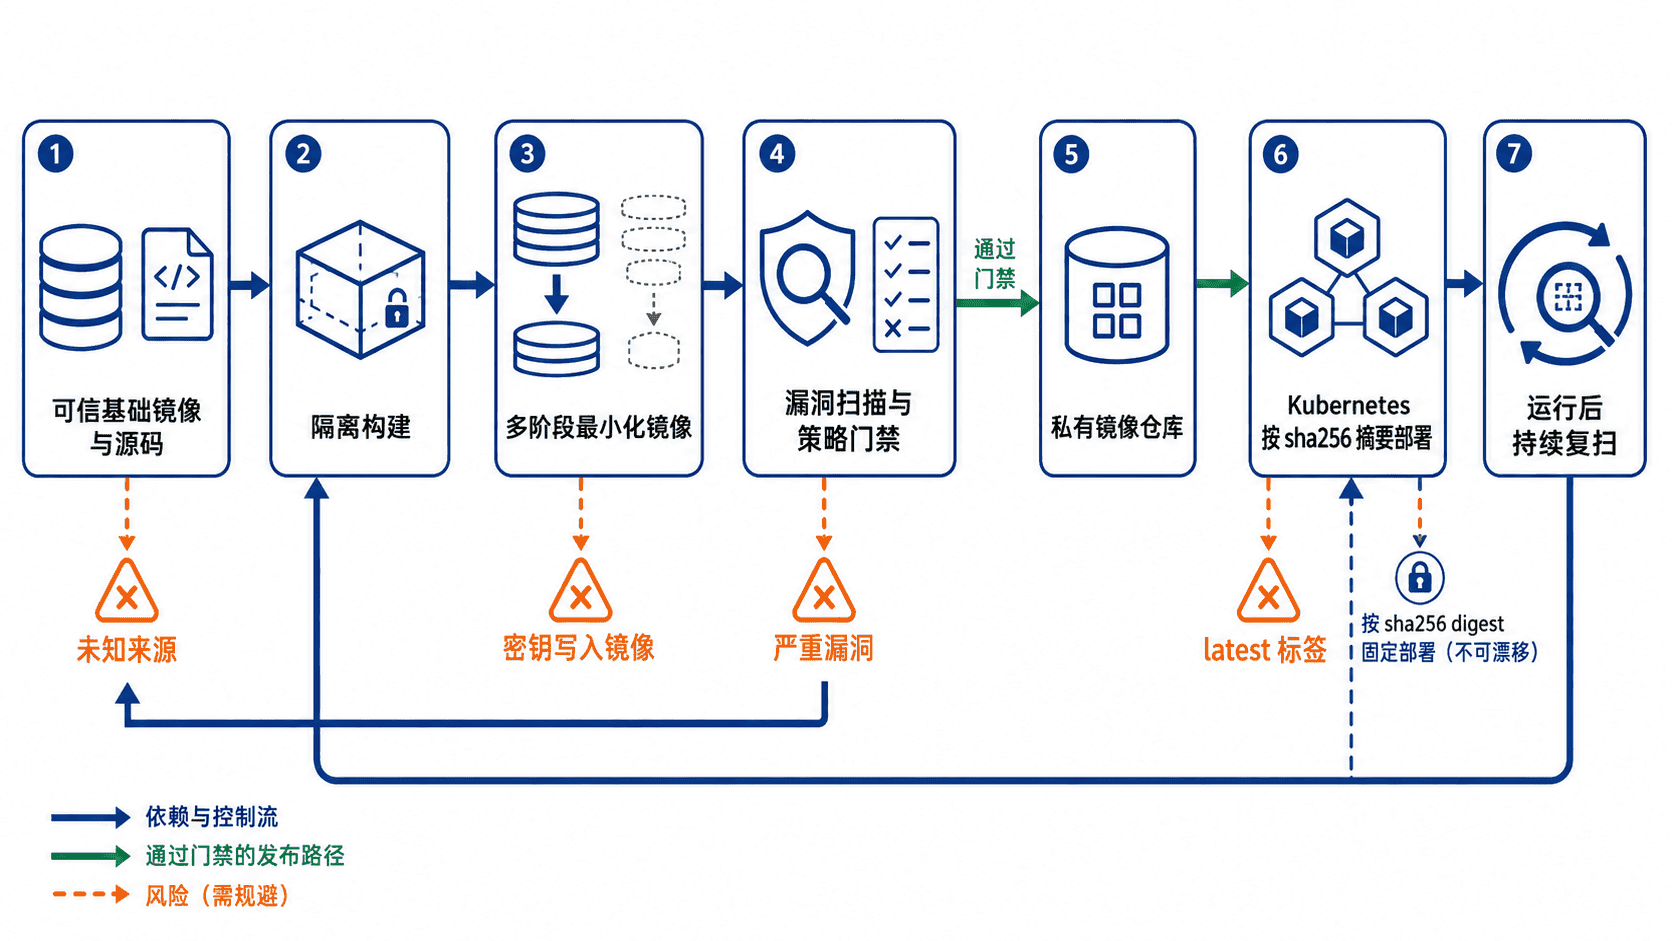
生产镜像应来自受控仓库,并记录基础镜像名称、摘要、构建脚本和扫描报告。标签适合人阅读,但标签可以被重新指向;摘要由镜像内容计算,更适合作为最终部署依据。
固定来源与版本
避免使用 latest、未维护镜像和来源不明的个人仓库。构建阶段可以先使用明确版本标签,推送后再取得仓库返回的 sha256 摘要,并把该摘要写入部署清单。这样即使同名标签变化,集群仍会拉取同一份镜像内容。
仓库凭据、私钥和访问令牌不得通过 COPY、构建参数或环境变量永久写入镜像层。需要访问私有依赖时,应使用构建系统提供的临时密钥挂载,并在构建结束后确认历史层中没有敏感数据。
构建最小镜像并扫描
下面是一个 Go 服务的片段示例,假设项目包含 go.mod、go.sum 和 cmd/server。第一阶段负责编译,最终阶段只保留静态二进制,并使用 distroless 的非 root 运行身份。
FROM golang:1.24-alpine AS build
WORKDIR /src

COPY go.mod go.sum ./
RUN go mod download

COPY . .
RUN CGO_ENABLED=0 go build -trimpath -ldflags="-s -w" -o /out/app ./cmd/server

FROM gcr.io/distroless/static-debian12:nonroot
COPY --from=build /out/app /app
USER nonroot:nonroot
ENTRYPOINT ["/app"]
多阶段构建不会自动消除所有漏洞,但能减少包管理器、Shell、编译器和缓存进入运行镜像。应用若确实需要证书、时区或动态链接库,应明确复制所需文件,而不是为了方便改回完整操作系统镜像。
构建、推送并扫描镜像时,可执行以下命令。<DIGEST>、<COUNT> 等为动态值;扫描命令在发现 HIGH 或 CRITICAL 漏洞时返回非零状态,适合直接作为 CI 门禁。
docker build -t registry.example.com/demo-api:1.4.2 .
docker push registry.example.com/demo-api:1.4.2
docker inspect --format='{{index .RepoDigests 0}}' registry.example.com/demo-api:1.4.2
trivy image --severity HIGH,CRITICAL --exit-code 1 registry.example.com/demo-api@sha256:<DIGEST>
预期输出
registry.example.com/demo-api@sha256:<DIGEST>
Total: <COUNT> (HIGH: <HIGH_COUNT>, CRITICAL: <CRITICAL_COUNT>)
当 <HIGH_COUNT> 或 <CRITICAL_COUNT> 大于 0 时,流水线应阻止发布。修复顺序通常是升级应用依赖、更新基础镜像、重新构建并复扫;只有经过评估且有到期时间的例外项,才应进入忽略清单。
按摘要部署并验收
将扫描通过的摘要写入工作负载。下面的清单需要先把 <DIGEST> 替换为仓库返回的真实 64 位摘要。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: demo-api
spec:
  replicas: 2
  selector:
    matchLabels:
      app: demo-api
  template:
    metadata:
      labels:
        app: demo-api
    spec:
      containers:
        - name: app
          image: registry.example.com/demo-api@sha256:<DIGEST>
          imagePullPolicy: IfNotPresent
          ports:
            - containerPort: 8080
应用后读取 Pod 的实际镜像 ID,确认它与批准摘要一致。
kubectl apply -f deployment.yaml
kubectl rollout status deployment/demo-api
kubectl get pods -l app=demo-api -o jsonpath='{range .items[*]}{.metadata.name}{" -> "}{.status.containerStatuses[0].imageID}{"\n"}{end}'
预期输出
deployment.apps/demo-api created
deployment "demo-api" successfully rolled out
demo-api-<ID> -> <RUNTIME>://registry.example.com/demo-api@sha256:<DIGEST>
demo-api-<ID> -> <RUNTIME>://registry.example.com/demo-api@sha256:<DIGEST>
运行时前缀和 Pod 名称会因容器运行时与副本变化而不同,但所有副本的摘要都应等于批准值。后续还应定期复扫仓库中的存量镜像,因为新的漏洞可能在镜像发布后才被披露。