
容器与云原生 / 系统课时
Volume 数据卷
Volume 数据卷
本课把容器内的临时文件移到 Pod 级 Volume 中。你将理解 volumes 与 volumeMounts 如何配对,完成两个容器共享 emptyDir 的配置,并验证容器重启后共享文件仍然存在。
学习目标
- 说明 Pod Volume 与容器挂载路径之间的关系。
- 使用
emptyDir在同一 Pod 的多个容器间共享数据。 - 判断
emptyDir在容器重启、Pod 删除和节点故障时的边界。
Volume 如何接入容器
Volume 先在 spec.volumes 中定义,再由各容器通过 volumeMounts 挂载。Volume 名称负责建立引用关系,mountPath 决定容器内从哪个目录访问数据;多个容器引用同一个名称,就会看到同一份文件。
挂载点会覆盖镜像中该路径原有的可见内容。因此,选择 mountPath 前应确认镜像是否已经在该目录放置启动脚本或默认配置,避免挂载后出现“文件消失”的误判。
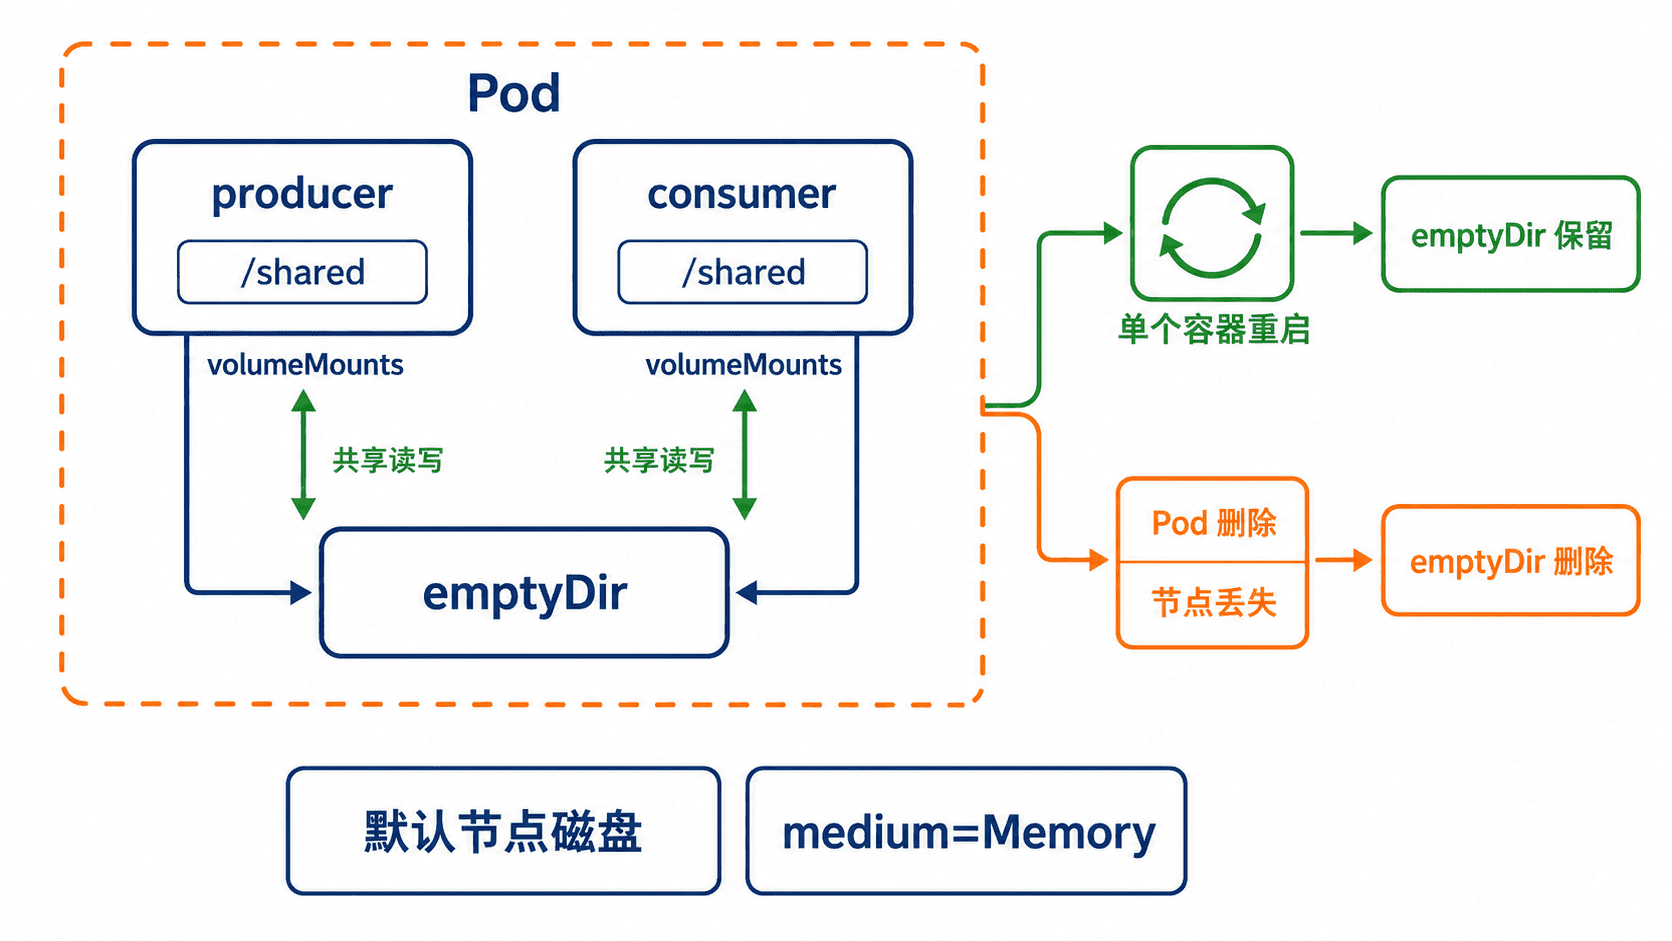
emptyDir 的生命周期
emptyDir 在 Pod 被分配到节点后创建,初始内容为空。它不属于某个容器,因此同一 Pod 中的容器可以共同读写;某个容器崩溃并重新创建时,目录仍随 Pod 保留。
当 Pod 被删除、驱逐并在其他节点重建,或原节点永久不可用时,emptyDir 数据会消失。它适合缓存、构建中间产物和 Sidecar 交换文件,不适合数据库文件、用户上传内容或需要灾难恢复的数据。
默认 emptyDir 使用节点临时存储。设置 medium: Memory 后会使用内存文件系统,读写更快,但内容计入容器内存使用量,并受到节点内存压力影响;还可以通过 sizeLimit 声明容量上限。
实战:两个容器共享临时文件
保存下面的配置为 volume-demo.yaml。producer 首次启动时写入时间,consumer 通过同一个 emptyDir 读取;生产者重启时,已有文件不会被覆盖。
apiVersion: v1
kind: Pod
metadata:
  name: volume-demo
spec:
  restartPolicy: Always
  volumes:
    - name: work
      emptyDir: {}
  containers:
    - name: producer
      image: busybox:1.36
      command:
        - sh
        - -c
        - |
          if [ ! -f /shared/message ]; then
            date -u +generated-at=%Y-%m-%dT%H:%M:%SZ > /shared/message
          fi
          sleep 3600
      volumeMounts:
        - name: work
          mountPath: /shared
    - name: consumer
      image: busybox:1.36
      command:
        - sh
        - -c
        - sleep 3600
      volumeMounts:
        - name: work
mountPath: /shared应用配置,记录文件内容,再终止生产者的主进程以触发容器重启。重新读取后,before 与 after 应完全相同。
kubectl apply -f volume-demo.yaml
kubectl wait --for=condition=Ready pod/volume-demo --timeout=60s
before=$(kubectl exec volume-demo -c consumer -- cat /shared/message)
kubectl exec volume-demo -c producer -- kill 1 >/dev/null 2>&1 || true
sleep 3
kubectl wait --for=condition=Ready pod/volume-demo --timeout=60s
after=$(kubectl exec volume-demo -c consumer -- cat /shared/message)
echo before=$before
echo after=$after
kubectl delete pod volume-demo
预期输出中的 <TIME> 是实际 UTC 时间。两个时间相同,说明容器实例更换后,Pod 级 emptyDir 仍保留。
pod/volume-demo created
pod/volume-demo condition met
pod/volume-demo condition met
before=generated-at=<TIME>
after=generated-at=<TIME>
pod "volume-demo" deleted
典型错误与排查
volumes[].name 与 volumeMounts[].name 不一致时,API Server 会拒绝对象;挂载后容器卡在 ContainerCreating,应查看 kubectl describe pod volume-demo 的 Events。出现 Permission denied 时,需要检查镜像运行用户、目录权限以及 Pod 的 securityContext。
不要把 emptyDir 误当成持久卷。即使它能跨容器重启保留,也仍与 Pod 绑定;删除 Pod 后重新创建同名对象,只会得到一个新的空目录。