
容器与云原生 / 系统课时
Secret 敏感信息管理
Secret 敏感信息管理
本课创建一个可运行的 Secret 示例,把密码作为环境变量、令牌作为只读文件注入 Pod,并用不泄露明文的方式验证加载结果。完成后,你将知道 Secret 能解决什么问题,以及还必须补上的访问控制和静态加密措施。
学习目标
- 能使用
stringData声明 Opaque Secret,并理解它与data的转换关系。 - 能通过
secretKeyRef和 Secret Volume 把敏感值注入容器。 - 能识别 Base64、RBAC、静态加密和密钥轮换之间的安全边界。
Secret 的本质与类型
Secret 是 Kubernetes 中专门承载敏感数据的 API 对象。最常用的 Opaque 类型适合密码、令牌和自定义密钥;证书可使用 kubernetes.io/tls,镜像仓库认证通常使用 kubernetes.io/dockerconfigjson。
data 字段要求值经过 Base64 编码,stringData 允许直接写字符串,API Server 接收后会转换并保存到 data。Base64 只是编码,不是加密;拥有读取 Secret 权限的人仍能还原明文。
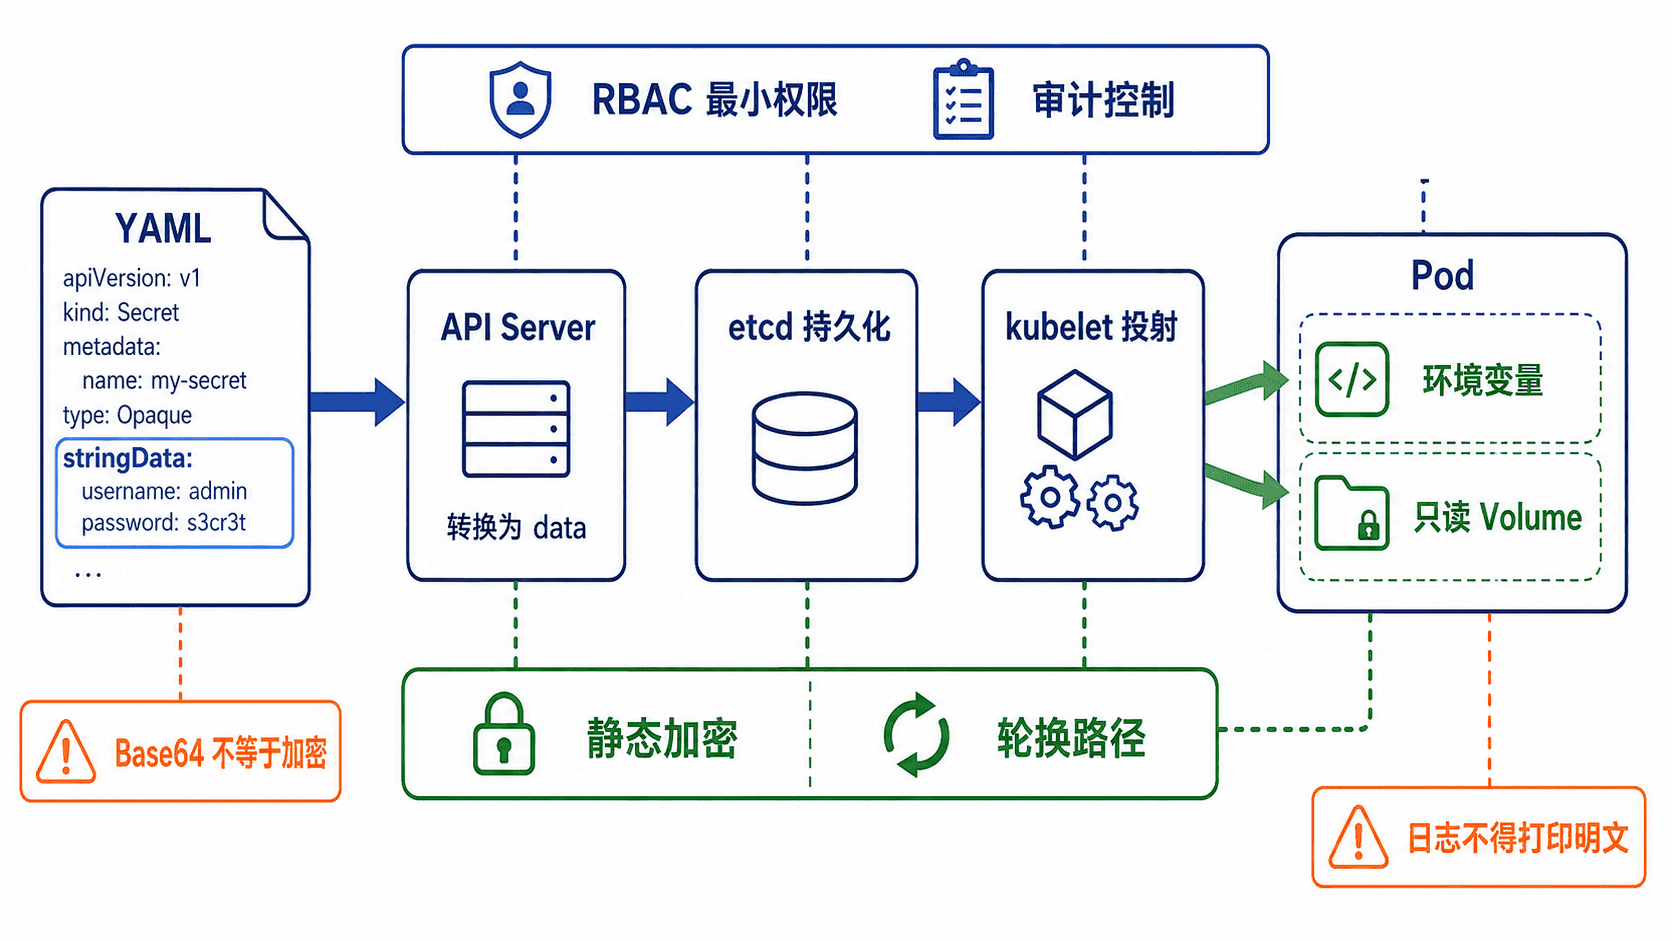
创建并安全注入
新建 secret-demo.yaml。示例中的值仅用于本地练习,不应提交真实凭据;生产环境应由受控流水线或外部密钥系统生成 Secret。
apiVersion: v1
kind: Secret
metadata:
  name: app-secret
type: Opaque
stringData:
  DB_PASSWORD: "change-me-for-demo"
  api-token: "demo-token-123"
---
apiVersion: v1
kind: Pod
metadata:
  name: secret-demo
spec:
  restartPolicy: Never
  containers:
    - name: app
      image: busybox:1.36
      command: ["sh", "-c"]
      args:
        - |
          set -eu
          test -n "$DB_PASSWORD"
          test -s /var/run/secrets/app/api-token
          echo "DB password environment variable loaded"
          echo "API token file loaded"
          sleep 3600
      env:
        - name: DB_PASSWORD
          valueFrom:
            secretKeyRef:
              name: app-secret
              key: DB_PASSWORD
      volumeMounts:
        - name: app-secret-volume
          mountPath: /var/run/secrets/app
          readOnly: true
  volumes:
    - name: app-secret-volume
      secret:
        secretName: app-secret
        items:
          - key: api-token
            path: api-token
该配置的生效行为是:API Server 把 stringData 转为 data,Pod 创建时读取密码到进程环境,并把 api-token 投射为只读文件。验证命令只检查值是否存在,不输出任何秘密内容。执行首次创建:
kubectl apply -f secret-demo.yaml预期输出:
secret/app-secret created
pod/secret-demo created
查看日志验证两种注入路径:
kubectl logs secret-demo预期输出:
DB password environment variable loaded
API token file loaded
安全边界与运维
不要把真实 Secret 明文写入 Git,即使清单使用 data 字段也不安全。应限制 get、list、watch Secret 的 RBAC 权限,并在集群控制平面启用静态加密,降低 etcd 数据泄露时的风险。
环境变量可能出现在进程转储、诊断信息或误打印日志中;文件挂载更便于限制读取路径和权限,但应用仍需保护文件内容。无论哪种方式,都不要在健康检查、日志或错误响应中回显秘密。
Secret 更新后的行为与注入方式有关:环境变量需要重建 Pod 才能读取新值;Volume 投射文件可后续刷新,但使用 subPath 时不会自动更新。轮换凭据时应先创建新值、确认应用可读取,再撤销旧值,并验证依赖系统的认证状态。