
容器与云原生 / 系统课时
Ingress 与入口流量
Ingress 与入口流量
本课解决“集群外请求怎样按域名和路径进入不同 Service”的问题。完成后,你将能区分 Ingress 资源与 Ingress Controller,并部署一条可验证的 HTTP 路由。
学习目标
- 说明 Ingress、Ingress Controller 与 Service 的职责边界
- 使用域名和路径规则把外部请求转发到 Service
- 按状态、事件和后端端点定位常见入口故障
入口流量的职责边界
Ingress 是一份七层路由规则,描述“什么域名、什么路径应该转发到哪个 Service”;它本身不监听端口,也不直接转发流量。真正接收外部请求、读取规则并配置代理的是 Ingress Controller,例如 ingress-nginx、Traefik 或云厂商控制器。
请求链路通常是:客户端访问控制器暴露的地址,控制器依据 Host 和 URL 路径匹配 Ingress,再把请求转发到 Service,最后由 Service 选择后端 Pod。集群中必须先运行控制器,并且 ingressClassName 要与它管理的 IngressClass 对应。
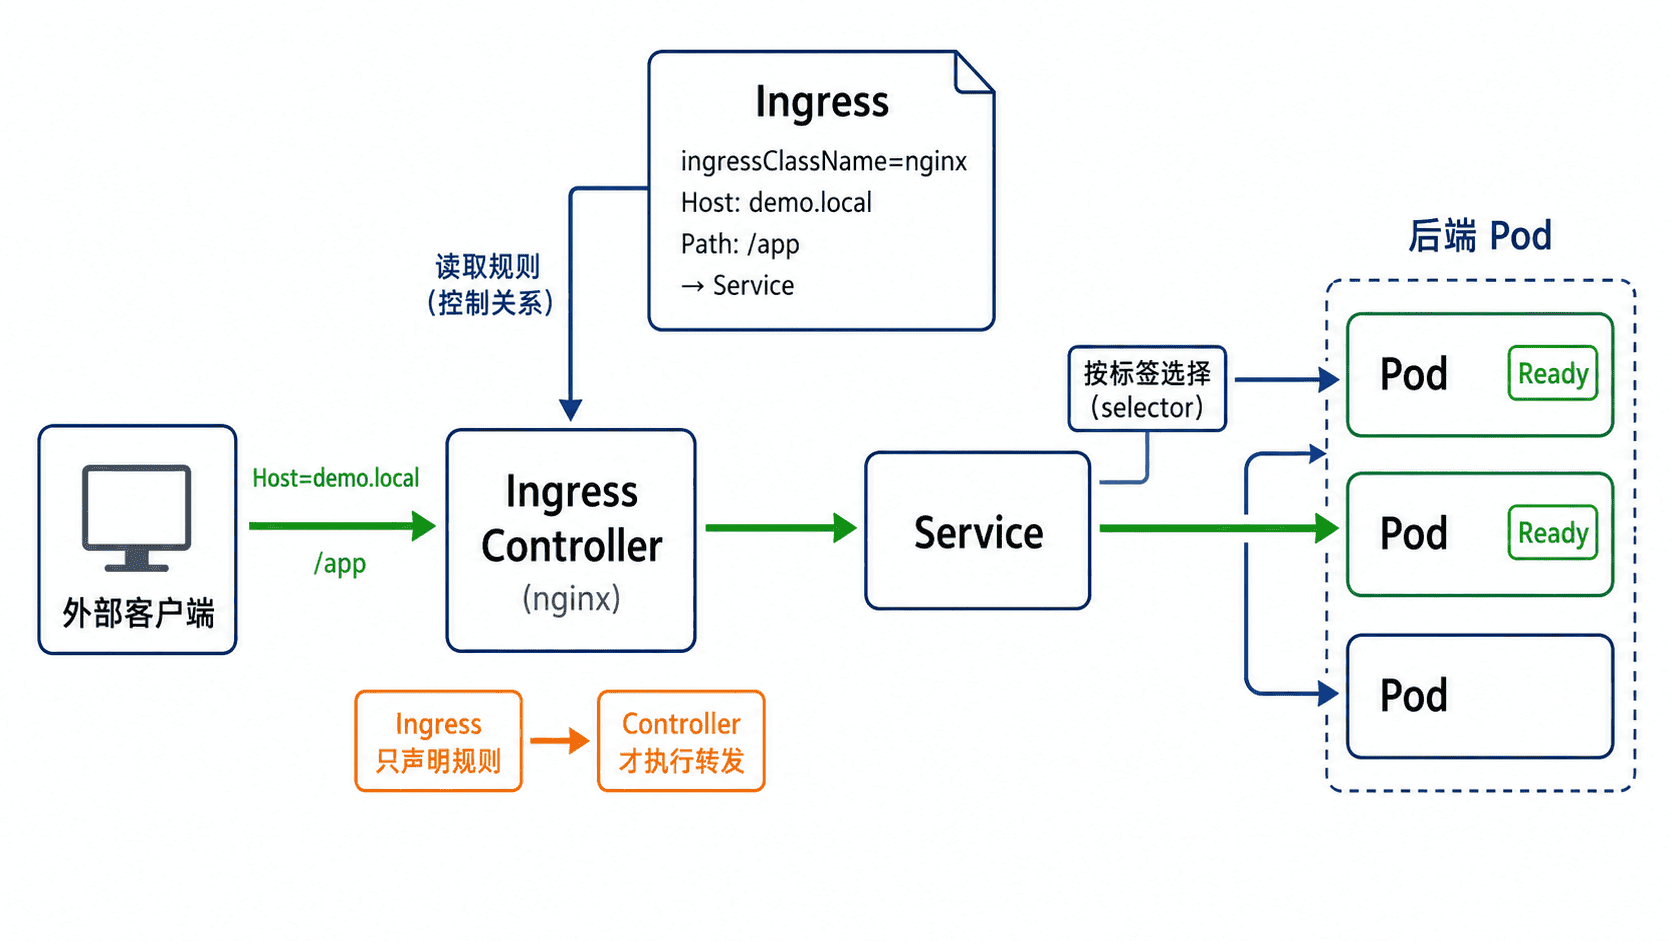
先确认集群存在可用的 IngressClass:
kubectl get ingressclass预期输出中至少有一条由控制器提供的类;名称与控制器因环境而异:
NAME    CONTROLLER                     PARAMETERS   AGE
nginx   k8s.io/ingress-nginx           <none>       <TIME>
如果实际名称不是 nginx,后续清单中的 ingressClassName 必须同步修改。
配置域名与路径路由
下面的清单创建一个返回固定文本的应用、一个 ClusterIP Service,以及一条 demo.local/app 路由。保存为 ingress-demo.yaml。
# 应用工作负载
apiVersion: apps/v1
kind: Deployment
metadata:
  name: ingress-demo
spec:
  replicas: 2
  selector:
    matchLabels:
      app: ingress-demo
  template:
    metadata:
      labels:
        app: ingress-demo
    spec:
      containers:
        - name: echo
          image: hashicorp/http-echo:1.0.0
          args:
            - -listen=:5678
            - -text=hello from ingress
          ports:
            - name: http
              containerPort: 5678
---
# Service 把 80 端口转发到容器命名端口
apiVersion: v1
kind: Service
metadata:
  name: ingress-demo
spec:
  selector:
    app: ingress-demo
  ports:
    - name: http
      port: 80
      targetPort: http
---
# Ingress 按域名和路径引用 Service 端口
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: demo-ingress
spec:
  ingressClassName: nginx
  rules:
    - host: demo.local
      http:
        paths:
          - path: /app
            pathType: Prefix
            backend:
              service:
                name: ingress-demo
                port:
                  number: 80
pathType: Prefix 表示 /app 以及其子路径都能匹配。Ingress 后端引用的是 Service 端口 80,不是容器端口 5678;端口转换由 Service 的 targetPort 完成。
应用并验证访问
应用清单后,先等待 Pod 就绪,再检查 Ingress 是否获得控制器地址。
kubectl apply -f ingress-demo.yaml
kubectl rollout status deployment/ingress-demo
kubectl get ingress demo-ingress预期结果如下,ADDRESS 和等待时间会随环境变化:
deployment.apps/ingress-demo created
service/ingress-demo created
ingress.networking.k8s.io/demo-ingress created
deployment "ingress-demo" successfully rolled out
NAME           CLASS   HOSTS        ADDRESS     PORTS   AGE
demo-ingress   nginx   demo.local   <ADDRESS>   80      <TIME>
使用控制器的实际入口地址发起请求,并通过 Host 请求头模拟域名解析:
curl -H 'Host: demo.local' http://<ADDRESS>/app预期输出:
hello from ingress<ADDRESS> 可能是负载均衡器 IP、主机名、节点地址或本地端口,取决于控制器的暴露方式。正式环境应把 demo.local 的 DNS 记录指向该入口地址。
常见故障的定位顺序
返回 404 时,先检查请求的 Host、路径和 pathType 是否命中规则,再确认 ingressClassName 是否由当前控制器接管。返回 503 时,重点检查 Service 名称、端口及 EndpointSlice 中是否存在 Ready 后端。
Ingress 长时间没有地址并不一定代表规则错误;本地集群或 NodePort 模式可能不会填写 status.loadBalancer。此时应查看控制器的 Service 暴露方式,并用 kubectl describe ingress demo-ingress 检查事件。
控制器日志能解释规则是否被拒绝,但不应作为第一步。先从 Ingress 规则、Service、EndpointSlice、Pod Readiness 逐层验证,通常能更快定位断点。