
容器与云原生 / 系统课时
初始化容器
初始化容器
本课解决应用启动前如何可靠完成依赖检查、配置准备和数据初始化的问题。你将创建两个按顺序执行的 Init Container,生成 Nginx 所需内容,并通过 Pod 状态与 HTTP 响应验证初始化结果。
学习目标
- 说明 Init Container 与普通应用容器的执行顺序和生命周期差异。
- 使用多个 Init Container 完成依赖检查与共享卷初始化。
- 根据 Pod 状态、事件和日志定位初始化失败。
初始化容器的执行机制
Init Container 定义在 spec.initContainers 中。Kubernetes 会按声明顺序逐个运行:前一个容器必须成功退出,后一个才会启动;所有初始化容器完成后,应用容器才开始运行。普通 Init Container 应执行有限任务并退出,不能像长期 Sidecar 一样持续驻留。
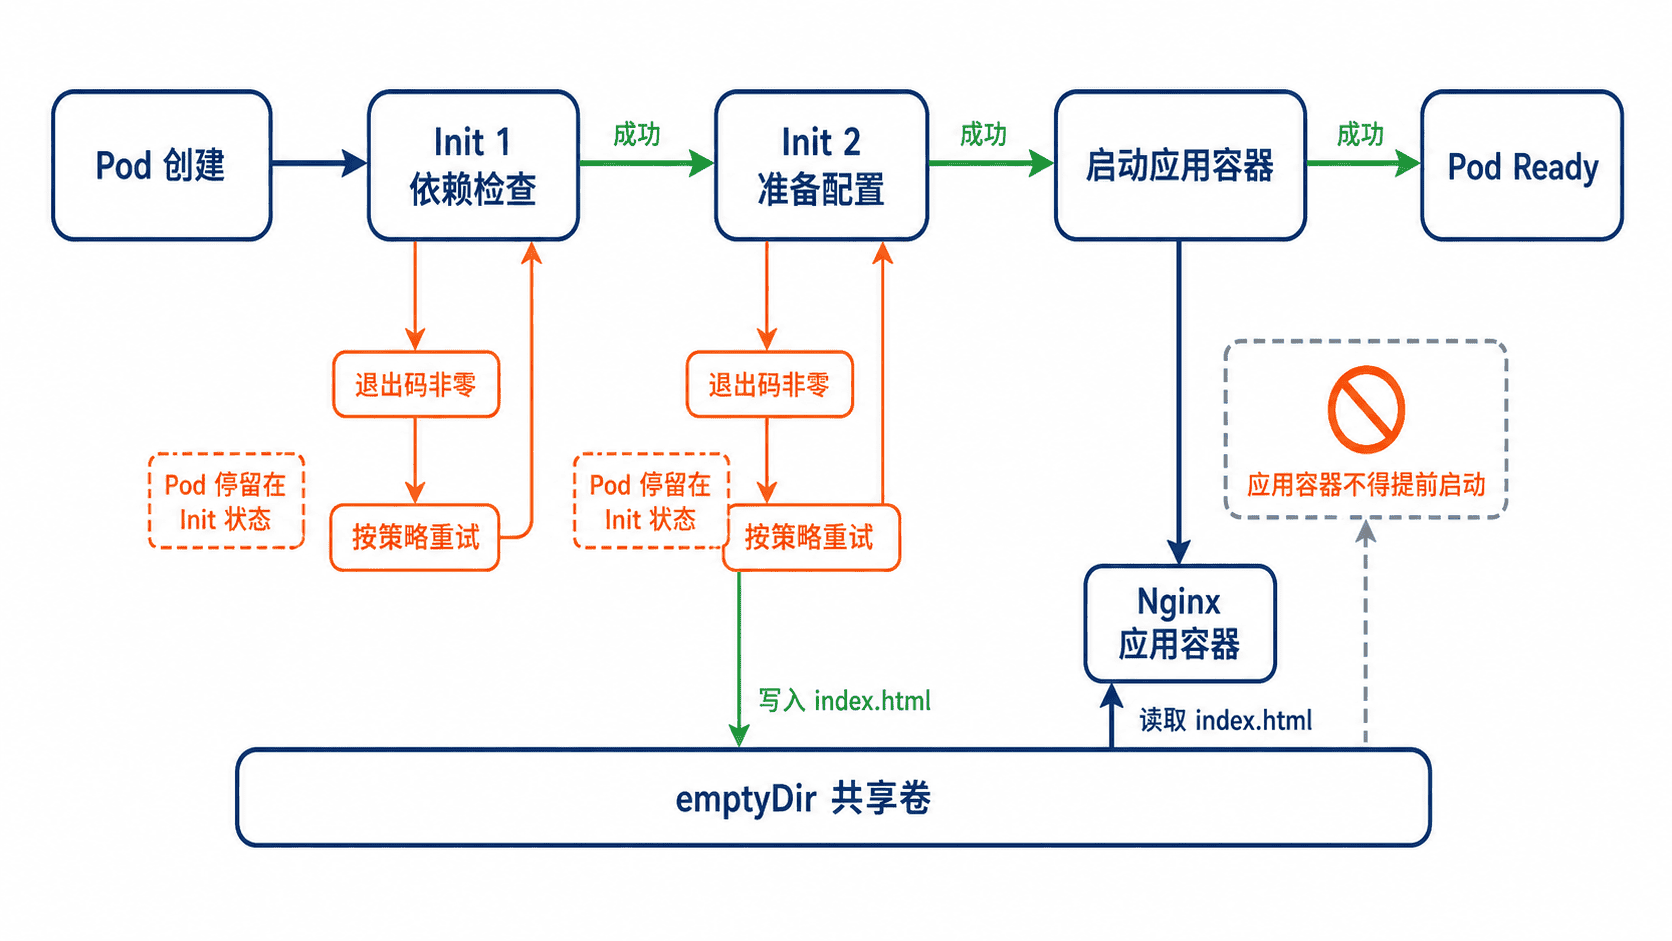
初始化容器可以使用与应用完全不同的镜像和工具,并能通过共享 Volume 把结果交给应用容器。常见用途包括等待 DNS 或后端服务可用、生成配置文件、执行数据库迁移、下载启动资源和设置目录权限。初始化逻辑应尽量幂等,因为 Pod 重建或基础设施异常时可能再次执行。
配置依赖检查与内容准备
下面的第一个 Init Container 等待集群 DNS 能解析 Kubernetes 默认 Service;第二个把首页写入共享 emptyDir。Nginx 启动后将该卷挂载到站点目录,因此只能看到初始化后的文件。
apiVersion: v1
kind: Pod
metadata:
  name: init-container-demo
spec:
  initContainers:
    - name: wait-for-cluster-dns
      image: busybox:1.36
      command:
        - sh
        - -c
        - |
          until nslookup kubernetes.default.svc.cluster.local; do
            echo "waiting for cluster DNS"
            sleep 2
          done
    - name: prepare-content
      image: busybox:1.36
      command:
        - sh
        - -c
        - |
          printf 'initialized by init container\n' > /work/index.html
      volumeMounts:
        - name: web-content
          mountPath: /work
  containers:
    - name: web
      image: nginx:1.27-alpine
      ports:
        - name: http
          containerPort: 80
      volumeMounts:
        - name: web-content
          mountPath: /usr/share/nginx/html
  volumes:
    - name: web-content
      emptyDir: {}
将配置保存为 init-container-pod.yaml。挂载 emptyDir 会覆盖镜像中原有的站点目录,因此 prepare-content 必须创建 index.html;若它退出失败,Nginx 不会启动。
部署并检查初始化状态
创建 Pod 后等待 Ready,再读取两个 Init Container 的终止原因。正常情况下,两者都应显示 Completed。
kubectl apply -f init-container-pod.yaml
kubectl wait --for=condition=Ready pod/init-container-demo --timeout=90s
kubectl get pod init-container-demo
kubectl get pod init-container-demo -o jsonpath='{.status.initContainerStatuses[*].state.terminated.reason}{"\n"}'
预期输出
pod/init-container-demo created
pod/init-container-demo condition met
NAME                  READY   STATUS    RESTARTS   AGE
init-container-demo   1/1     Running   0          <TIME>
Completed Completed
若 Pod 长时间显示 Init:0/2、Init:1/2 或 Init:CrashLoopBackOff,先执行 kubectl describe pod init-container-demo 查看事件,再用 kubectl logs init-container-demo -c <INIT-CONTAINER-NAME> 检查对应初始化容器的标准输出与退出原因。
验证初始化结果
在终端 A 建立端口转发,保持命令运行。
kubectl port-forward pod/init-container-demo 8080:80预期输出
Forwarding from 127.0.0.1:8080 -> 80
Forwarding from [::1]:8080 -> 80
在终端 B 请求页面,响应应来自 Init Container 写入的共享文件。
curl http://127.0.0.1:8080预期输出
initialized by init container若本机端口 8080 已被占用,可改用其他本地端口,例如 kubectl port-forward pod/init-container-demo 18080:80。完成验证后停止端口转发,并执行 kubectl delete pod init-container-demo 清理资源。
失败处理与设计边界
依赖检查必须设置合理的重试间隔和整体超时,避免无限等待掩盖配置错误。对于外部服务,应检查可用性而不是只判断 DNS 存在;对于数据库迁移,应保证重复执行不会破坏数据,并避免多个 Pod 同时执行不具备并发保护的迁移脚本。
Init Container 适合“完成后退出”的前置任务,不适合持续代理、日志采集或配置热更新。持续能力应由普通 Sidecar 承担。敏感配置不要直接写入镜像或日志,可通过 Secret 挂载,并限制初始化容器的权限与可访问资源。