
容器与云原生 / 系统课时
污点与容忍
污点与容忍
本课解决“专用节点如何拒绝普通工作负载,同时允许指定 Pod 进入”的问题。你将为节点添加污点,为 Pod 配置匹配的容忍,并通过节点标签把“允许进入”进一步收紧为“只去目标节点”。
学习目标
- 理解 Taint 与 Toleration 的排斥和放行关系
- 配置专用节点并验证 Pod 的调度结果
- 区分
NoSchedule、PreferNoSchedule与NoExecute
污点如何影响调度
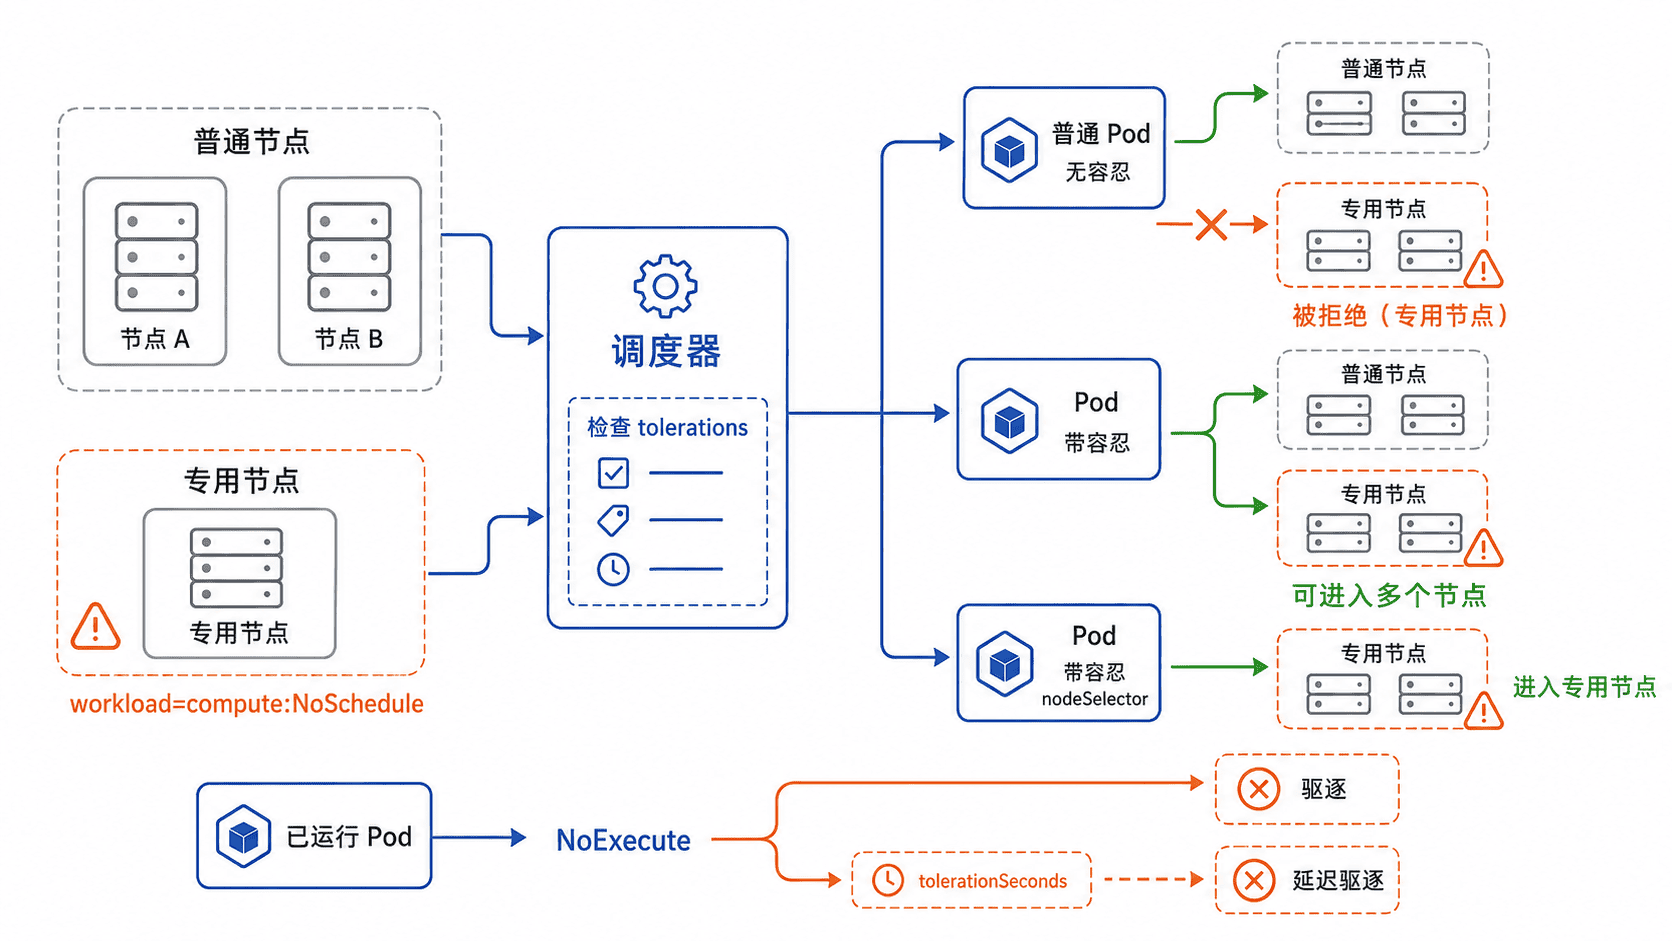
污点写在节点上,格式为 key=value:effect。调度器检查 Pod 时,只要节点存在 Pod 无法容忍的污点,就会按 effect 拒绝调度或驱逐 Pod。容忍写在 Pod 上,它只表示“这个污点不是阻碍”,并不表示 Pod 一定选择该节点。
| effect | 对新 Pod | 对已运行 Pod |
|---|---|---|
NoSchedule |
没有匹配容忍时不调度 | 不主动驱逐 |
PreferNoSchedule |
尽量不调度,但不是硬限制 | 不主动驱逐 |
NoExecute |
没有匹配容忍时不调度 | 没有容忍时驱逐 |
配置一个专用节点
先选择一个实验节点,把 <NODE> 替换为真实节点名。节点标签用于“吸引”目标 Pod,污点用于“排斥”其他 Pod,两者配合才能形成稳定的专用节点策略。
kubectl get nodes
kubectl label node <NODE> dedicated=compute --overwrite
kubectl taint node <NODE> workload=compute:NoSchedule
预期输出:
node/<NODE> labeled
node/<NODE> tainted
创建一个同时包含 nodeSelector 与 tolerations 的 Pod。operator: Equal 要求 key、value 和 effect 与节点污点一致。
apiVersion: v1
kind: Pod
metadata:
  name: special-app
spec:
  nodeSelector:
    dedicated: compute
  tolerations:
    - key: workload
      operator: Equal
      value: compute
      effect: NoSchedule
  containers:
    - name: web
      image: nginx:1.27-alpine
      ports:
        - containerPort: 80
该配置生效后,Pod 只能选择带 dedicated=compute 标签的节点,并且能够通过该节点的 workload=compute:NoSchedule 污点检查。
kubectl apply -f special-app.yaml
kubectl wait --for=condition=Ready pod/special-app --timeout=120s
kubectl get pod special-app -o custom-columns=NAME:.metadata.name,PHASE:.status.phase,NODE:.spec.nodeName
预期输出:
pod/special-app created
pod/special-app condition met
NAME          PHASE     NODE
special-app   Running   <NODE>
<NODE> 为实际节点名,镜像拉取时间和 Pod 就绪时间会因环境而不同。
匹配规则与 NoExecute
operator: Equal 会比较 key、value 和 effect;operator: Exists 只要求 key 与 effect 匹配,此时不能再填写 value。一个 Pod 必须容忍节点上所有具有阻断作用的污点,否则仍然不能调度。
NoExecute 还会影响已经运行的 Pod。没有匹配容忍的 Pod 会被驱逐;配置 tolerationSeconds 后,Pod 可以在污点出现后继续运行指定秒数,适合处理节点短暂异常,但它不是永久豁免。
容忍不是调度偏好。要让工作负载稳定落到专用节点,应同时使用节点标签、节点选择器或节点亲和性。
排查与清理
Pod 长时间处于 Pending 时,先检查 kubectl describe pod special-app 的 Events,再检查目标节点的 Taints 和 Labels。常见根因是 key 或 effect 拼写不一致、遗漏某个污点容忍,或者节点选择条件根本没有匹配节点。
实验结束后移除测试资源,避免后续工作负载继续受到影响。
kubectl delete pod special-app
kubectl taint node <NODE> workload=compute:NoSchedule-
kubectl label node <NODE> dedicated-
预期输出:
pod "special-app" deleted
node/<NODE> untainted
node/<NODE> unlabeled