
容器与云原生 / 系统课时
NetworkPolicy 网络策略
NetworkPolicy 网络策略
本课解决“哪些 Pod 可以互相通信、哪些流量必须被拒绝”的问题。完成后,你将能用 NetworkPolicy 同时约束入站和出站流量,并通过实际请求验证最小通信边界。
学习目标
- 解释 Pod 被策略选中后入站与出站隔离如何生效
- 使用标签选择器和端口规则放行必要通信
- 验证策略效果并识别 CNI、DNS 和标签配置问题
生效模型与前置条件
NetworkPolicy 由 CNI 网络插件执行,API Server 只保存策略对象。如果当前 CNI 不支持或未启用 NetworkPolicy,清单可以创建成功,但流量不会被真正拦截,因此实验前必须确认所用 CNI 的能力。
默认情况下,未被任何对应方向策略选中的 Pod 保持允许通信。一个 Pod 一旦被某条 Ingress 策略选中,它的入站流量只允许所有入站策略规则的并集;Egress 方向独立计算。一次连接要成功,源 Pod 的出站规则和目标 Pod 的入站规则都必须允许。
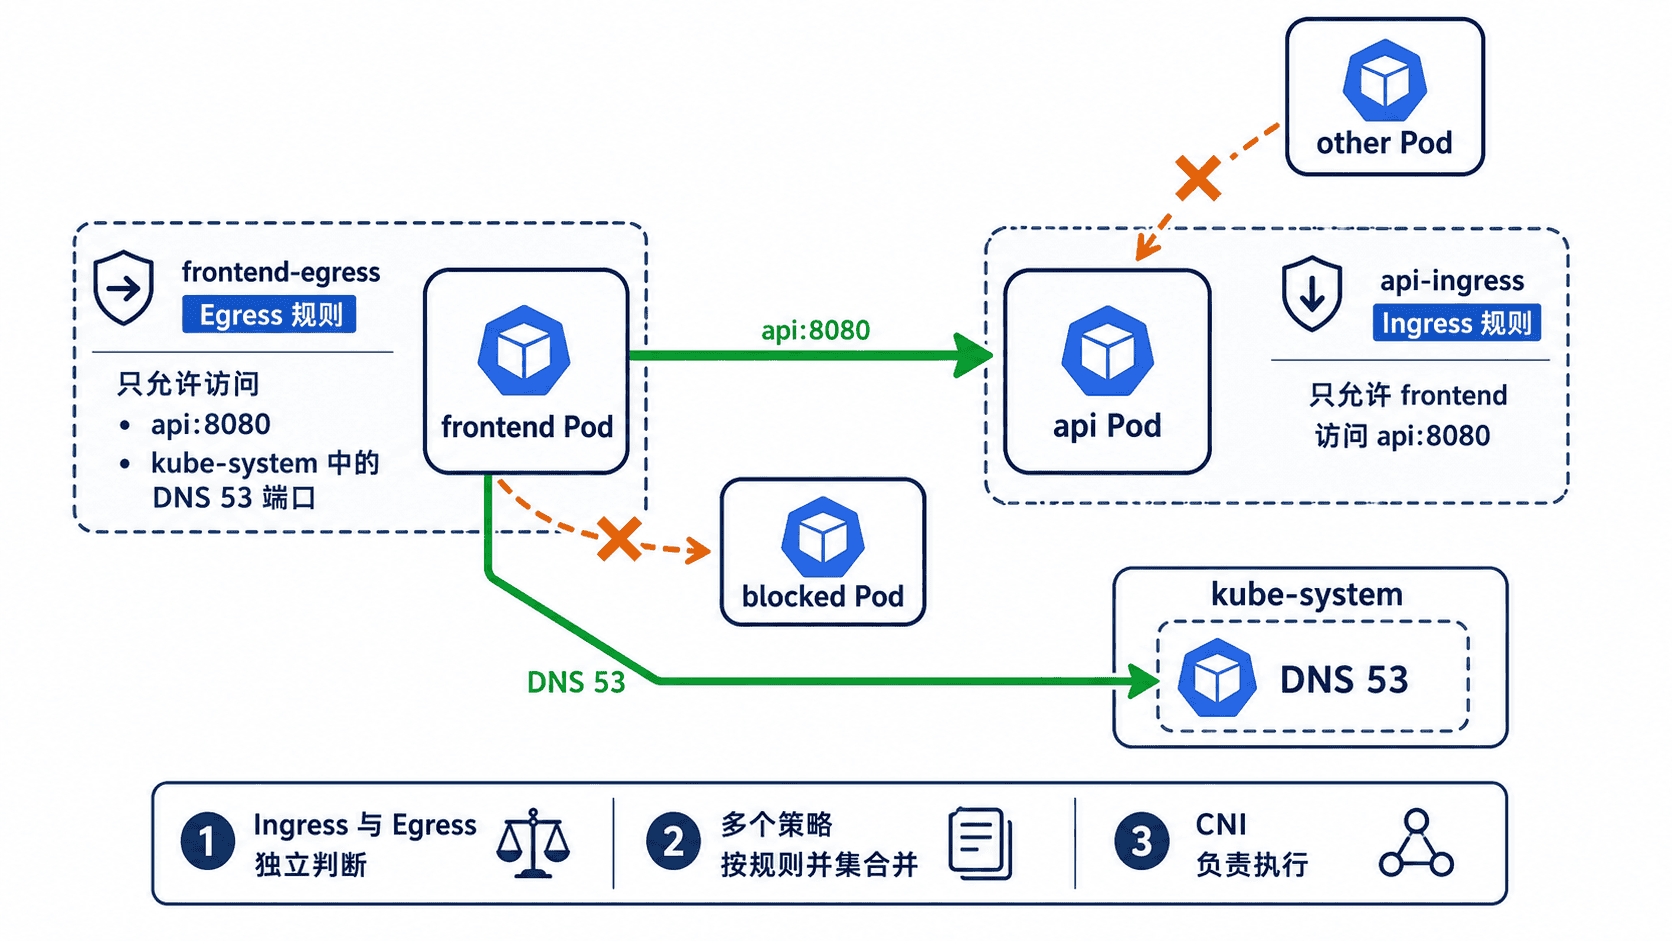
创建最小通信环境
下面的完整清单创建两个服务端 Pod、两个测试客户端和两条策略。frontend 只允许访问 api:8080 与集群 DNS;api 只接受来自 frontend 的 8080 端口流量。保存为 network-policy-demo.yaml。
# 隔离实验放在独立命名空间
apiVersion: v1
kind: Namespace
metadata:
  name: np-demo
---
# api 是被保护的目标服务
apiVersion: v1
kind: Pod
metadata:
  name: api
  namespace: np-demo
  labels:
    app: api
spec:
  containers:
    - name: echo
      image: hashicorp/http-echo:1.0.0
      args: ["-listen=:8080", "-text=api ok"]
      ports:
        - containerPort: 8080
---
apiVersion: v1
kind: Service
metadata:
  name: api
  namespace: np-demo
spec:
  selector:
    app: api
  ports:
    - port: 8080
      targetPort: 8080
---
# blocked 用于验证 frontend 出站被拒绝
apiVersion: v1
kind: Pod
metadata:
  name: blocked
  namespace: np-demo
  labels:
    app: blocked
spec:
  containers:
    - name: echo
      image: hashicorp/http-echo:1.0.0
      args: ["-listen=:8080", "-text=blocked service"]
---
apiVersion: v1
kind: Service
metadata:
  name: blocked
  namespace: np-demo
spec:
  selector:
    app: blocked
  ports:
    - port: 8080
      targetPort: 8080
---
# frontend 与 other 用于对比标签选择效果
apiVersion: v1
kind: Pod
metadata:
  name: frontend
  namespace: np-demo
  labels:
    app: frontend
spec:
  containers:
    - name: curl
      image: curlimages/curl:8.5.0
      command: ["sh", "-c", "sleep 3600"]
---
apiVersion: v1
kind: Pod
metadata:
  name: other
  namespace: np-demo
  labels:
    app: other
spec:
  containers:
    - name: curl
      image: curlimages/curl:8.5.0
      command: ["sh", "-c", "sleep 3600"]
---
# api 只接受 frontend 发往 8080 的流量
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: api-ingress
  namespace: np-demo
spec:
  podSelector:
    matchLabels:
      app: api
  policyTypes:
    - Ingress
  ingress:
    - from:
        - podSelector:
            matchLabels:
              app: frontend
      ports:
        - protocol: TCP
          port: 8080
---
# frontend 只保留业务流量和 DNS 查询
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: frontend-egress
  namespace: np-demo
spec:
  podSelector:
    matchLabels:
      app: frontend
  policyTypes:
    - Egress
  egress:
    - to:
        - podSelector:
            matchLabels:
              app: api
      ports:
        - protocol: TCP
          port: 8080
    - to:
        - namespaceSelector:
            matchLabels:
              kubernetes.io/metadata.name: kube-system
          podSelector:
            matchLabels:
              k8s-app: kube-dns
      ports:
        - protocol: UDP
          port: 53
        - protocol: TCP
          port: 53
同一个 namespaceSelector 与 podSelector 出现在一个 to 项中时,两者是“同时满足”;上例因此只匹配 kube-system 中带 k8s-app=kube-dns 标签的 DNS Pod。不同 egress 项之间是“任一满足”。
应用策略并验证结果
应用清单并等待四个 Pod 进入 Ready:
kubectl apply -f network-policy-demo.yaml
kubectl -n np-demo wait --for=condition=Ready pod --all --timeout=120s
预期结果会列出对象已创建,并最终确认所有 Pod 满足 Ready 条件:
namespace/np-demo created
pod/api created
service/api created
pod/blocked created
service/blocked created
pod/frontend created
pod/other created
networkpolicy.networking.k8s.io/api-ingress created
networkpolicy.networking.k8s.io/frontend-egress created
pod/api condition met
pod/blocked condition met
pod/frontend condition met
pod/other condition met
分别验证允许与拒绝的三条路径:
kubectl -n np-demo exec frontend -- sh -c 'if curl -fsS --max-time 3 http://api:8080 >/dev/null 2>&1; then echo allowed; else echo blocked; fi'
kubectl -n np-demo exec other -- sh -c 'if curl -fsS --max-time 3 http://api:8080 >/dev/null 2>&1; then echo allowed; else echo blocked; fi'
kubectl -n np-demo exec frontend -- sh -c 'if curl -fsS --max-time 3 http://blocked:8080 >/dev/null 2>&1; then echo allowed; else echo blocked; fi'
预期输出依次为:
allowed
blocked
blocked
第一条同时满足 frontend 的出站规则和 api 的入站规则。第二条被 api-ingress 拒绝;第三条被 frontend-egress 拒绝。策略通常以丢包方式生效,因此被拒绝请求可能等待到超时。
排查策略未生效或误拦截
如果三条请求都成功,优先确认 CNI 是否支持 NetworkPolicy;不要仅以“策略对象已创建”判断网络层已经执行。若允许请求也失败,检查 Pod 标签、命名空间、端口和协议是否与选择器完全一致。
如果服务名无法解析,通常是出站策略遗漏 DNS。先检查实际 DNS Pod 的标签;某些集群不使用 k8s-app=kube-dns,此时需要按真实标签修改策略。若 DNS 正常但连接仍失败,再分别检查源端 Egress 与目标端 Ingress,而不是只看其中一侧。
编写生产策略时,先列出业务所需通信,再逐条放行。空的 podSelector: {} 配合 policyTypes 可作为命名空间级默认拒绝,但应在确认 DNS、监控和控制面依赖后逐步启用,避免一次性切断必要流量。