
容器与云原生 / 系统课时
多环境配置管理
多环境配置管理
同一应用进入开发、测试和生产环境后,镜像版本、副本数、资源额度与外部依赖通常不同。本课将把这些差异拆成可审查的配置层,避免复制整份清单造成漂移,并建立发布前的一致性检查方法。
学习目标
- 识别多环境清单中的重复、覆盖与敏感信息风险。
- 按公共配置、环境差异和密钥边界组织目录。
- 使用差异对比与校验步骤发现环境漂移。
配置失控与分层方法
最常见的做法是复制一份 Deployment,再分别修改 dev、test、prod。短期看最直接,长期却会出现公共字段只修复部分环境、覆盖项散落在整份 YAML 中,以及密码和地址被误写进仓库等问题。
健康的多环境配置应满足“差异最小且可解释”。副本数、镜像标签、资源额度和域名可以因环境变化;探针、标签约定和安全上下文等公共规则应只有一个维护来源。
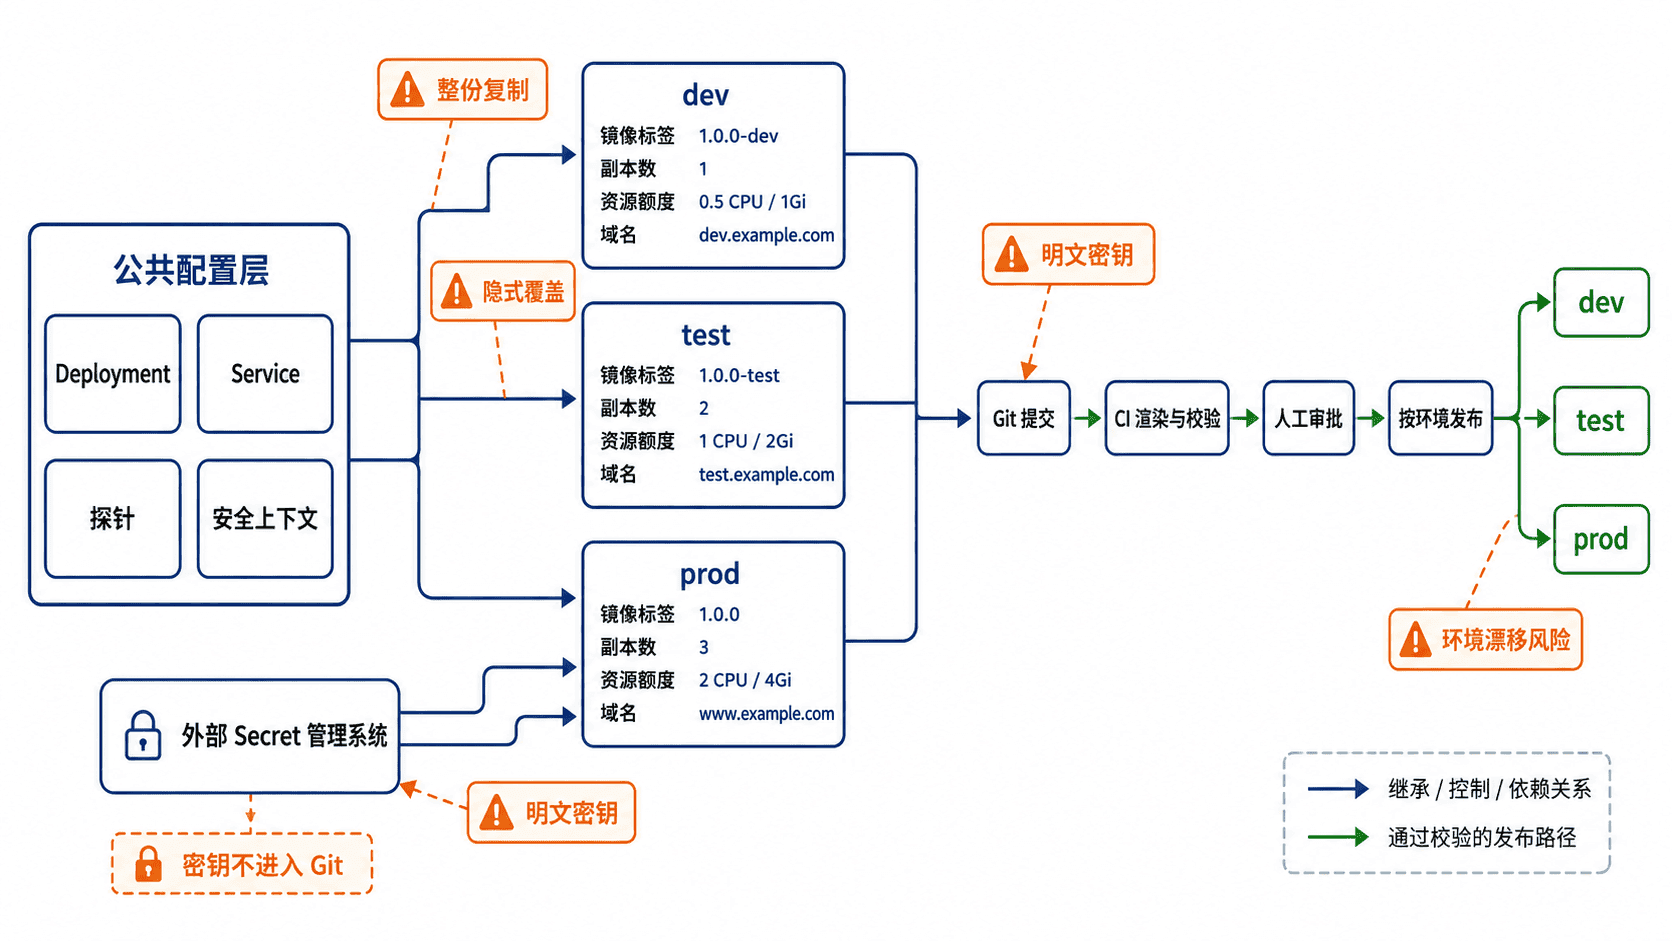
| 层级 | 适合存放 | 不应存放 |
|---|---|---|
| 公共配置 | 资源类型、端口、探针、标签、安全上下文 | 环境专属域名和固定副本数 |
| 环境差异 | 镜像标签、副本数、资源额度、入口域名 | 重复的完整资源清单 |
| 敏感配置 | Secret 名称、外部密钥引用 | 密码、令牌、私钥明文 |
环境目录应作为唯一发布入口,CI 针对该入口生成最终清单,再执行模式校验、策略检查和差异审阅。Secret 只保留名称或外部引用,真实值由专用密钥系统、受控流水线或集群内控制器注入。
主示例:让环境差异可见
下面的命令创建两份可独立检查的 Deployment。示例故意只保留副本数、镜像标签和资源请求三类差异,便于审查者快速判断修改是否符合预期。
bash
mkdir -p multi-env/environments/{dev,prod}

cat > multi-env/environments/dev/deployment.yaml <<'YAML'
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
spec:
  replicas: 1
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: example/web:1.1.0-dev
          resources:
            requests:
              cpu: 100m
              memory: 128Mi
YAML

cat > multi-env/environments/prod/deployment.yaml <<'YAML'
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: example/web:1.1.0
          resources:
            requests:
              cpu: 500m
              memory: 512Mi
YAML

diff --label dev --label prod -u \
  multi-env/environments/dev/deployment.yaml \
  multi-env/environments/prod/deployment.yaml || true
预期输出如下。若差异中出现探针被删除、标签规则变化或安全上下文缺失,就不应把它当作普通环境变量直接放行。
text
--- dev
+++ prod
@@ -3,7 +3,7 @@
 metadata:
   name: web
 spec:
-  replicas: 1
+  replicas: 3
   selector:
     matchLabels:
       app: web
@@ -14,8 +14,8 @@
     spec:
       containers:
         - name: web
-          image: example/web:1.1.0-dev
+          image: example/web:1.1.0
           resources:
             requests:
-              cpu: 100m
-              memory: 128Mi
+              cpu: 500m
+              memory: 512Mi
发布检查与典型错误
配置进入目标集群前,应固定执行四步:确认输入来源、生成最终清单、比较上一个已发布版本、完成审批后部署。kubectl apply --dry-run=client 只能发现本地可识别的问题;涉及 CRD、准入策略或服务端默认值时,还需要在隔离环境执行服务端校验。
- 整份复制后分别维护:提取公共层,只让环境目录保留必要差异。
- 覆盖顺序依赖口头约定:为每个环境设置唯一入口,并在 CI 中生成最终清单。
- 使用
latest或可变标签:改用不可变版本号或镜像摘要,保证回滚可复现。 - 把 Secret 明文写入 YAML:清理仓库历史并立即轮换已经暴露的凭据。
按自己的节奏,确认真正理解。