
容器与云原生 / 系统课时
Namespace 资源隔离
Namespace 资源隔离
本课解决如何在同一 Kubernetes 集群中按环境、团队或项目组织资源,并用配额、默认限制和访问策略补齐隔离边界。完成后,你可以创建独立 Namespace,部署资源并验证作用范围。
学习目标
- 理解 Namespace 的命名范围与资源归属规则
- 创建 Namespace,并配置资源配额和容器默认限制
- 识别 Namespace 不能单独提供的安全与网络隔离
核心机制
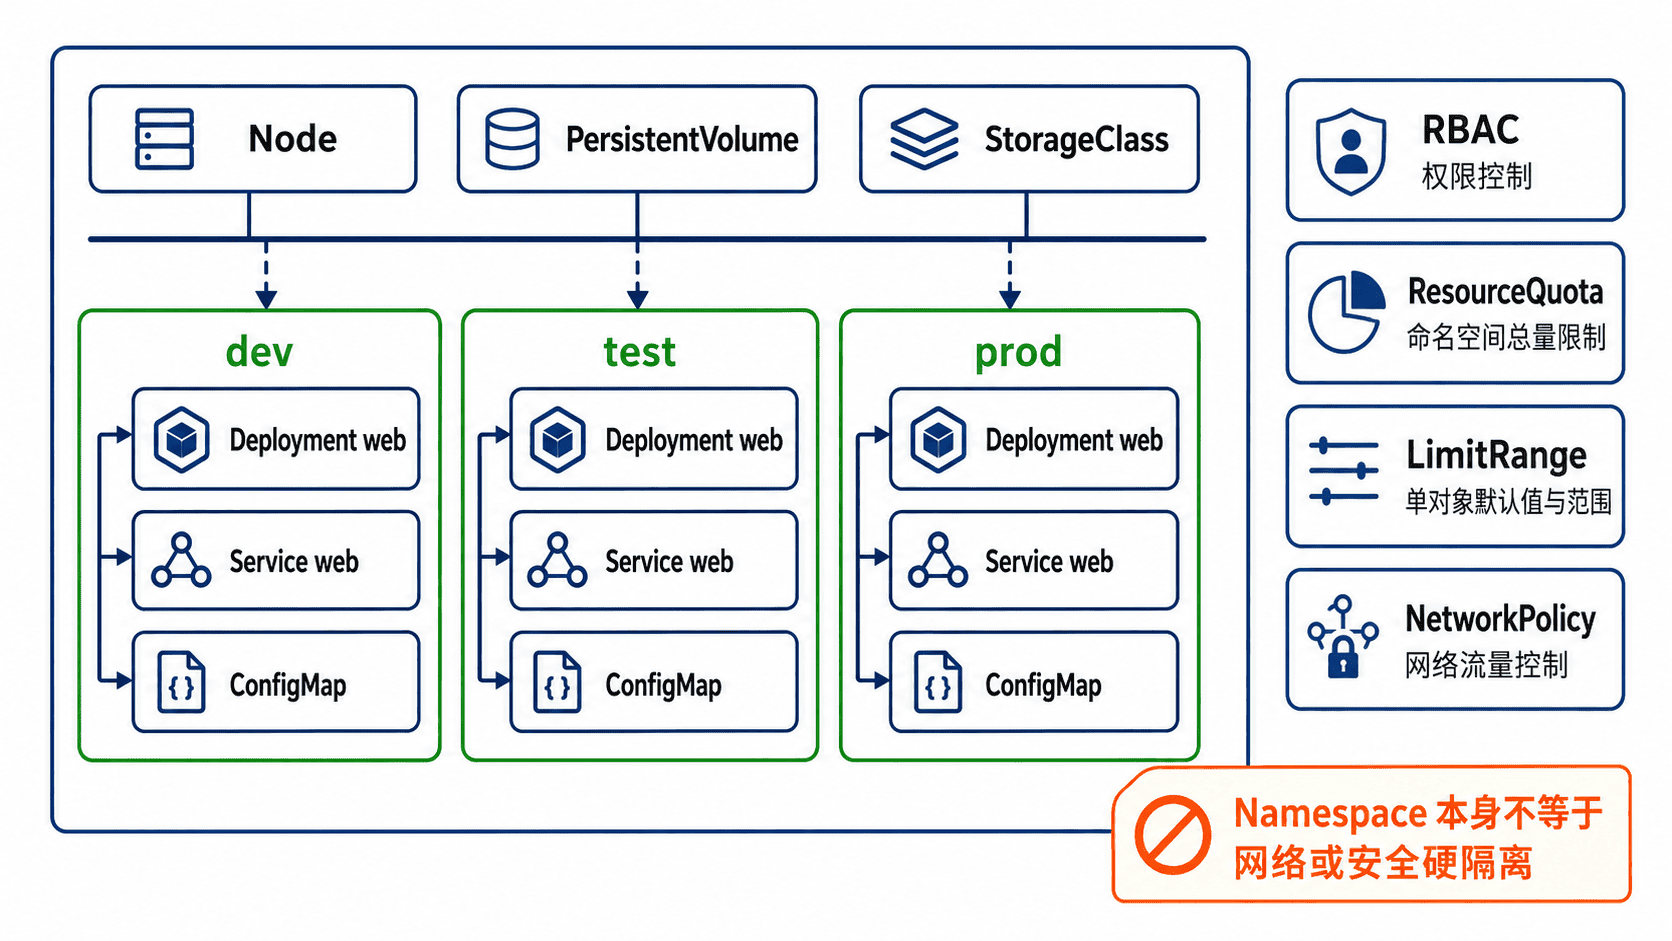
Namespace 是集群内的逻辑作用域。Deployment、Pod、Service、ConfigMap 等命名空间级资源都归属于某个 Namespace;同类型资源的名称只需在各自 Namespace 内唯一,因此 dev 和 prod 中可以同时存在名为 web 的 Deployment。
Node、PersistentVolume、StorageClass、Namespace 自身等属于集群级资源,不归入某个 Namespace。执行命令时没有显式指定 -n,通常会使用当前上下文的默认 Namespace,因此生产操作应明确写出目标范围,避免把资源创建到错误位置。
配置与验证
下面的主示例创建 project-a,限制该范围内 Pod、CPU 和内存的总量,并为未声明资源的容器补充默认 request 与 limit。执行前需要可访问的 Kubernetes 集群,以及具备创建 Namespace、ResourceQuota 和 LimitRange 的权限。
apiVersion: v1
kind: Namespace
metadata:
  name: project-a
  labels:
    environment: test
---
apiVersion: v1
kind: ResourceQuota
metadata:
  name: project-a-quota
  namespace: project-a
spec:
  hard:
    pods: "10"
    requests.cpu: "4"
    requests.memory: 8Gi
    limits.cpu: "8"
    limits.memory: 16Gi
---
apiVersion: v1
kind: LimitRange
metadata:
  name: project-a-defaults
  namespace: project-a
spec:
  limits:
    - type: Container
      defaultRequest:
        cpu: 200m
        memory: 128Mi
      default:
        cpu: "1"
        memory: 512Mi
将内容保存为 namespace-isolation.yaml,然后应用并读取两个稳定字段进行验证。
kubectl apply -f namespace-isolation.yaml
kubectl get namespace project-a -o jsonpath='{.status.phase}{"\n"}'
kubectl -n project-a get resourcequota project-a-quota -o jsonpath='{.spec.hard.pods}{"\n"}'
预期结果
namespace/project-a created
resourcequota/project-a-quota created
limitrange/project-a-defaults created
Active
10
重复执行时前三行可能显示 unchanged 或 configured,这是声明式更新的正常结果。ResourceQuota 约束整个 Namespace 的聚合用量,LimitRange 负责单个容器或 Pod 的默认值、最小值和最大值,两者职责不同。
隔离边界
Namespace 只提供资源分组、名称作用域和策略挂载点,不会自动阻断跨 Namespace 网络访问,也不会把工作负载固定到不同节点。权限隔离需要 RBAC,网络隔离需要 NetworkPolicy 及支持该能力的网络插件,资源公平性需要 ResourceQuota 与 LimitRange。
删除 Namespace 会清理其中的命名空间级对象,因此不能把它当作普通标签随意删除。集群级对象不会因某个 Namespace 删除而自动消失;涉及持久卷时,还要继续检查 PVC、PV 与回收策略,避免误判数据生命周期。