
容器与云原生 / 系统课时
ResourceQuota 与 LimitRange
ResourceQuota 与 LimitRange
本课解决共享命名空间中“总资源被少数工作负载占满”和“容器未声明资源”的问题。你将配置命名空间总量配额与单容器边界,并通过实际 Pod 验证默认值注入和配额统计结果。
学习目标
- 区分 ResourceQuota 与 LimitRange 的职责边界
- 配置 CPU、内存、Pod 数量及容器默认资源值
- 根据拒绝信息判断是单容器限制还是命名空间配额触发
两层资源约束如何协作
ResourceQuota 约束一个命名空间内所有对象的累计消耗,例如 CPU 请求总量、内存限制总量和 Pod 数量。LimitRange 约束单个 Pod 或容器,并可在未声明资源时注入默认 request 与 limit。
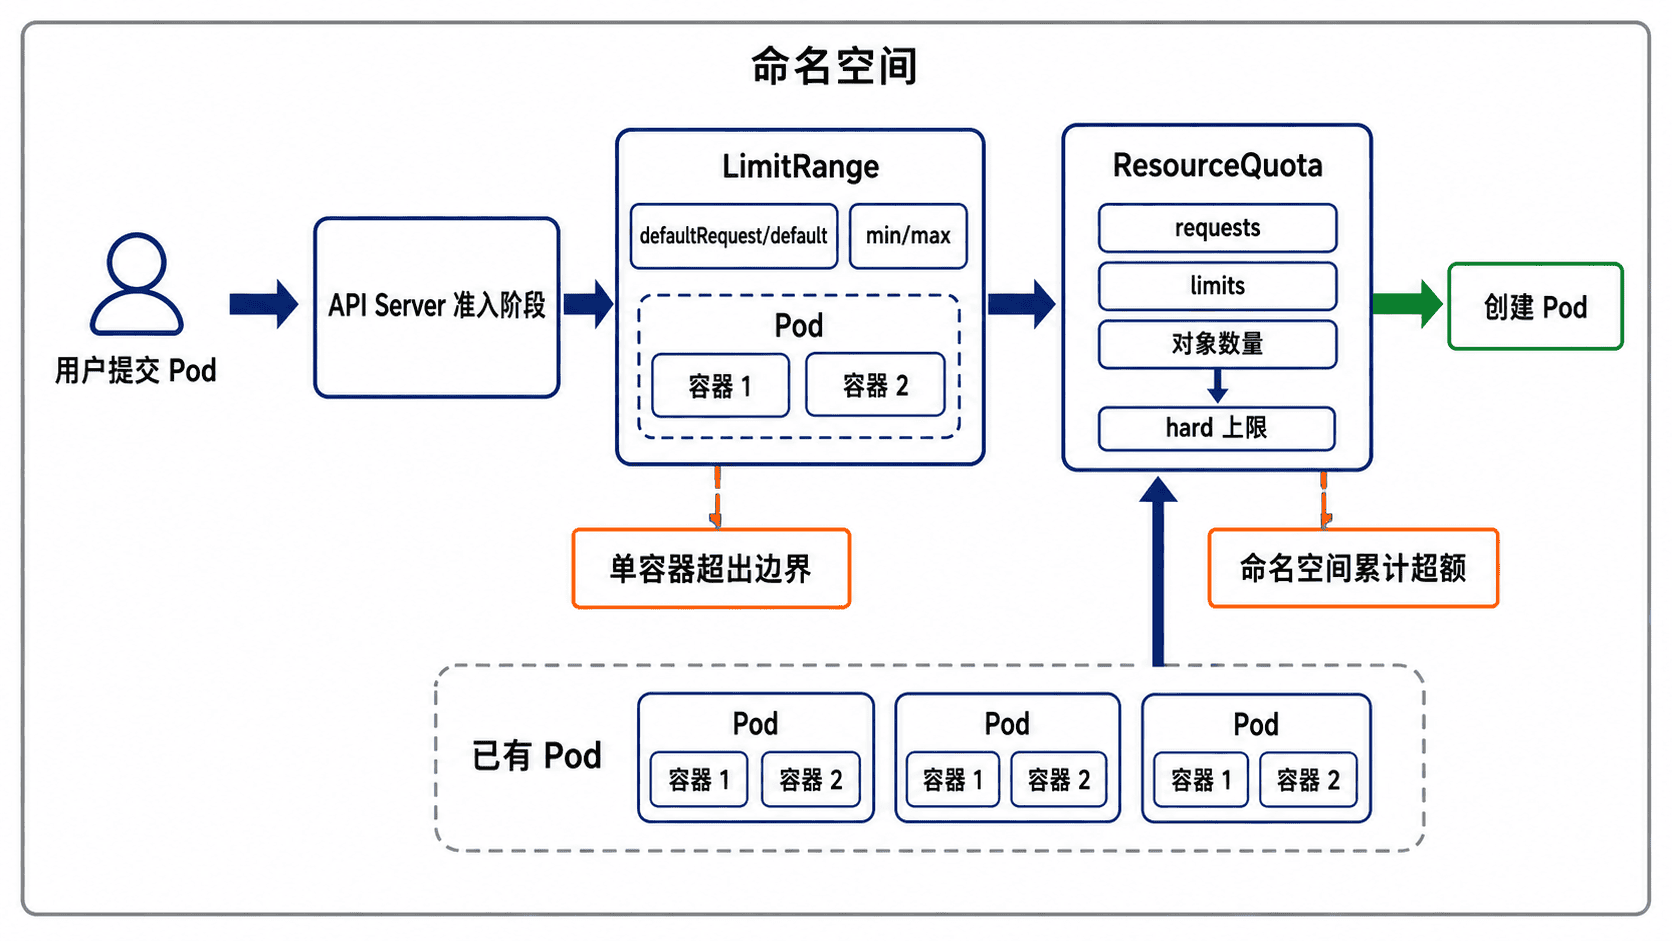
在常见默认启用方式下,LimitRange 先补齐容器资源字段并检查单体边界,ResourceQuota 再依据最终资源声明检查命名空间累计用量。因此,两者通常需要配合使用,而不是互相替代。
配置命名空间配额与默认值
下面的配置把 team-a 的请求总量限制为 1 核 CPU 和 1 GiB 内存,把限制总量控制在 2 核 CPU 和 2 GiB 内存,并为每个未声明资源的容器注入默认值。
apiVersion: v1
kind: Namespace
metadata:
  name: team-a
---
apiVersion: v1
kind: ResourceQuota
metadata:
  name: team-budget
  namespace: team-a
spec:
  hard:
    requests.cpu: "1"
    requests.memory: 1Gi
    limits.cpu: "2"
    limits.memory: 2Gi
    pods: "5"
---
apiVersion: v1
kind: LimitRange
metadata:
  name: container-defaults
  namespace: team-a
spec:
  limits:
    - type: Container
      defaultRequest:
        cpu: 100m
        memory: 128Mi
      default:
        cpu: 500m
        memory: 512Mi
      min:
        cpu: 50m
        memory: 64Mi
      max:
        cpu: "1"
        memory: 1Gi
将内容保存为 quota-and-limits.yaml。defaultRequest 影响调度与配额中的 requests,default 会写入 limits;min 和 max 用于拒绝超出单容器边界的声明。
应用配置
kubectl apply -f quota-and-limits.yaml预期输出:
namespace/team-a created
resourcequota/team-budget created
limitrange/container-defaults created
如果资源已存在,输出中的 created 会变为 configured 或 unchanged,这不影响后续验证。
验证默认值与配额统计
创建一个没有显式 resources 字段的 Pod。API Server 会根据 LimitRange 为容器补齐资源请求和限制。
kubectl -n team-a run quota-demo --image=nginx:1.27 --restart=Never预期输出:
pod/quota-demo created读取 Pod 中实际保存的资源字段。
kubectl -n team-a get pod quota-demo -o custom-columns='NAME:.metadata.name,REQ_CPU:.spec.containers[0].resources.requests.cpu,REQ_MEM:.spec.containers[0].resources.requests.memory,LIM_CPU:.spec.containers[0].resources.limits.cpu,LIM_MEM:.spec.containers[0].resources.limits.memory' --no-headers预期输出:
quota-demo 100m 128Mi 500m 512Mi配额控制器更新状态后,可查看当前累计使用量。
kubectl -n team-a describe resourcequota team-budget预期结果中的关键资源行如下,实际排版和更新时间可能因 Kubernetes 版本不同而略有差异:
Resource            Used    Hard
requests.cpu        100m    1
requests.memory     128Mi   1Gi
limits.cpu          500m    2
limits.memory       512Mi   2Gi
pods                1       5
根据拒绝信息定位问题
当单个容器的 CPU limit 超过 1 或内存 limit 超过 1Gi 时,请求会被 LimitRange 拒绝,错误通常包含 maximum ... per Container。应调整该容器的 resources,或在确认合理后修改 LimitRange。
当所有已创建 Pod 的 requests、limits 或数量累计超过 ResourceQuota 时,错误通常包含 exceeded quota: team-budget。此时应删除闲置工作负载、降低资源声明,或按团队容量重新评估配额。
如果 ResourceQuota 要求 requests 或 limits,而命名空间没有可注入默认值的 LimitRange,未声明资源的 Pod 可能直接被拒绝。排查时先检查 Pod 的最终资源字段,再分别查看 kubectl describe limitrange 与 kubectl describe resourcequota。