
容器与云原生 / 系统课时
容器镜像仓库
容器镜像仓库
本课解决镜像如何被可靠存储、版本化并安全拉取的问题。完成后,你将能把本地镜像推送到私有仓库,为 Kubernetes 配置拉取凭证,并用可追溯版本替代容易漂移的 latest 标签。
学习目标
- 理解镜像仓库、标签与摘要之间的关系
- 完成私有镜像的登录、推送和拉取验证
- 为工作负载配置
imagePullSecrets与版本管理策略
镜像仓库解决什么问题
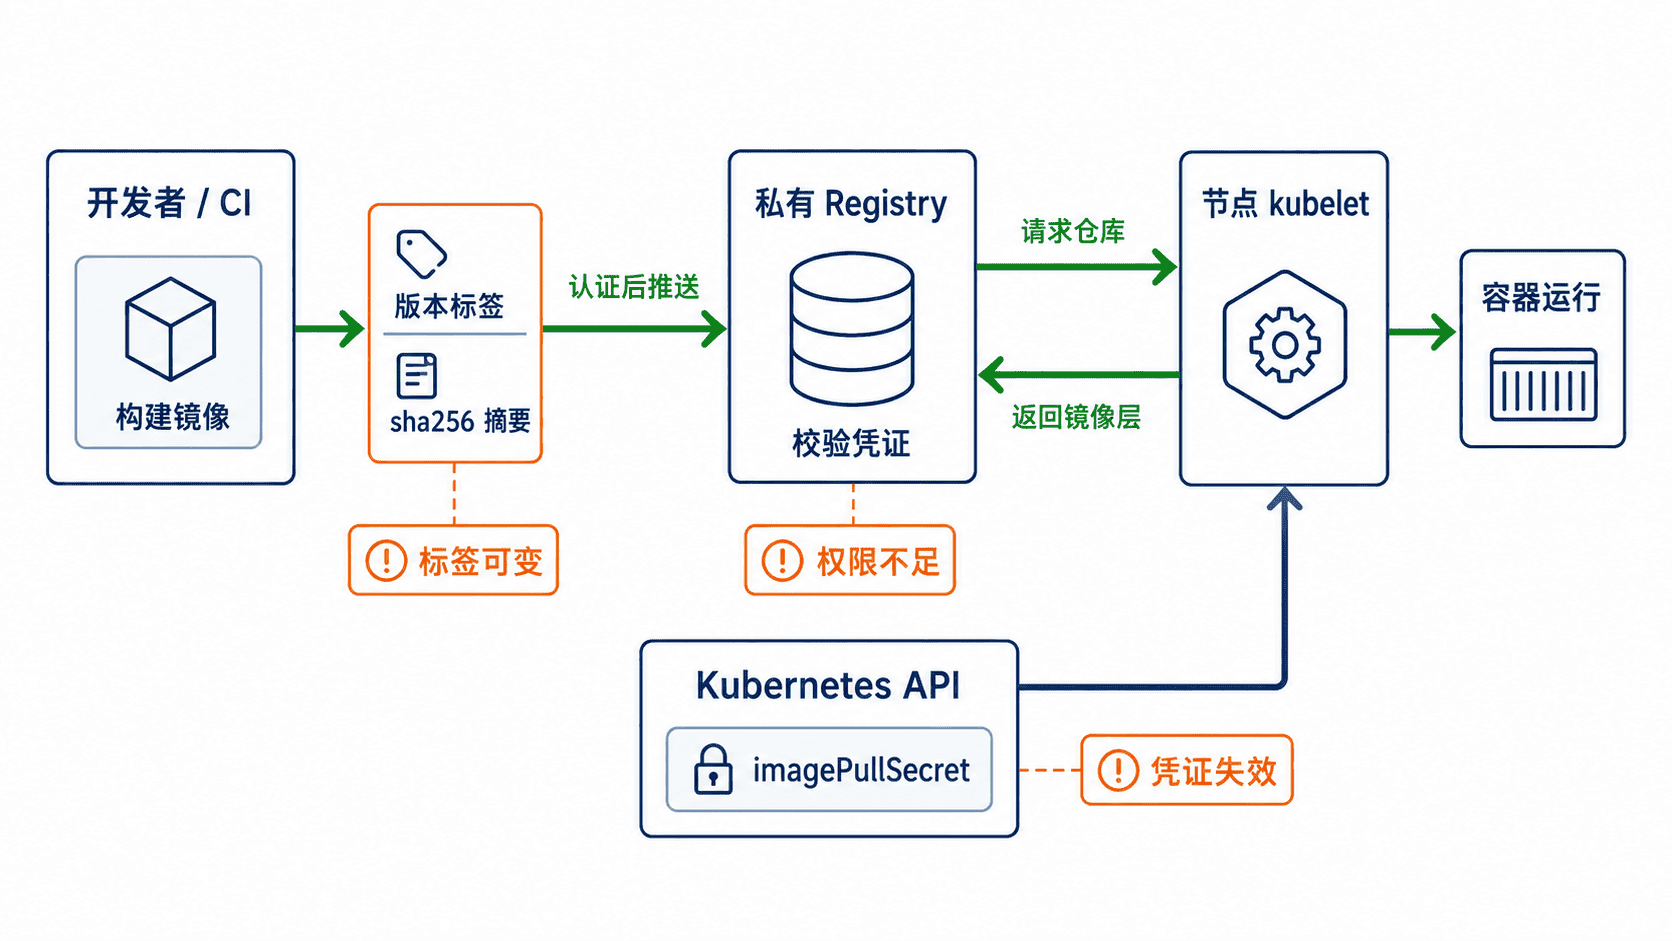
镜像仓库保存的是按仓库名、标签和摘要组织的镜像制品。完整引用通常写成 registry.example.com/platform/demo-web:1.4.2:最前面是仓库地址,中间是项目或命名空间,最后是镜像名与标签。
标签便于人阅读,但通常可以被重新指向;摘要形如 sha256:<DIGEST>,由镜像内容计算而来,同一摘要对应同一份内容。开发环境可使用语义化标签,生产环境应记录摘要,以便审计和回滚。
推送一个带版本的镜像
下面示例假设当前目录包含可构建的 Dockerfile,私有仓库已创建 platform 项目,并通过环境变量提供账号密码。<USER>、<PASSWORD> 和摘要是占位值,执行时应替换或由密钥系统注入。
# 统一声明镜像坐标,确保构建与推送使用同一引用
export REGISTRY="registry.example.com"
export PROJECT="platform"
export IMAGE_NAME="demo-web"
export VERSION="1.4.2"
export REGISTRY_USER="<USER>"
export REGISTRY_PASSWORD="<PASSWORD>"

IMAGE_REF="${REGISTRY}/${PROJECT}/${IMAGE_NAME}:${VERSION}"

# 密码通过标准输入传递,避免出现在命令历史中
printf '%s' "${REGISTRY_PASSWORD}" | docker login "${REGISTRY}" \
  --username "${REGISTRY_USER}" \
  --password-stdin

# 推送后读取摘要,用于发布记录和回滚定位
docker build --tag "${IMAGE_REF}" .
docker push "${IMAGE_REF}"
docker image inspect "${IMAGE_REF}" --format '{{index .RepoDigests 0}}'
预期输出
Login Succeeded
registry.example.com/platform/demo-web@sha256:<DIGEST>
构建层数、上传进度和摘要会随镜像内容变化。最终能看到仓库地址与 sha256 摘要,说明客户端已完成推送并取得可追溯引用。
配置拉取凭证与版本策略
imagePullSecret 是命名空间级资源,工作负载和 Secret 必须位于同一命名空间。下面假设 demo-prod 尚未创建;真实密码不得写进 YAML 或 Git 仓库,生产环境应由 CI 密钥、外部 Secret 系统或受控命令注入。
# Secret 与工作负载必须位于同一命名空间
kubectl create namespace demo-prod

# 真实凭证应由 CI 或外部密钥系统注入
kubectl -n demo-prod create secret docker-registry registry-cred \
  --docker-server="registry.example.com" \
  --docker-username="<USER>" \
  --docker-password="<PASSWORD>"

kubectl -n demo-prod get secret registry-cred
预期输出
namespace/demo-prod created
secret/registry-cred created
NAME            TYPE                             DATA   AGE
registry-cred   kubernetes.io/dockerconfigjson   1      <TIME>
工作负载通过 imagePullSecrets 引用该 Secret。以下清单使用固定版本标签,并显式设置 IfNotPresent,避免每次启动都重复拉取同一版本。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: demo-web
  namespace: demo-prod
spec:
  replicas: 2
  selector:
    matchLabels:
      app: demo-web
  template:
    metadata:
      labels:
        app: demo-web
    spec:
      # 拉取凭证必须存在于 demo-prod 命名空间
      imagePullSecrets:
        - name: registry-cred
      containers:
        - name: web
          # 使用固定版本,避免 latest 被覆盖后产生漂移
          image: registry.example.com/platform/demo-web:1.4.2
          imagePullPolicy: IfNotPresent
          ports:
            - containerPort: 8080
保存为 deployment.yaml 后首次应用,并检查 Pod 状态:
# 应用配置后等待 Deployment 完成滚动发布
kubectl apply -f deployment.yaml
kubectl -n demo-prod rollout status deployment/demo-web
kubectl -n demo-prod get pods -l app=demo-web
预期输出
deployment.apps/demo-web created
deployment "demo-web" successfully rolled out
NAME                        READY   STATUS    RESTARTS   AGE
demo-web-<POD_ID_1>         1/1     Running   0          <TIME>
demo-web-<POD_ID_2>         1/1     Running   0          <TIME>
Pod 名称和时间会不同。若出现 ImagePullBackOff,应依次检查镜像引用是否存在、Secret 是否在正确命名空间、账号是否有拉取权限,以及节点是否能访问仓库地址。
版本管理同样属于拉取可靠性的一部分。生产镜像不要复用同一个版本标签,也不要依赖 latest。推荐同时写入语义化版本、提交号和镜像摘要,例如 1.4.2、git-a1b2c3d 与 sha256:<DIGEST>,让发布记录能对应到源码和制品。
仓库侧应配置最小权限、传输加密、漏洞扫描和保留策略。构建账号只负责推送指定项目,集群账号只负责拉取;旧版本至少保留到回滚窗口结束,再由清理策略删除无引用制品。